Gerätezertifikatsicherheit: Das fehlende Glied in der Cyberresilienz von Rechenzentren
Veröffentlicht am 21. Juli 2026,
by

In Diskussionen über die Sicherheit von Rechenzentren stehen oft Firewalls, Netzwerksegmentierung, Zugriffskontrollen und Identitätsmanagement im Mittelpunkt. Obwohl diese Kontrollmechanismen weiterhin unerlässlich sind, übersehen viele Unternehmen eine wachsende Schwachstelle in ihrer Infrastruktur: die intelligenten Geräte, die moderne Rechenzentren steuern und überwachen.
Stromverteilungseinheiten (PDUs), Sensoren, intelligente Rack-Controller, Umgebungsüberwachungssysteme und Edge-Geräte haben sich von einfachen Betriebskomponenten zu netzwerkfähigen Endgeräten entwickelt. Diese Geräte kommunizieren nun unternehmensweit, authentifizieren Benutzer, tauschen sensible Informationen aus und spielen eine entscheidende Rolle für die Aufrechterhaltung der Systemverfügbarkeit.
Die Herausforderung besteht darin, dass viele Organisationen diese Geräte immer noch manuell, mit fragmentierten Tools und uneinheitlichen Sicherheitspraktiken verwalten. Angesichts der wachsenden digitalen Infrastruktur und der immer kürzeren Zertifikatslebenszyklen reichen traditionelle Ansätze nicht mehr aus.
Hier haben sich Gerätezertifikatssicherheit und Firmware-Sicherheit zu unverzichtbaren Disziplinen für den modernen Rechenzentrumsbetrieb entwickelt. Um Betriebssicherheit und Integrität zu gewährleisten, muss jedes angeschlossene Gerät seine Identität nachweisen, die Kommunikation verschlüsseln und vertrauenswürdige Firmware ausführen. Versagt eines dieser Elemente, reichen die Folgen von Serviceausfällen bis hin zu schwerwiegenden Cybersicherheitsvorfällen.
Das wachsende Risiko, das in der modernen Infrastruktur verborgen liegt
Moderne Rechenzentren beherbergen Tausende von vernetzten Geräten. Viele Organisationen betreiben heterogene Umgebungen, die aus Infrastruktur verschiedener Hersteller bestehen, die jeweils unterschiedliche Verwaltungsschnittstellen, Firmware-Anforderungen und Sicherheitsverfahren aufweisen.
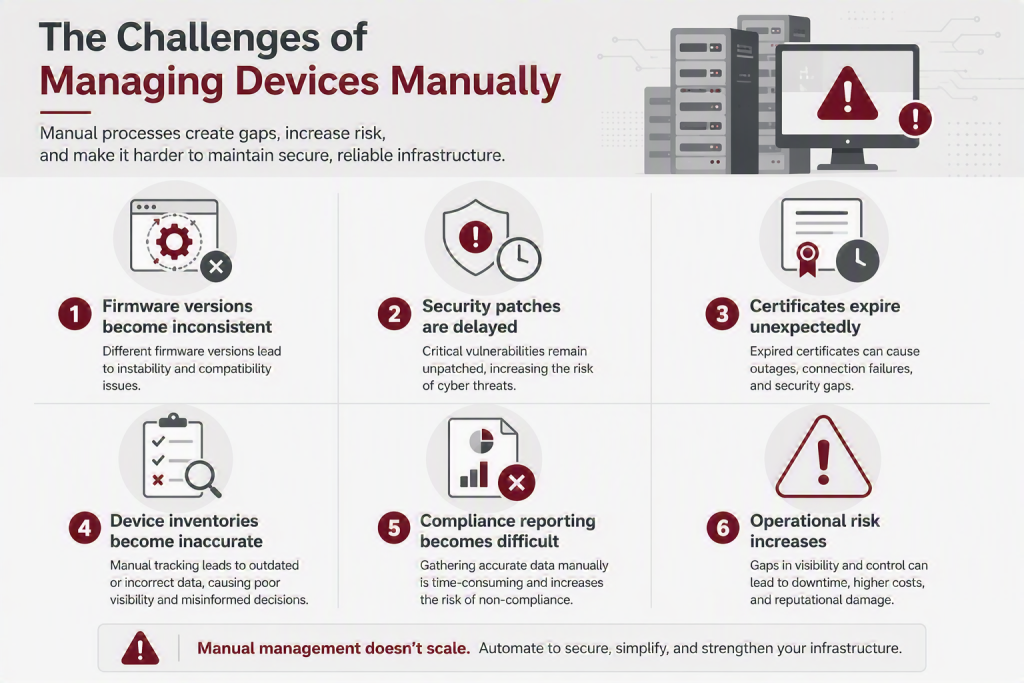
Das Problem verschärft sich in Edge- und verteilten Umgebungen, in denen Geräte über entfernte Standorte mit begrenztem Vor-Ort-Support eingesetzt werden. Mit dem Ausbau von Edge-Computing-Initiativen in Unternehmen steigt auch die Anzahl der Geräte, die ein kontinuierliches Sicherheitsmanagement erfordern.
Ohne einen zentralisierten Ansatz greifen Infrastrukturteams häufig auf Tabellenkalkulationen und manuelle Nachverfolgungsprozesse zurück, die einfach nicht skalierbar sind.
Warum Gerätezertifikate wichtiger sind denn je
Digitale Zertifikate bilden die Grundlage des Vertrauens zwischen vernetzten Geräten und den Systemen, mit denen sie kommunizieren.
Sie helfen:
- Geräteidentität authentifizieren
- Aktivieren Sie verschlüsselte Kommunikation
- Unbefugten Zugriff verhindern
- Unterstützen Sie die Einhaltung gesetzlicher Vorschriften
- Vertrauensvolle Infrastrukturbeziehungen aufbauen
Die Zertifikatsverwaltung wird jedoch zunehmend schwieriger.
Die Gültigkeitsdauer von Zertifikaten verkürzt sich rapide, und Sicherheitsstandards erfordern nun häufigere Zertifikatsaktualisierungen . Was früher jährlich verwaltet wurde, muss bald deutlich häufiger gewartet werden. Die manuelle Verwaltung Tausender Zertifikate stellt eine untragbare operative Belastung dar und erhöht gleichzeitig die Wahrscheinlichkeit von Ausfällen durch abgelaufene Anmeldeinformationen drastisch.
Läuft ein Zertifikat ab, können Geräte ihre Fähigkeit zur Authentifizierung, Kommunikation oder Verbindung mit kritischen Systemen verlieren. Authentifizierungsfehler können schnell zu Betriebsstörungen führen.
Automatisierung der Geräte-Zertifikats- und Firmware-Sicherheit im großen Maßstab
Während digitale Zertifikate Vertrauen schaffen, bildet Firmware die Grundlage für einen sicheren und zuverlässigen Gerätebetrieb. Beides ist unerlässlich für die Integrität, Verfügbarkeit und Sicherheit moderner Rechenzentrumsinfrastrukturen. Die Verwaltung von Zertifikatserneuerungen und Firmware-Updates für Tausende von Geräten verschiedener Hersteller kann jedoch komplex, zeitaufwändig und schwer skalierbar sein.
Nlyte Device Management begegnet dieser Herausforderung mit einer zentralen, herstellerunabhängigen Plattform, die sowohl das Zertifikats- als auch das Firmware-Lebenszyklusmanagement automatisiert. Dadurch können Unternehmen manuelle Prozesse eliminieren, den Betriebsaufwand reduzieren und ihre allgemeine Sicherheitslage verbessern. Anstatt Geräte einzeln zu verwalten, erhalten Infrastrukturteams einen zentralen Überblick und die Kontrolle über ihren gesamten Gerätebestand.
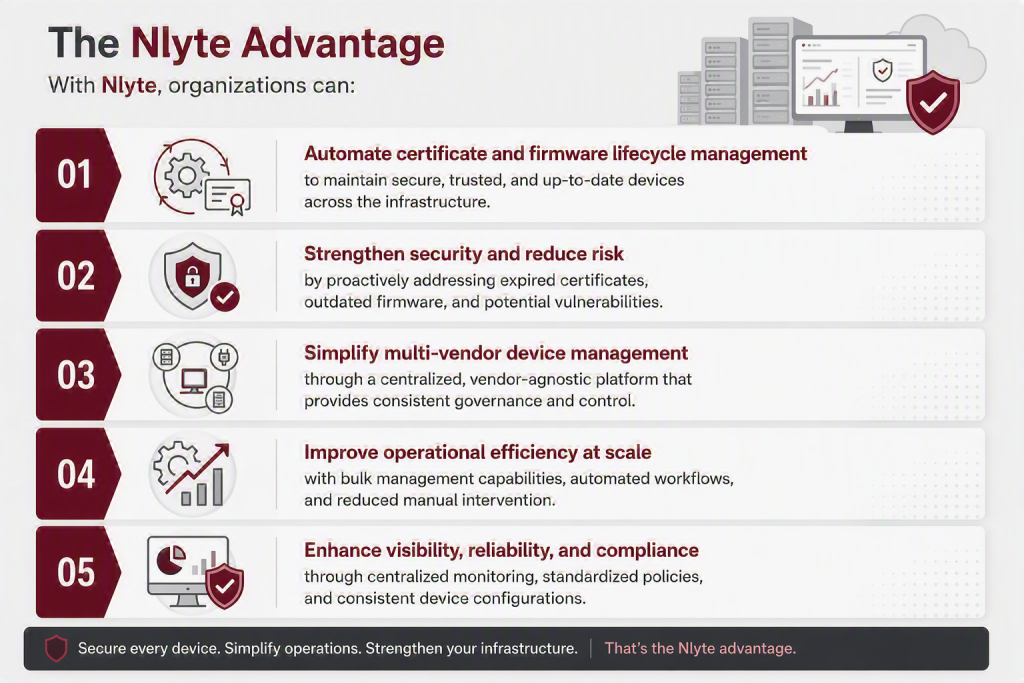
Darüber hinaus vereinfacht Nlyte die Verwaltung heterogener Geräte-Ökosysteme, indem es Zertifikatssicherheit, Firmware-Governance und Geräteadministration auf einer einzigen Plattform vereint. Dank automatisierter Workflows und zentralisierter Steuerung können Teams Sicherheitsrisiken proaktiv erkennen, Updates skalierbar einspielen und das Vertrauen in Rechenzentrums- und Edge-Umgebungen aufrechterhalten.
Unterstützung einer Zero-Trust-Infrastruktur
Zero Trust hat sich zu einer gängigen Cybersicherheitsstrategie entwickelt, doch viele Organisationen konzentrieren sich in erster Linie auf Benutzer, Anwendungen und Netzwerke.
Infrastrukturgeräte werden häufig übersehen.
Zero-Trust-Infrastruktursicherheit erfordert, dass jedes Gerät während seines gesamten Lebenszyklus kontinuierlich seine Identität, Integrität und Konformität nachweist. Das bedeutet, dass Unternehmen Folgendes wissen müssen:
- Welche Geräte gibt es?
- Wo die Geräte eingesetzt werden
- Welche Zertifikate sind aktiv?
- Welche Firmware-Versionen sind installiert?
- Welche Geräte könnten ein Risiko darstellen?
Durch die Kombination von Zertifikatsverwaltung und Firmware-Transparenz können Unternehmen eine stärkere Sicherheitsgrundlage schaffen, die über traditionelle IT-Ressourcen hinausgeht.
Das Ergebnis sind gesteigertes Vertrauen, reduziertes operationelles Risiko und größeres Vertrauen in kritische Infrastrukturen.
Die Zukunft der Infrastruktursicherheit
Da Rechenzentren zunehmend vernetzter, verteilter und von intelligenten Geräten abhängiger werden, muss sich die Infrastruktursicherheit über traditionelle Ansätze hinaus weiterentwickeln. Gerätezertifikate und Firmware sind grundlegend für die Aufrechterhaltung von Vertrauen, Sicherheit und Ausfallsicherheit in modernen digitalen Infrastrukturen. Die manuelle Verwaltung dieser kritischen Sicherheitskontrollen wird jedoch mit steigender Geräteanzahl, kürzeren Zertifikatslebenszyklen und sich ständig weiterentwickelnden Cyberbedrohungen immer schwieriger.
Nlyte Device Management schafft nachhaltigen Mehrwert durch die Automatisierung des Zertifikats- und Firmware-Lebenszyklusmanagements, die zentrale Transparenz in heterogenen Umgebungen und die Vereinfachung von Sicherheitsabläufen im großen Maßstab. Nlyte unterstützt Unternehmen dabei, Risiken zu reduzieren, die betriebliche Effizienz zu steigern und die Compliance-Bereitschaft zu stärken. Dadurch können sich Infrastrukturteams von reaktiver Wartung lösen und sich auf strategische Initiativen konzentrieren, die das Unternehmenswachstum und operative Exzellenz fördern.
Letztendlich hängt die Zukunft der Infrastruktursicherheit davon ab, dass jedes vernetzte Gerät vertrauenswürdig, sicher und auf dem neuesten Stand bleibt. Organisationen, die auf Automatisierung, zentrale Steuerung und integrierte Gerätesicherheit setzen, sind besser aufgestellt, um ihre Cyberresilienz zu verbessern, kritische Dienste zu schützen und die Anforderungen moderner Rechenzentrums- und Edge-Umgebungen zuverlässig zu erfüllen.

Fordern Sie noch heute eine Demo an