
Edge-Rechenzentrumssicherheit in verteilten Netzwerken
Veröffentlicht am 22. August 2025,
by

Edge-Rechenzentrumssicherheit in verteilten Netzwerken
Da Edge Computing zu einem Eckpfeiler moderner digitaler Infrastrukturen wird, entsteht eine neue und komplexe Herausforderung: die Absicherung eines hochgradig verteilten und oft unbemannten Netzwerks aus Mikro-Rechenzentren und -Geräten. Im Gegensatz zu traditionellen zentralisierten Einrichtungen sind Edge-Umgebungen aufgrund ihrer Größe, ihrer Standortdiversität und ihrer Anfälligkeit für physische und Cyber-Bedrohungen deutlich anfälliger. Die Gewährleistung einer robusten Sicherheit von Edge-Rechenzentren ist daher für Unternehmen, die Strategien für Integriertes Rechenzentrumsmanagement (IDCM) implementieren, von entscheidender Bedeutung.
Edge Computing verlagert die Datenverarbeitung näher an den Ursprung – sei es ein Sensor in einer Fabrik, eine Kamera in einer Smart City oder ein Gerät im Einzelhandel. Dies verbessert zwar Latenz und Bandbreiteneffizienz, vergrößert aber gleichzeitig die Angriffsfläche exponentiell. Jeder Edge-Knoten wird zu einem potenziellen Einfallstor für Angreifer, und herkömmliche, auf dem Perimeter basierende Sicherheitsmodelle reichen nicht mehr aus.
Die wachsende Angriffsfläche des Edge-Computing
Die verteilte Struktur von Edge-Infrastrukturen führt dazu, dass Tausende von Geräten und Mikro-Rechenzentren in unterschiedlichen Umgebungen eingesetzt werden. Diese Standorte verfügen oft nicht über die physischen und netzwerktechnischen Schutzmechanismen zentralisierter Rechenzentren und sind daher einer Vielzahl von Bedrohungen ausgesetzt.
1. Physische Sicherheitsrisiken
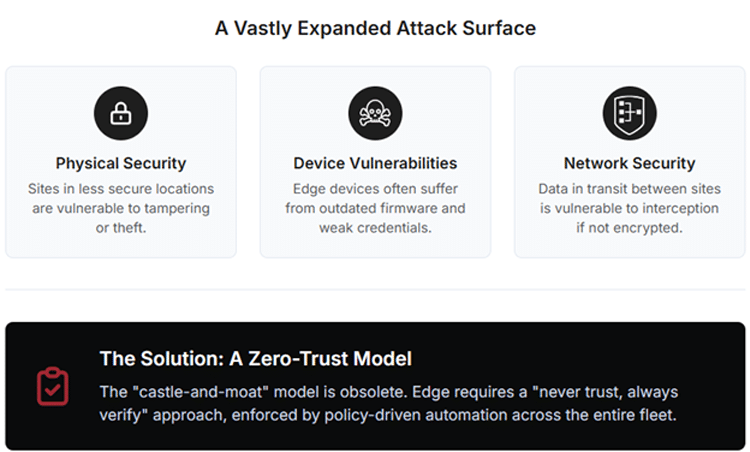
Viele Edge-Standorte werden an ungesicherten oder halböffentlichen Orten installiert – beispielsweise in Mobilfunkmasten, Lagerräumen oder Fabrikhallen. Diese Umgebungen sind anfällig für Manipulationen, Diebstahl oder unbefugten Zugriff. Ohne Personal vor Ort stellt die Erkennung und Reaktion auf solche Sicherheitsvorfälle eine erhebliche Herausforderung dar.
2. Sicherheitslücken auf Geräteebene
Edge-Geräte, insbesondere IoT-Komponenten, weisen häufig grundlegende Sicherheitslücken auf:
- Veraltete Firmware mit bekannten Sicherheitslücken
- Fest codierte oder schwache Standardanmeldeinformationen
- Fehlende sichere Boot-Prozesse zur Verhinderung des Einschleusens von Schadcode
Diese Schwächen können ausgenutzt werden, um Zugang zum gesamten Netzwerk zu erlangen, die Datenintegrität zu gefährden oder den Betrieb zu stören.
3. Herausforderungen für die Netzwerksicherheit
Daten, die zwischen Edge-Standorten und zentralen Rechenzentren übertragen werden, laufen häufig über öffentliche oder gemeinsam genutzte Netzwerke. Ohne angemessene Verschlüsselung und Authentifizierung sind diese Daten anfällig für Abfangen, Spoofing und Man-in-the-Middle-Angriffe.
Zusammengenommen verdeutlichen diese Risiken die dringende Notwendigkeit einer umfassenden Sicherheitsstrategie für Edge-Rechenzentren, die über traditionelle Modelle hinausgeht.
Jenseits des Burg-und-Graben-Modells
Der traditionelle Sicherheitsansatz, bei dem ein starker Perimeter vertrauenswürdige interne Systeme schützt, ist in dezentralen Edge-Umgebungen ineffektiv. Stattdessen müssen Unternehmen ein Zero-Trust -Sicherheitsmodell einführen, das auf dem Prinzip „Vertrauen ist besser als Nachsicht“ basiert.
Zu den wichtigsten Säulen von Zero Trust für Edge-Infrastrukturen gehören:
- Kontinuierliche IdentitätsvalidierungJede Zugriffsanfrage, egal ob von einem Benutzer oder Gerät, muss in Echtzeit authentifiziert und autorisiert werden.
- MikrosegmentierungDas Netzwerk ist in isolierte Segmente unterteilt, um die seitliche Ausbreitung von Angreifern im Falle eines Sicherheitsvorfalls einzuschränken.
- Zugriff mit geringsten BerechtigungenBenutzern und Geräten werden nur die minimal erforderlichen Berechtigungen zur Ausführung ihrer Aufgaben erteilt, wodurch die potenziellen Auswirkungen kompromittierter Anmeldeinformationen reduziert werden.
Dieses Modell gewährleistet, dass selbst im Falle einer Kompromittierung eines Teils des Edge-Netzwerks der Schaden eingedämmt und minimiert wird.
Zentralisierte Richtliniendurchsetzung durch IDCM
Die manuelle Verwaltung der Sicherheit tausender Edge-Geräte ist nicht praktikabel. Unternehmen müssen daher auf richtlinienbasierte Automatisierung umsteigen – ein Kernprinzip von IDCM. Eine zentrale Managementplattform kann einheitliche Sicherheitsrichtlinien für die gesamte Edge-Geräteflotte durchsetzen und so sicherstellen, dass jedes Gerät und jeder Standort einen sicheren Betriebszustand aufweist.
Zu den Vorteilen einer zentralisierten Durchsetzung von Richtlinien gehören:
- SkalierbarkeitSicherheitsrichtlinien können gleichzeitig an allen Edge-Standorten bereitgestellt und aktualisiert werden.
- KonsistenzEinheitliche Konfigurationen verringern das Risiko von Fehlkonfigurationen und Schutzlücken.
- ÜberprüfbarkeitDie zentrale Protokollierung und Überwachung gewährleisten eine klare Dokumentation von Zugriffen, Änderungen und Vorfällen.
- Schnelle AntwortAutomatisierte Warnmeldungen und Abläufe zur Behebung von Sicherheitslücken ermöglichen eine schnellere Erkennung und Beseitigung von Bedrohungen.
Dieser Ansatz wandelt die Edge-Sicherheit von einem reaktiven, gerätezentrierten Modell in eine proaktive, systemweite Strategie um.
Integration von Sicherheit in das IDCM-Framework
Um Edge-Infrastrukturen effektiv zu schützen, müssen Unternehmen Sicherheit in jede Ebene ihrer IDCM-Strategie integrieren. Dies umfasst:
- EchtzeitüberwachungKontinuierliche Transparenz hinsichtlich Gerätezustand, Netzwerkaktivität und Umgebungsbedingungen.
- Automatisierte Compliance-PrüfungenSicherstellen, dass alle Geräte den regulatorischen und internen Sicherheitsstandards entsprechen.
- KI-gesteuerte Bedrohungserkennung: Nutzung von maschinellem Lernen zur Identifizierung von Anomalien und zur Vorhersage potenzieller Sicherheitslücken.
- Fernverwaltungsfunktionen: Ermöglicht sichere Updates, Patches und Konfigurationsänderungen ohne physischen Zugriff.
Durch die Integration dieser Funktionen können IDCM-Plattformen eine einheitliche Sicht auf die Sicherheit sowohl in zentralisierten als auch in Edge-Umgebungen bieten.
Fazit
Der Aufstieg des Edge Computing bietet immense Vorteile hinsichtlich Geschwindigkeit, Skalierbarkeit und Reaktionsfähigkeit – bringt aber auch erhebliche Sicherheitsherausforderungen mit sich. Da Tausende verteilter Knoten in unterschiedlichen und oft ungesicherten Umgebungen arbeiten, ist die Aufrechterhaltung einer robusten Sicherheit in Edge-Rechenzentren unerlässlich.
Zero-Trust-Prinzipien, zentralisierte Richtliniendurchsetzung und intelligente Automatisierung sind entscheidend, um diese erweiterte Angriffsfläche zu schützen. Im Kontext von IDCM ermöglichen diese Strategien Unternehmen, ihre Infrastruktur ganzheitlich zu sichern und den sicheren und zuverlässigen Betrieb aller Edge-Geräte und Rechenzentren zu gewährleisten.
Da Edge-Bereitstellungen immer weiter zunehmen, werden Investitionen in skalierbare, integrierte Sicherheitslösungen entscheidend sein, um Leistungsfähigkeit, Vertrauen und Ausfallsicherheit im digitalen Zeitalter aufrechtzuerhalten.
| Sind Sie bereit, die Art und Weise, wie Ihr Unternehmen seine digitale Infrastruktur verwaltet, grundlegend zu verändern?
Laden Sie unser kostenloses E-Book „ Einführung in das integrierte Rechenzentrumsmanagement“ herunter und entdecken Sie, wie führende Unternehmen ihre Abläufe mit einem einheitlichen Ansatz für IT, Einrichtungen und Betrieb transformieren. 👉 Jetzt ansehen > eBook für integriertes Rechenzentrumsmanagement von Nlyte |
 |
