
NIS2 und die Zukunft der Ausfallsicherheit von Rechenzentren: Warum 2026 ein entscheidender Moment ist
Veröffentlicht am 20. Mai 2026,
by

Europas digitale Wirtschaft basiert auf einer Infrastruktur, die die meisten Menschen nie sehen, auf die aber jeder angewiesen ist. Cloud-Dienste, KI-Anwendungen, Finanztransaktionen, öffentliche Dienstleistungen und Gesundheitssysteme sind allesamt auf zuverlässig, sicher und kontinuierlich arbeitende Rechenzentren angewiesen.
Mit zunehmender Abhängigkeit von digitaler Infrastruktur steigt auch die regulatorische Kontrolle. Die NIS2-Richtlinie markiert einen bedeutenden Wandel in der Regulierung digitaler Infrastruktur in der Europäischen Union. Erstmals werden Rechenzentren offiziell als kritische Säulen der nationalen und wirtschaftlichen Resilienz anerkannt. Obwohl NIS2 bereits in Kraft ist, wird ihre größte Wirkung erst noch sichtbar werden.
Daher stellt das Jahr 2026 einen entscheidenden Moment für Rechenzentrumsbetreiber dar. Ab diesem Zeitpunkt gehen die Erwartungen über Planung und Richtlinienentwicklung hinaus und zielen auf eine nachweisbare, überprüfbare operative Reife ab.
Von der unterstützenden Infrastruktur bis hin zu regulierten systemrelevanten Einrichtungen
Im Rahmen von NIS2 werden Rechenzentren nicht mehr als Dienstleister im Hintergrund betrachtet. Stattdessen werden sie explizit dem Sektor der digitalen Infrastruktur zugeordnet und als „ wesentliche Einrichtungen “ eingestuft.
Diese Neuklassifizierung spiegelt die Realität der heutigen vernetzten Wirtschaft wider. Ein Ausfall oder Sicherheitsvorfall auf der Infrastrukturebene betrifft selten nur ein einzelnes Unternehmen. Stattdessen kann er sich branchen-, dienstleistungs- und regionsübergreifend auswirken.
Folglich zieht diese Einstufung eine erweiterte behördliche Aufsicht nach sich, einschließlich Anforderungen an:
- Cybersicherheitsrisikomanagementmaßnahmen, die sich an anerkannten Best Practices orientieren
- Vorfallerkennung, -reaktion und -meldung innerhalb festgelegter Zeiträume
- Stärkere Unternehmensführung und Rechenschaftspflicht der Führungskräfte
- Laufende Überwachung, Prüfungen und Durchsetzung auf nationaler Ebene
Wichtig ist, dass NIS2 die Verantwortlichkeit an die Spitze der Organisation verlagert. Resilienz ist nun nicht mehr allein eine IT-Angelegenheit, sondern eine unternehmensweite Verpflichtung, die Einrichtungen, Betrieb, Sicherheitsteams, Lieferanten und die Geschäftsleitung umfasst.
Warum 2026 den eigentlichen Wendepunkt markiert
Während vielen Organisationen die Fristen für die Einhaltung der NIS2-Vorschriften bekannt sind , ist weniger bewusst, wie sich die Durchsetzung im Laufe der Zeit entwickeln wird.
Ab 2026 werden mehrere Veränderungen in Kraft getreten sein:
- Nationale Implementierungen von NIS2 wird voll funktionsfähig sein
- Die Aufsichtsbehörden werden die wesentlichen Einrichtungen aktiv prüfen.
- Branchenübliche Benchmarks für „angemessene“ Kontrollen werden klar definiert.
- Die Durchsetzungsmaßnahmen und Strafen werden einheitlicher und sichtbarer sein.
In dieser Phase wird die Einhaltung der Vorschriften anhand der nachgewiesenen operativen Leistungsfähigkeit beurteilt.
Für Rechenzentrumsbetreiber bedeutet dies, Folgendes klar nachweisen zu können:
- Formalisierte und wiederholbare Risikomanagementprozesse
- Getestete und validierte Arbeitsabläufe zur Reaktion auf Sicherheitsvorfälle
- Kontinuierliche Überwachung von Anlagen, Infrastruktur und Abhängigkeiten
- Definierte Rollen, Zuständigkeiten und Verantwortlichkeiten innerhalb der Teams und gegenüber Dritten
Kurz gesagt, Resilienz muss messbar, überprüfbar und kontinuierlich sein.
Jenseits der Cybersicherheit: Eine ganzheitliche Betrachtung des Risikos
Einer der wichtigsten Aspekte von NIS2 ist seine Breite. Obwohl die Richtlinie häufig im Kontext der Cybersicherheit diskutiert wird, reicht ihr Anwendungsbereich weit über die traditionelle IT-Sicherheit hinaus.
NIS2 befasst sich insbesondere mit Risiken im gesamten operativen Umfeld, einschließlich:
- IT-Systeme und Netzwerke
- Betriebstechnologie (OT) und Steuerungssysteme
- Physische Infrastruktur und Anlagensicherheit
- Abhängigkeiten von Drittanbietern und der Lieferkette
- Fähigkeiten zur Geschäftskontinuität und Notfallwiederherstellung
Diese umfassendere Sichtweise spiegelt die Funktionsweise moderner Rechenzentren wider. Sie fungieren als hochintegrierte Ökosysteme, in denen physische, digitale und betriebliche Risiken eng miteinander verknüpft sind.
Eine fragmentierte Transparenz birgt jedoch Risiken. Werden IT-Systeme, Einrichtungen, Stromversorgung, Kühlung und Prozesse isoliert voneinander verwaltet, entstehen blinde Flecken. Daher fordert NIS2 einen koordinierten, durchgängigen Ansatz für Resilienz und Risikomanagement.
Warum Rechenzentren im Rampenlicht stehen
Rechenzentren stellen eine einzigartige Konzentration von Wert und Risiko dar. In vielen Fällen unterstützt ein einzelner Standort die Arbeitslasten von Hunderten oder sogar Tausenden von Organisationen aus verschiedenen Branchen.
Folglich sind Rechenzentren:
- Hochriskante Ziele für Cyberangriffe und physische Bedrohungen
- Kritische Abhängigkeiten für nachgelagerte Dienstleistungen und die nationale Infrastruktur
- Mögliche Fehlerquellen bei mangelnder Transparenz, Kontrolle oder Koordination
Aus diesem Grund legt NIS2 großen Wert auf proaktive Erkennung, schnelle Reaktion, robuste Zugangskontrollen, Lieferantensicherung und die Fähigkeit, den Betrieb auch unter widrigen Bedingungen aufrechtzuerhalten.
Es ist heute unerlässlich, zu messen und darüber zu berichten, wie effektiv eine Organisation Störungen antizipiert, Auswirkungen abfängt und sich schnell erholt.
Wie Nlyte Rechenzentren bei der Vorbereitung auf NIS2 und darüber hinaus unterstützt
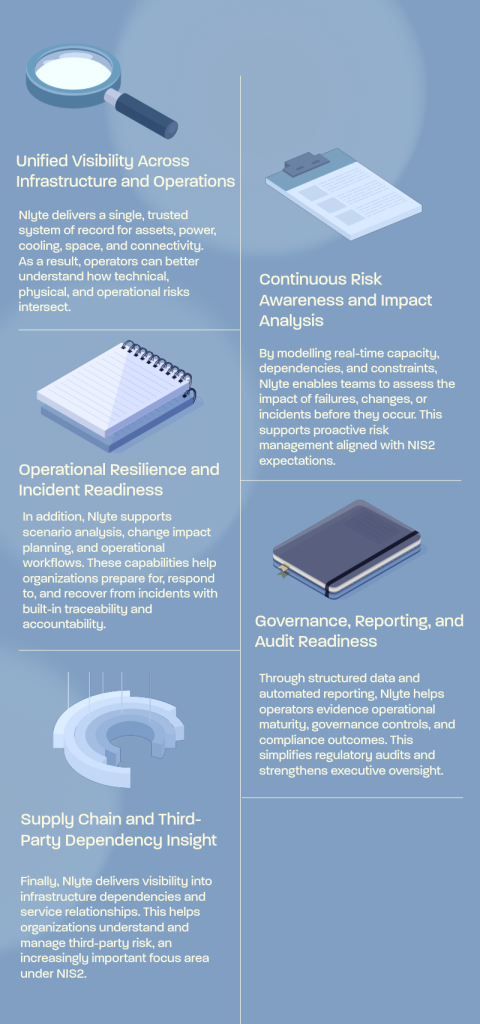
Die Einhaltung der NIS2-Vorgaben erfordert integrierte Transparenz, operative Intelligenz und kontinuierliche Steuerung. Genau hier bietet Nlyte einen unmittelbaren Mehrwert.
Nlyte bietet eine einheitliche Betriebsplattform, die Rechenzentrumsbetreibern hilft, Resilienz über den gesamten Infrastrukturlebenszyklus hinweg aufzubauen, zu demonstrieren und aufrechtzuerhalten.
Compliance in einen Wettbewerbsvorteil verwandeln
NIS2 bietet zukunftsorientierten Rechenzentrumsbetreibern eine wertvolle Gelegenheit, die Ausfallsicherheit zu erhöhen, die betriebliche Effizienz zu optimieren und das langfristige Vertrauen sowohl bei Kunden als auch bei Regulierungsbehörden zu stärken.
Das Zeitfenster zur Vorbereitung schließt sich jedoch rasch. Die regulatorischen Erwartungen verlagern sich von Absichtserklärungen hin zu konkreten Durchsetzungsmaßnahmen, und Unternehmen müssen künftig eine nachweisbare operative Reife demonstrieren. Wer weiterhin auf fragmentierte Tools oder manuelle Prozesse setzt, riskiert, den Anschluss zu verlieren.
Jetzt ist es an der Zeit zu handeln. Durch Investitionen in integrierte, datengestützte Resilienz können Betreiber nicht nur die NIS2-Anforderungen erfüllen, sondern sich auch einen Vorsprung vor der verschärften regulatorischen Kontrolle sichern.
Die DCIM-Experten von Nlyte unterstützen Sie bei der Bewertung Ihres aktuellen Stands, identifizieren Schwachstellen und entwickeln einen klaren Weg zur NIS2-Konformität. Kontaktieren Sie unser Team noch heute, um sicherzustellen, dass Ihr Rechenzentrum optimal vorbereitet ist, bevor die Konformitätsanforderungen in Kraft treten.
Sprechen Sie mit einem Nlyte DCIM-Experten und übernehmen Sie die Kontrolle über Ihre NIS2-Bereitschaft.

Fordern Sie noch heute eine Demo an