
Die 5 wichtigsten Methoden zur Verwaltung der Gerätezertifikatsicherheit in modernen Rechenzentren
Veröffentlicht am 13. September 2026,
by

Warum Gerätezertifikate zu einer kritischen Infrastrukturherausforderung geworden sind
Diskussionen über die Sicherheit von Rechenzentren konzentrieren sich oft auf Firewalls, Netzwerksegmentierung, Identitätsmanagement und Endpunktschutz. Doch eine der am meisten übersehenen Komponenten der Cyberresilienz liegt in der Infrastruktur selbst: den Tausenden von vernetzten Geräten, die moderne Rechenzentren betreiben und überwachen.
Intelligente PDUs, Umweltsensoren, Rack-Controller, Switches und Edge-Geräte sind heute netzwerkfähige Endpunkte, die denselben Sicherheitsstandard wie herkömmliche IT-Ressourcen erfordern. Diese Geräte nutzen digitale Zertifikate zur Authentifizierung, zum Aufbau von Vertrauen und zur Ermöglichung verschlüsselter Kommunikation. Mit dem Wachstum der Infrastruktur und der gleichzeitig sinkenden Gültigkeitsdauer von Zertifikaten wird die manuelle Zertifikatsverwaltung zunehmend schwieriger.
Branchenexperten erkennen zunehmend, dass Maschinenidentitäten schneller wachsen als menschliche Identitäten. Da Unternehmen immer mehr vernetzte Infrastrukturen einsetzen, werden Automatisierung und Governance unerlässlich, um die Betriebssicherheit zu gewährleisten und zertifikatsbedingte Ausfälle zu verhindern.
Die Frage ist, wie schnell Organisationen manuelle Prozesse abschaffen können, bevor die Zertifikatserneuerungszyklen noch kürzer werden und das operationelle Risiko steigt.
-
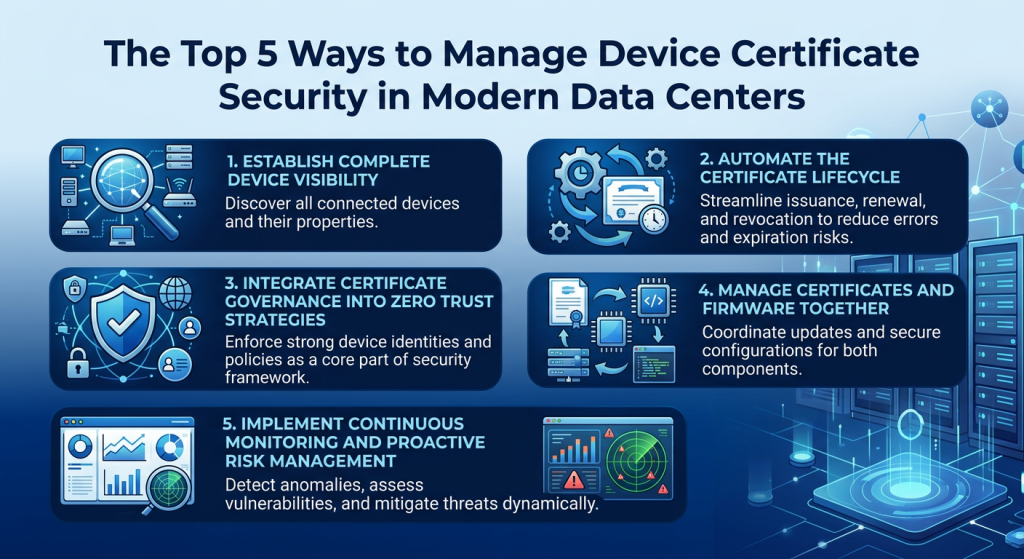
Vollständige Gerätetransparenz herstellen
Was man nicht sieht, kann man nicht sichern.
Viele Organisationen haben Schwierigkeiten, ein genaues Inventar der in Rechenzentren, Colocation-Einrichtungen und Edge-Standorten eingesetzten Infrastrukturgeräte zu führen. Ohne Transparenz haben die Teams oft nur ein begrenztes Wissen über:
- Welche Geräte sind verbunden?
- Welche Zertifikate sind installiert?
- Ablaufdatum der Zertifikate
- Firmware-Versionen
- Gerätebesitz und Standort
Dieser Mangel an Transparenz birgt ein erhebliches operationelles Risiko.
Ein Best-Practice-Ansatz beginnt mit der Pflege eines zentralen Inventars aller Infrastrukturgeräte und der dazugehörigen Zertifikate.
Schlüssel zum Mitnehmen
Eine vollständige Bestandsaufnahme ist der erste Schritt zur Schaffung von Vertrauen, Verantwortlichkeit und Sicherheit in der modernen Infrastruktur.
-
Automatisieren Sie den Zertifikatslebenszyklus
Die manuelle Zertifikatsverwaltung ist nicht skalierbar.
Früher waren Zertifikate lange gültig und konnten oft manuell mithilfe von Tabellenkalkulationen und regelmäßigen Überprüfungen verwaltet werden. Heute verkürzt sich die Gültigkeitsdauer von Zertifikaten stetig, was den Verwaltungsaufwand erheblich erhöht. Branchenrichtlinien betonen daher zunehmend die Bedeutung eines automatisierten Lebenszyklusmanagements, um Ausfälle durch abgelaufene Zertifikate zu vermeiden.
Organisationen sollten Folgendes automatisieren:
- Zertifikatsausstellung
- Zertifikatsbereitstellung
- Zertifikatserneuerung
- Zertifikatsersatz
- Widerruf des Zertifikats
Die Automatisierung trägt dazu bei, dass Zertifikate aktuell, vertrauenswürdig und konform bleiben, ohne dass manuelle Eingriffe erforderlich sind.
Schlüssel zum Mitnehmen
Die automatisierte Verwaltung des Zertifikatslebenszyklus reduziert menschliche Fehler und verbessert gleichzeitig die Ausfallsicherheit und die betriebliche Effizienz.
-
Integration der Zertifikatsverwaltung in Zero-Trust-Strategien
Zero Trust beschränkt sich nicht mehr nur auf Benutzer und Anwendungen.
Moderne Zero-Trust-Frameworks erfordern, dass jedes Gerät seine Identität und Integrität während seines gesamten Lebenszyklus kontinuierlich nachweist. Infrastrukturgeräte müssen als erstklassige Sicherheitsressourcen und nicht als nachträgliche betriebliche Komponente behandelt werden.
Ein ausgereifter Zero-Trust-Ansatz sollte Folgendes umfassen:
- Kontinuierliche Zertifikatsvalidierung
- Geräteauthentifizierungskontrollen
- Zertifikatsinhaberverfolgung
- Identitätsprüfung
- Durchsetzung der Sicherheitsrichtlinien
Wenn Gerätezertifikate effektiv verwaltet werden, gewinnen Unternehmen die Gewissheit, dass Infrastrukturkomponenten vertrauenswürdige Teilnehmer innerhalb der umfassenderen Sicherheitsarchitektur bleiben.
Schlüssel zum Mitnehmen
Vertrauen muss ständig überprüft, nicht vorausgesetzt werden.
-
Zertifikate und Firmware gemeinsam verwalten
Gerätevertrauen geht über Zertifikate allein hinaus.
Ein Gerät kann zwar über ein gültiges Zertifikat verfügen, aber dennoch angreifbar sein, wenn die Firmware veraltet oder kompromittiert ist. Sicherheits- und Betriebsteams sollten daher einen ganzheitlichen Ansatz verfolgen, der Zertifikatsmanagement und Firmware-Governance kombiniert.
Erfolgreiche Organisationen richten sich nach folgenden Kriterien aus:
- Geräteidentität
- Gesundheitszertifikat
- Firmware-Status
- Konfigurationskonformität
- Sicherheitsrichtlinienverwaltung
Eine einheitliche Governance-Strategie bietet einen besseren Schutz vor Schwachstellen und reduziert gleichzeitig den administrativen Aufwand, der mit der Verwaltung mehrerer voneinander unabhängiger Tools verbunden ist.
Wie branchenweit berichtet wird, stehen Infrastrukturteams zunehmend vor der Herausforderung heterogener Umgebungen mit Produkten verschiedener Hersteller, Firmware-Versionen und Managementplattformen. Konsolidierung und Automatisierung sind daher unerlässlich, um ein einheitliches Sicherheitsniveau zu gewährleisten.
Schlüssel zum Mitnehmen
Digitale Zertifikate und Firmware sind untrennbare Bestandteile des Infrastrukturvertrauens.
-
Kontinuierliche Überwachung und proaktives Risikomanagement implementieren
Zertifikatssicherheit sollte niemals eine periodische Übung sein.
Organisationen, die den Zertifikatsstatus, die Firmware-Konformität und den Gerätezustand aktiv überwachen, sind besser in der Lage, Probleme zu erkennen, bevor sie zu Betriebsstörungen führen.
Die kontinuierliche Überwachung ermöglicht es Teams:
- Identifizieren Sie ablaufende Zertifikate
- Nicht autorisierte Konfigurationsänderungen erkennen
- Zertifikatsstatus überwachen
- Verbesserung der Compliance-Bereitschaft
Dieser proaktive Ansatz trägt dazu bei, die Wahrscheinlichkeit von Ausfällen zu verringern und gleichzeitig die allgemeine Cyberresilienz zu stärken. Er unterstützt zudem die Anforderungen von Audits und regulatorischen Rahmenbedingungen, die zunehmend den Nachweis einer soliden Infrastruktur-Governance fordern.
Schlüssel zum Mitnehmen
Die widerstandsfähigsten Organisationen erkennen Vertrauensbrüche, bevor diese sich auf den Geschäftsbetrieb auswirken.
Wo Nlyte seinen Platz hat
Angesichts immer kürzerer Zertifikatsgültigkeitsdauern, zunehmender Edge-Bereitstellungen und immer komplexerer Infrastrukturumgebungen benötigen Unternehmen mehr als manuelle Prozesse und unzusammenhängende Tools. Sie brauchen einen zentralisierten Ansatz für das umfassende Management von Gerätevertrauen.
Nlyte Device Management bietet eine herstellerunabhängige Plattform zur Automatisierung des Zertifikatslebenszyklusmanagements, zur Optimierung der Firmware-Governance und zur Verbesserung der Sicherheitsüberwachung in heterogenen Infrastrukturumgebungen. Unternehmen erhalten dadurch zentrale Transparenz und richtlinienbasierte Kontrolle bei gleichzeitig reduziertem Bedarf an manuellen Prozessen. Die Integration von Zertifikatsmanagement, Geräteintelligenz und Firmware-Sicherheit ermöglicht es Infrastrukturteams zudem, Ausfallrisiken proaktiv zu minimieren, die Cyberresilienz zu stärken und Zero-Trust-Strategien voranzutreiben. Automatisierte Workflows verbessern die betriebliche Effizienz und tragen zur Einhaltung von Compliance-Vorgaben in zunehmend komplexen Umgebungen bei. Angesichts des stetigen Wachstums von KI, Edge Computing und verteilter Infrastruktur wird die Notwendigkeit einer skalierbaren Geräte-Governance immer wichtiger. Nlyte unterstützt Unternehmen daher dabei, einen sicheren, vertrauenswürdigen und konformen Betrieb ihres vernetzten Infrastruktur-Ökosystems zu gewährleisten.
Die Zukunft des Infrastrukturvertrauens
Gerätezertifikate haben sich zu den digitalen Pässen moderner Infrastrukturen entwickelt. Sie schaffen Vertrauen, sichern die Kommunikation und fördern die Ausfallsicherheit in zunehmend vernetzten Umgebungen.
Organisationen, die weiterhin auf manuelle Prozesse setzen, sehen sich wachsenden Risiken durch ablaufende Zertifikate, uneinheitliche Governance und operative Schwachstellen ausgesetzt. Wer hingegen auf Automatisierung, Transparenz und integriertes Lebenszyklusmanagement setzt, ist besser gerüstet, um sicheres Wachstum zu fördern, Compliance zu gewährleisten und kritische Infrastrukturen zu schützen.
Mit der Weiterentwicklung der digitalen Infrastruktur ist das Management des Gerätevertrauens zu einer zentralen betrieblichen Voraussetzung geworden, um Zuverlässigkeit, Ausfallsicherheit und Geschäftskontinuität in den KI-gestützten Rechenzentren von morgen zu gewährleisten.
Wenden Sie sich an einen Nlyte-Experten , um zu erfahren, wie Nlyte Device Management Unternehmen dabei unterstützt, die Sicherheit von Gerätezertifikaten und Firmware zu automatisieren und gleichzeitig die Betriebssicherheit in modernen Rechenzentrumsumgebungen zu verbessern.

Fordern Sie noch heute eine Demo an