
Ασφάλεια πιστοποιητικών συσκευών: Ο χαμένος κρίκος στην κυβερνοανθεκτικότητα του κέντρου δεδομένων
Δημοσιεύτηκε στις 21 Ιουλίου 2026,
by

Οι συζητήσεις σχετικά με την ασφάλεια των κέντρων δεδομένων συχνά επικεντρώνονται σε τείχη προστασίας, τμηματοποίηση δικτύου, ελέγχους πρόσβασης και διαχείριση ταυτοτήτων. Ενώ αυτοί οι έλεγχοι παραμένουν κρίσιμοι, πολλοί οργανισμοί παραβλέπουν μια αυξανόμενη ευπάθεια που κρύβεται στην υποδομή τους, τις έξυπνες συσκευές που τροφοδοτούν και παρακολουθούν τα σύγχρονα κέντρα δεδομένων.
Οι Μονάδες Διανομής Ισχύος (PDU), οι αισθητήρες, οι έξυπνοι ελεγκτές rack, τα συστήματα παρακολούθησης περιβάλλοντος και οι συσκευές edge έχουν εξελιχθεί από απλά λειτουργικά στοιχεία σε τελικά σημεία συνδεδεμένα στο δίκτυο. Αυτές οι συσκευές επικοινωνούν πλέον σε εταιρικά δίκτυα, επαληθεύουν τους χρήστες, ανταλλάσσουν ευαίσθητες πληροφορίες και παίζουν κρίσιμο ρόλο στη διατήρηση του χρόνου λειτουργίας.
Η πρόκληση έγκειται στο γεγονός ότι πολλοί οργανισμοί εξακολουθούν να διαχειρίζονται αυτές τις συσκευές χρησιμοποιώντας χειροκίνητες διαδικασίες, κατακερματισμένα εργαλεία και ασυνεπείς πρακτικές ασφαλείας. Καθώς η ψηφιακή υποδομή επεκτείνεται και οι κύκλοι ζωής των πιστοποιητικών συνεχίζουν να συρρικνώνονται, οι παραδοσιακές προσεγγίσεις δεν επαρκούν πλέον.
Εδώ είναι που η Ασφάλεια Πιστοποιητικών Συσκευών και η Ασφάλεια Υλικολογισμικού έχουν γίνει βασικοί κλάδοι για τις σύγχρονες λειτουργίες κέντρων δεδομένων. Για να διατηρηθεί η λειτουργική εμπιστοσύνη και ακεραιότητα, κάθε συνδεδεμένη συσκευή πρέπει να αποδεικνύει την ταυτότητά της, να κρυπτογραφεί τις επικοινωνίες και να εκτελεί αξιόπιστο υλικολογισμικό. Όταν οποιοδήποτε από αυτά τα στοιχεία αποτύχει, οι συνέπειες μπορεί να κυμαίνονται από διακοπές υπηρεσιών έως σοβαρά περιστατικά κυβερνοασφάλειας.
Ο αυξανόμενος κίνδυνος που κρύβεται στις σύγχρονες υποδομές
Τα κέντρα δεδομένων σήμερα περιέχουν χιλιάδες συνδεδεμένες συσκευές. Πολλοί οργανισμοί λειτουργούν σε ετερογενή περιβάλλοντα που αποτελούνται από υποδομές από πολλούς κατασκευαστές, ο καθένας με διαφορετικές διεπαφές διαχείρισης, απαιτήσεις υλικολογισμικού και διαδικασίες ασφαλείας.
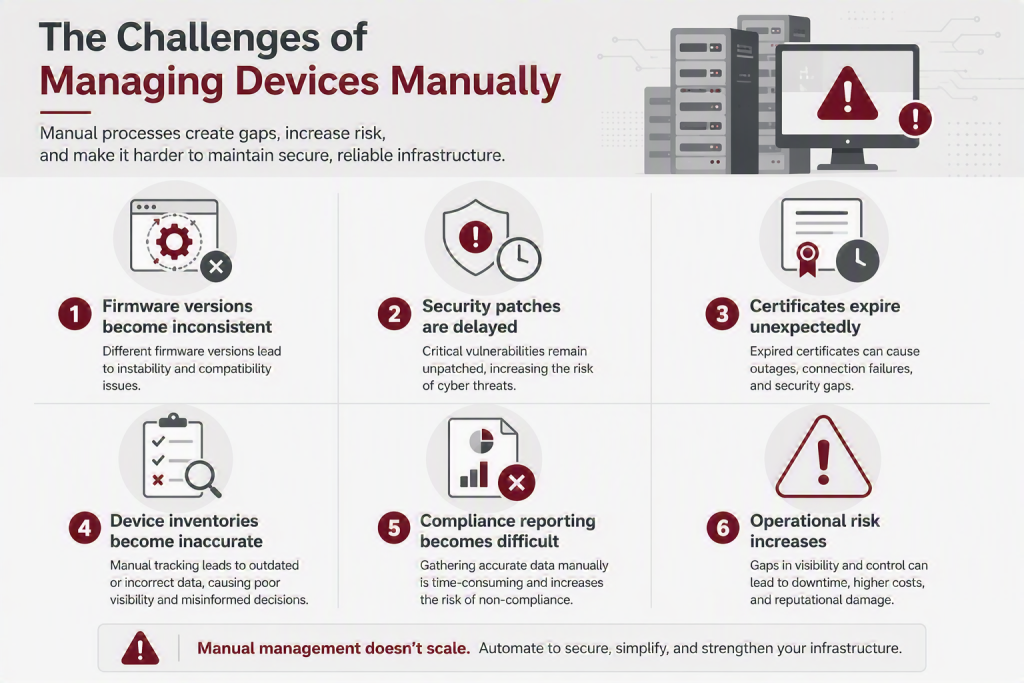
Το πρόβλημα γίνεται ακόμη πιο σημαντικό σε περιβάλλοντα edge και κατανεμημένα περιβάλλοντα όπου οι συσκευές μπορούν να αναπτυχθούν σε απομακρυσμένες εγκαταστάσεις με περιορισμένη υποστήριξη επί τόπου. Καθώς οι οργανισμοί συνεχίζουν να επεκτείνουν τις πρωτοβουλίες τους στον τομέα της edge computing, ο αριθμός των συσκευών που απαιτούν συνεχή διαχείριση ασφάλειας συνεχίζει να αυξάνεται.
Χωρίς μια κεντρική προσέγγιση, οι ομάδες υποδομής συχνά καταφεύγουν σε υπολογιστικά φύλλα και διαδικασίες χειροκίνητης παρακολούθησης που απλά δεν μπορούν να κλιμακωθούν.
Γιατί τα πιστοποιητικά συσκευών έχουν μεγαλύτερη σημασία από ποτέ
Τα ψηφιακά πιστοποιητικά χρησιμεύουν ως βάση εμπιστοσύνης μεταξύ των συνδεδεμένων συσκευών και των συστημάτων με τα οποία επικοινωνούν.
Βοηθούν:
- Επαλήθευση ταυτότητας συσκευής
- Ενεργοποίηση κρυπτογραφημένων επικοινωνιών
- Αποτροπή μη εξουσιοδοτημένης πρόσβασης
- Υποστήριξη της κανονιστικής συμμόρφωσης
- Δημιουργήστε σχέσεις εμπιστοσύνης με την υποδομή
Ωστόσο, η διαχείριση πιστοποιητικών γίνεται ολοένα και πιο δύσκολη.
Η διάρκεια ζωής των πιστοποιητικών συρρικνώνεται ραγδαία και τα πρότυπα ασφαλείας απαιτούν πλέον συχνότερες ενημερώσεις πιστοποιητικών . Αυτό που κάποτε διαχειριζόταν σε ετήσια βάση ενδέχεται σύντομα να απαιτεί σημαντικά πιο συχνή συντήρηση. Η διαχείριση χιλιάδων πιστοποιητικών με μη αυτόματο τρόπο δημιουργεί ένα απαράδεκτο λειτουργικό φόρτο, ενώ παράλληλα αυξάνει δραματικά την πιθανότητα διακοπών λειτουργίας που προκαλούνται από ληγμένα διαπιστευτήρια.
Όταν λήξει ένα πιστοποιητικό, οι συσκευές ενδέχεται να χάσουν την ικανότητά τους να ελέγχουν τον έλεγχο ταυτότητας, να επικοινωνούν ή να συνδέονται με κρίσιμα συστήματα. Οι αποτυχίες ελέγχου ταυτότητας μπορούν γρήγορα να οδηγήσουν σε λειτουργικές διακοπές.
Αυτοματοποίηση Πιστοποιητικού Συσκευής και Ασφάλειας Υλικολογισμικού σε Κλίμακα
Ενώ τα ψηφιακά πιστοποιητικά εδραιώνουν την εμπιστοσύνη, το υλικολογισμικό παρέχει τη βάση για ασφαλείς και αξιόπιστες λειτουργίες συσκευών. Και τα δύο είναι απαραίτητα για τη διατήρηση της ακεραιότητας, της διαθεσιμότητας και της ασφάλειας της σημερινής υποδομής του κέντρου δεδομένων. Ωστόσο, η διαχείριση ανανεώσεων πιστοποιητικών και ενημερώσεων υλικολογισμικού σε χιλιάδες συσκευές από πολλούς προμηθευτές μπορεί να είναι περίπλοκη, χρονοβόρα και δύσκολη στην κλιμάκωση.
Το Nlyte Device Management αντιμετωπίζει αυτήν την πρόκληση παρέχοντας μια κεντρική πλατφόρμα, ανεξάρτητα από τον προμηθευτή, που αυτοματοποιεί τη διαχείριση του κύκλου ζωής τόσο των πιστοποιητικών όσο και του υλικολογισμικού. Ως αποτέλεσμα, οι οργανισμοί μπορούν να εξαλείψουν τις χειροκίνητες διαδικασίες, να μειώσουν το λειτουργικό κόστος και να ενισχύσουν τη συνολική τους κατάσταση ασφαλείας. Αντί να διαχειρίζονται τις συσκευές μεμονωμένα, οι ομάδες υποδομής αποκτούν κεντρική ορατότητα και έλεγχο σε ολόκληρη την περιοχή συσκευών τους.
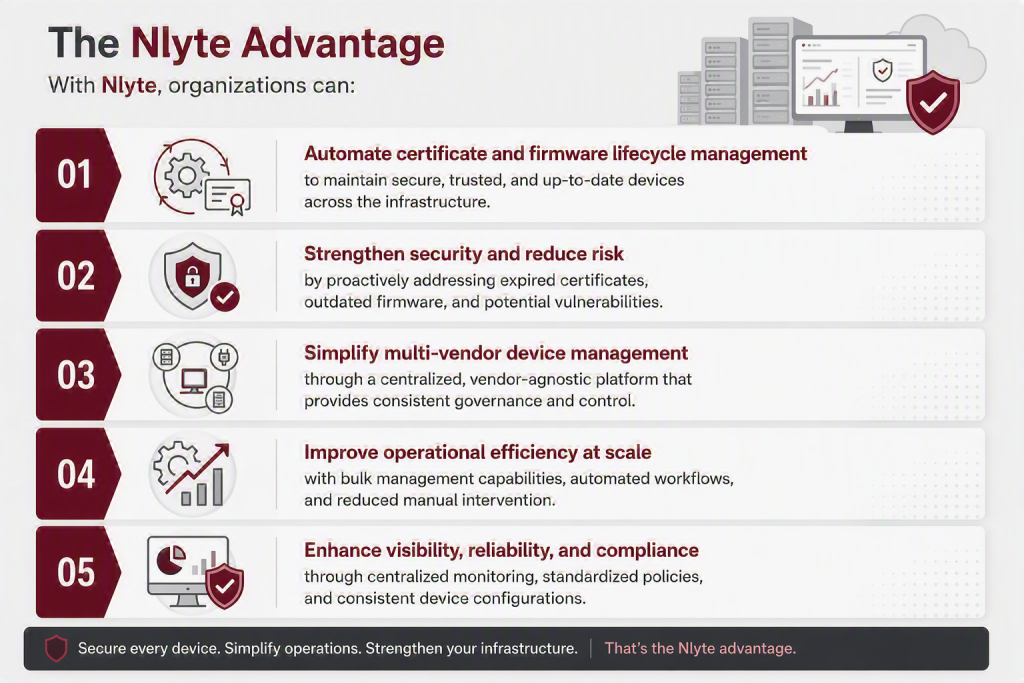
Επιπλέον, το Nlyte απλοποιεί τη διαχείριση ποικίλων οικοσυστημάτων συσκευών, συνδυάζοντας την ασφάλεια πιστοποιητικών, τη διακυβέρνηση υλικολογισμικού και τη διαχείριση συσκευών σε μία ενιαία πλατφόρμα. Μέσω αυτοματοποιημένων ροών εργασίας και κεντρικού ελέγχου, οι ομάδες μπορούν να εντοπίζουν προληπτικά τους κινδύνους ασφαλείας, να εφαρμόζουν ενημερώσεις σε μεγάλη κλίμακα και να διατηρούν την εμπιστοσύνη τόσο σε περιβάλλοντα κέντρων δεδομένων όσο και σε περιβάλλοντα edge.
Υποστήριξη Υποδομών Μηδενικής Εμπιστοσύνης
Η μηδενική εμπιστοσύνη έχει γίνει μια κοινή στρατηγική κυβερνοασφάλειας, αλλά πολλοί οργανισμοί επικεντρώνονται κυρίως στους χρήστες, τις εφαρμογές και τα δίκτυα.
Οι συσκευές υποδομής συχνά παραβλέπονται.
Η Ασφάλεια Υποδομών Μηδενικής Εμπιστοσύνης απαιτεί από κάθε συσκευή να αποδεικνύει συνεχώς την ταυτότητα, την ακεραιότητα και τη συμμόρφωσή της καθ' όλη τη διάρκεια του κύκλου ζωής της. Αυτό σημαίνει ότι οι οργανισμοί πρέπει να γνωρίζουν:
- Ποιες συσκευές υπάρχουν
- Πού αναπτύσσονται οι συσκευές
- Ποια πιστοποιητικά είναι ενεργά
- Ποιες εκδόσεις υλικολογισμικού είναι εγκατεστημένες
- Ποιες συσκευές ενδέχεται να παρουσιάζουν κίνδυνο
Συνδυάζοντας τη διακυβέρνηση πιστοποιητικών με την ορατότητα του υλικολογισμικού, οι οργανισμοί μπορούν να δημιουργήσουν μια ισχυρότερη βάση ασφάλειας που εκτείνεται πέρα από τα παραδοσιακά στοιχεία πληροφορικής.
Το αποτέλεσμα είναι η βελτίωση της εμπιστοσύνης, η μείωση του λειτουργικού κινδύνου και η μεγαλύτερη εμπιστοσύνη στις κρίσιμες υποδομές.
Το μέλλον της ασφάλειας υποδομών
Καθώς τα κέντρα δεδομένων γίνονται ολοένα και πιο συνδεδεμένα, κατανεμημένα και εξαρτώμενα από έξυπνες συσκευές, η ασφάλεια των υποδομών πρέπει να εξελιχθεί πέρα από τις παραδοσιακές προσεγγίσεις. Τα πιστοποιητικά συσκευών και το υλικολογισμικό είναι θεμελιώδη για τη διατήρηση της εμπιστοσύνης, της ασφάλειας και της ανθεκτικότητας σε όλες τις σύγχρονες ψηφιακές υποδομές. Ωστόσο, η διαχείριση αυτών των κρίσιμων ελέγχων ασφαλείας χειροκίνητα καθίσταται ολοένα και πιο δύσκολη καθώς ο όγκος των συσκευών αυξάνεται, ο κύκλος ζωής των πιστοποιητικών μειώνεται και οι κυβερνοαπειλές συνεχίζουν να εξελίσσονται.
Το Nlyte Device Management προσφέρει διαρκή αξία αυτοματοποιώντας τη διαχείριση του κύκλου ζωής των πιστοποιητικών και του υλικολογισμικού, παρέχοντας κεντρική ορατότητα σε περιβάλλοντα πολλαπλών προμηθευτών και απλοποιώντας τις λειτουργίες ασφαλείας σε μεγάλη κλίμακα. Το Nlyte βοηθά τους οργανισμούς να μειώσουν τον κίνδυνο, να βελτιώσουν την επιχειρησιακή αποδοτικότητα και να ενισχύσουν την ετοιμότητα συμμόρφωσης. Ως αποτέλεσμα, οι ομάδες υποδομής μπορούν να εγκαταλείψουν την αντιδραστική συντήρηση και να επικεντρωθούν σε στρατηγικές πρωτοβουλίες που υποστηρίζουν την επιχειρηματική ανάπτυξη και την επιχειρησιακή αριστεία.
Τελικά, το μέλλον της ασφάλειας των υποδομών εξαρτάται από τη διασφάλιση ότι κάθε συνδεδεμένη συσκευή παραμένει αξιόπιστη, ασφαλής και ενημερωμένη. Οι οργανισμοί που υιοθετούν τον αυτοματισμό, την κεντρική διακυβέρνηση και την ολοκληρωμένη ασφάλεια συσκευών θα βρίσκονται σε καλύτερη θέση για να βελτιώσουν την ανθεκτικότητα στον κυβερνοχώρο, να προστατεύσουν κρίσιμες υπηρεσίες και να υποστηρίξουν με σιγουριά τις απαιτήσεις των σύγχρονων κέντρων δεδομένων και των περιβαλλόντων edge.

Ζητήστε μια επίδειξη σήμερα