
Ασφάλεια Κέντρου Δεδομένων Edge σε Κατανεμημένα Δίκτυα
Δημοσιεύτηκε στις 22 Αυγούστου 2025,
by

Ασφάλεια Κέντρου Δεδομένων Edge σε Κατανεμημένα Δίκτυα
Καθώς η υπολογιστική στα άκρα (edge computing) γίνεται ο ακρογωνιαίος λίθος της σύγχρονης ψηφιακής υποδομής, εισάγει μια νέα και σύνθετη πρόκληση: την εξασφάλιση ενός εξαιρετικά κατανεμημένου και συχνά μη επανδρωμένου δικτύου μικροκέντρων δεδομένων και συσκευών. Σε αντίθεση με τις παραδοσιακές κεντρικές εγκαταστάσεις, τα περιβάλλοντα στα άκρα (edge) είναι εγγενώς πιο ευάλωτα λόγω της κλίμακας, της ποικιλομορφίας τοποθεσίας και της έκθεσής τους σε φυσικές και κυβερνοαπειλές. Η διασφάλιση της ισχυρής ασφάλειας των κέντρων δεδομένων στα άκρα (edge data center) αποτελεί πλέον κρίσιμη προτεραιότητα για τους οργανισμούς που αναπτύσσουν στρατηγικές Ολοκληρωμένης Διαχείρισης Κέντρων Δεδομένων (IDCM).
Το edge computing μετατοπίζει την επεξεργασία δεδομένων πιο κοντά στην πηγή—είτε πρόκειται για αισθητήρα σε ένα εργοστάσιο, είτε για κάμερα σε μια έξυπνη πόλη, είτε για συσκευή σε ένα κατάστημα λιανικής πώλησης. Ενώ αυτό βελτιώνει την καθυστέρηση και την αποδοτικότητα του εύρους ζώνης, επεκτείνει επίσης εκθετικά την επιφάνεια επίθεσης. Κάθε κόμβος edge γίνεται ένα πιθανό σημείο εισόδου για τους εισβολείς και τα παραδοσιακά μοντέλα ασφαλείας που βασίζονται στην περίμετρο δεν επαρκούν πλέον.
Η Επεκτεινόμενη Επιφάνεια Επίθεσης του Edge Computing
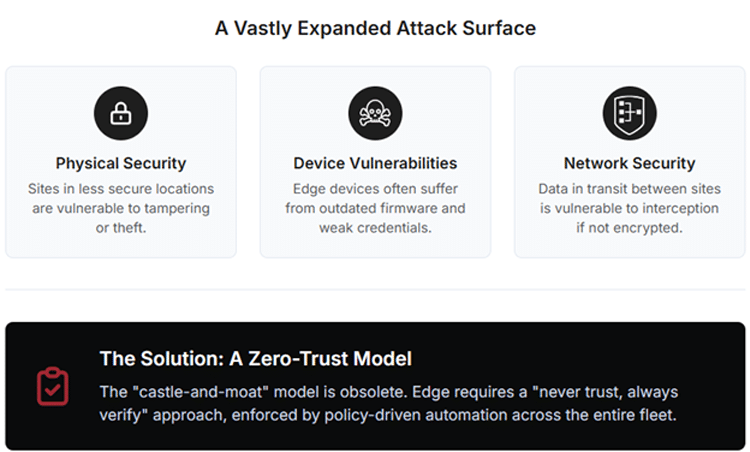
Η κατανεμημένη φύση των υποδομών edge σημαίνει ότι χιλιάδες συσκευές και κέντρα μικροδεδομένων αναπτύσσονται σε ποικίλα περιβάλλοντα. Αυτές οι τοποθεσίες συχνά δεν διαθέτουν τη φυσική και δικτυακή προστασία των κεντρικών κέντρων δεδομένων, γεγονός που τις καθιστά ευάλωτες σε ένα ευρύ φάσμα απειλών.
1. Κίνδυνοι φυσικής ασφάλειας
Πολλές τοποθεσίες στα όρια της αγοράς εγκαθίστανται σε μη ασφαλείς ή ημιδημόσιες τοποθεσίες, όπως πύργους κινητής τηλεφωνίας, ντουλάπες καταστημάτων λιανικής ή εργοστάσια. Αυτά τα περιβάλλοντα είναι ευάλωτα σε φυσικές παραβιάσεις, κλοπή ή μη εξουσιοδοτημένη πρόσβαση. Χωρίς προσωπικό επί τόπου, η ανίχνευση και η αντιμετώπιση φυσικών παραβιάσεων καθίσταται σημαντική πρόκληση.
2. Ευπάθειες σε επίπεδο συσκευής
Οι συσκευές Edge, ιδιαίτερα τα εξαρτήματα IoT, συχνά υποφέρουν από βασικά κενά ασφαλείας:
- Παλιό υλικολογισμικό με γνωστά τρωτά σημεία
- Ενσωματωμένα ή αδύναμα προεπιλεγμένα διαπιστευτήρια
- Έλλειψη ασφαλών διαδικασιών εκκίνησης για την αποτροπή της εισαγωγής κακόβουλου κώδικα
Αυτές οι αδυναμίες μπορούν να αξιοποιηθούν για την απόκτηση πρόσβασης στο ευρύτερο δίκτυο, την ακεραιότητα των δεδομένων ή τη διακοπή των λειτουργιών.
3. Προκλήσεις για την ασφάλεια δικτύου
Τα δεδομένα που μεταδίδονται μεταξύ των ακραίων τοποθεσιών και των κέντρων δεδομένων πυρήνα συχνά ταξιδεύουν μέσω δημόσιων ή κοινόχρηστων δικτύων. Χωρίς σωστή κρυπτογράφηση και έλεγχο ταυτότητας, αυτά τα δεδομένα είναι ευάλωτα σε υποκλοπές, πλαστογράφηση και επιθέσεις man-in-the-middle.
Μαζί, αυτοί οι κίνδυνοι υπογραμμίζουν την επείγουσα ανάγκη για μια ολοκληρωμένη στρατηγική ασφάλειας κέντρων δεδομένων edge που να υπερβαίνει τα παραδοσιακά μοντέλα.
Πέρα από το μοντέλο του κάστρου και της τάφρου
Η παραδοσιακή προσέγγιση «κάστρο και τάφρος» στην ασφάλεια, όπου μια ισχυρή περίμετρος προστατεύει τα αξιόπιστα εσωτερικά συστήματα, είναι αναποτελεσματική σε ένα αποκεντρωμένο περιβάλλον edge. Αντ' αυτού, οι οργανισμοί πρέπει να υιοθετήσουν ένα μοντέλο ασφάλειας μηδενικής εμπιστοσύνης , το οποίο λειτουργεί με βάση την αρχή «ποτέ μην εμπιστεύεσαι, πάντα να επαληθεύεις».
Οι βασικοί πυλώνες του Zero Trust για υποδομές edge περιλαμβάνουν:
- Συνεχής Επικύρωση ΤαυτότηταςΚάθε αίτημα πρόσβασης, είτε από χρήστη είτε από συσκευή, πρέπει να ελέγχεται και να εξουσιοδοτείται σε πραγματικό χρόνο.
- Μικρο-ΤμηματοποίησηΤο δίκτυο χωρίζεται σε μεμονωμένα τμήματα για να περιοριστεί η πλευρική κίνηση των επιτιθέμενων σε περίπτωση παραβίασης.
- Ελάχιστη πρόσβαση προνομίωνΣτους χρήστες και τις συσκευές παρέχονται μόνο τα ελάχιστα δικαιώματα που είναι απαραίτητα για την εκτέλεση των εργασιών τους, μειώνοντας έτσι τις πιθανές επιπτώσεις των παραβιασμένων διαπιστευτηρίων.
Αυτό το μοντέλο διασφαλίζει ότι ακόμη και αν ένα μέρος του δικτύου edge παραβιαστεί, η ζημιά περιορίζεται και μετριάζεται.
Κεντρική εφαρμογή πολιτικής μέσω IDCM
Η χειροκίνητη διαχείριση της ασφάλειας σε χιλιάδες συσκευές edge δεν είναι εφικτή. Αντίθετα, οι οργανισμοί πρέπει να στραφούν σε αυτοματοποίηση βάσει πολιτικής —μια βασική αρχή του IDCM. Μια κεντρική πλατφόρμα διαχείρισης μπορεί να επιβάλει συνεπείς πολιτικές ασφαλείας σε ολόκληρο τον στόλο συσκευών edge, διασφαλίζοντας ότι κάθε συσκευή και τοποθεσία συμμορφώνεται με μια ασφαλή λειτουργική κατάσταση.
Τα οφέλη της κεντρικής εφαρμογής πολιτικής περιλαμβάνουν:
- Απεριόριστες δυνατότητεςΟι πολιτικές ασφαλείας μπορούν να αναπτυχθούν και να ενημερωθούν σε όλες τις τοποθεσίες edge ταυτόχρονα.
- ΣυνοχήΟι ομοιόμορφες διαμορφώσεις μειώνουν τον κίνδυνο λανθασμένων διαμορφώσεων και κενών στην προστασία.
- ΕλεξιμότηταΗ κεντρική καταγραφή και παρακολούθηση παρέχει ένα σαφές αρχείο πρόσβασης, αλλαγών και συμβάντων.
- Ταχεία απόκρισηΟι αυτοματοποιημένες ειδοποιήσεις και οι ροές εργασίας αποκατάστασης επιτρέπουν την ταχύτερη ανίχνευση και επίλυση απειλών.
Αυτή η προσέγγιση μετατρέπει την ασφάλεια των άκρων από ένα αντιδραστικό, επικεντρωμένο στις συσκευές μοντέλο σε μια προληπτική, συστημική στρατηγική.
Ενσωμάτωση της ασφάλειας στο πλαίσιο IDCM
Για την αποτελεσματική ασφάλεια των υποδομών edge, οι οργανισμοί πρέπει να ενσωματώσουν την ασφάλεια σε κάθε επίπεδο της στρατηγικής IDCM τους. Αυτό περιλαμβάνει:
- Παρακολούθηση σε πραγματικό χρόνοΣυνεχής ορατότητα στην εύρυθμη λειτουργία της συσκευής, τη δραστηριότητα δικτύου και τις περιβαλλοντικές συνθήκες.
- Αυτοματοποιημένοι Έλεγχοι ΣυμμόρφωσηςΔιασφάλιση ότι όλες οι συσκευές πληρούν τα κανονιστικά και εσωτερικά πρότυπα ασφαλείας.
- Ανίχνευση απειλών βάσει AIΑξιοποίηση της μηχανικής μάθησης για τον εντοπισμό ανωμαλιών και την πρόβλεψη πιθανών παραβιάσεων.
- Δυνατότητες απομακρυσμένης διαχείρισηςΕνεργοποίηση ασφαλών ενημερώσεων, ενημερώσεων κώδικα και αλλαγών διαμόρφωσης χωρίς φυσική πρόσβαση.
Ενσωματώνοντας αυτές τις δυνατότητες, οι πλατφόρμες IDCM μπορούν να παρέχουν μια ενοποιημένη εικόνα της ασφάλειας τόσο σε κεντρικά όσο και σε ακραία περιβάλλοντα.
Τελικές Σκέψεις
Η άνοδος του edge computing προσφέρει τεράστια οφέλη στην ταχύτητα, την επεκτασιμότητα και την ανταπόκριση, αλλά εισάγει επίσης σημαντικές προκλήσεις ασφαλείας. Με χιλιάδες κατανεμημένους κόμβους να λειτουργούν σε ποικίλα και συχνά μη ασφαλή περιβάλλοντα, η διατήρηση ισχυρής ασφάλειας των κέντρων δεδομένων edge είναι απαραίτητη.
Οι αρχές μηδενικής εμπιστοσύνης, η κεντρική εφαρμογή πολιτικών και ο έξυπνος αυτοματισμός είναι το κλειδί για την προστασία αυτής της διευρυμένης επιφάνειας επίθεσης. Στο πλαίσιο του IDCM, αυτές οι στρατηγικές επιτρέπουν στους οργανισμούς να ασφαλίζουν τις υποδομές τους ολιστικά, διασφαλίζοντας ότι κάθε συσκευή edge και κέντρο δεδομένων λειτουργεί με ασφάλεια και αξιοπιστία.
Καθώς οι αναπτύξεις σε edge περιβάλλοντα συνεχίζουν να αυξάνονται, η επένδυση σε επεκτάσιμες, ολοκληρωμένες λύσεις ασφάλειας θα είναι κρίσιμη για τη διατήρηση της απόδοσης, της εμπιστοσύνης και της ανθεκτικότητας στην ψηφιακή εποχή.
| Είστε έτοιμοι να φέρετε επανάσταση στον τρόπο με τον οποίο ο οργανισμός σας διαχειρίζεται την ψηφιακή του υποδομή;
Κατεβάστε το δωρεάν ηλεκτρονικό μας βιβλίο, Εισαγωγή στη Διαχείριση Ολοκληρωμένων Κέντρων Δεδομένων , και ανακαλύψτε πώς οι κορυφαίες επιχειρήσεις μετασχηματίζουν τις λειτουργίες τους με μια ενοποιημένη προσέγγιση στην Πληροφορική, τις Εγκαταστάσεις και τις Λειτουργίες. 👉 Οδηγός > Ολοκληρωμένη Διαχείριση Κέντρων Δεδομένων eBook από την Nlyte |
 |
