
Seguridad de los certificados de dispositivos: el eslabón perdido en la ciberresiliencia de los centros de datos.
Publicado el 21 de julio de 2026,
by

Las conversaciones sobre seguridad en centros de datos suelen centrarse en cortafuegos, segmentación de red, controles de acceso y gestión de identidades. Si bien estos controles siguen siendo fundamentales, muchas organizaciones pasan por alto una vulnerabilidad creciente oculta en su infraestructura: los dispositivos inteligentes que alimentan y supervisan los centros de datos modernos.
Las unidades de distribución de energía (PDU), los sensores, los controladores de rack inteligentes, los sistemas de monitorización ambiental y los dispositivos periféricos han evolucionado desde simples componentes operativos hasta convertirse en puntos finales conectados a la red. Estos dispositivos ahora se comunican a través de las redes empresariales, autentican a los usuarios, intercambian información confidencial y desempeñan un papel fundamental para mantener la disponibilidad del sistema.
El problema radica en que muchas organizaciones aún gestionan estos dispositivos mediante procesos manuales, herramientas fragmentadas y prácticas de seguridad inconsistentes. A medida que la infraestructura digital se expande y los ciclos de vida de los certificados se acortan, los enfoques tradicionales ya no son suficientes.
Aquí es donde la seguridad de los certificados de dispositivos y la seguridad del firmware se han convertido en disciplinas esenciales para las operaciones de los centros de datos modernos. Para mantener la confianza e integridad operativas, cada dispositivo conectado debe demostrar su identidad, cifrar las comunicaciones y ejecutar firmware de confianza. Cuando falla cualquiera de estos elementos, las consecuencias pueden variar desde interrupciones del servicio hasta graves incidentes de ciberseguridad.
El creciente riesgo oculto en la infraestructura moderna
Actualmente, los centros de datos albergan miles de dispositivos conectados. Muchas organizaciones operan en entornos heterogéneos compuestos por infraestructura de múltiples fabricantes, cada uno con diferentes interfaces de administración, requisitos de firmware y procedimientos de seguridad.
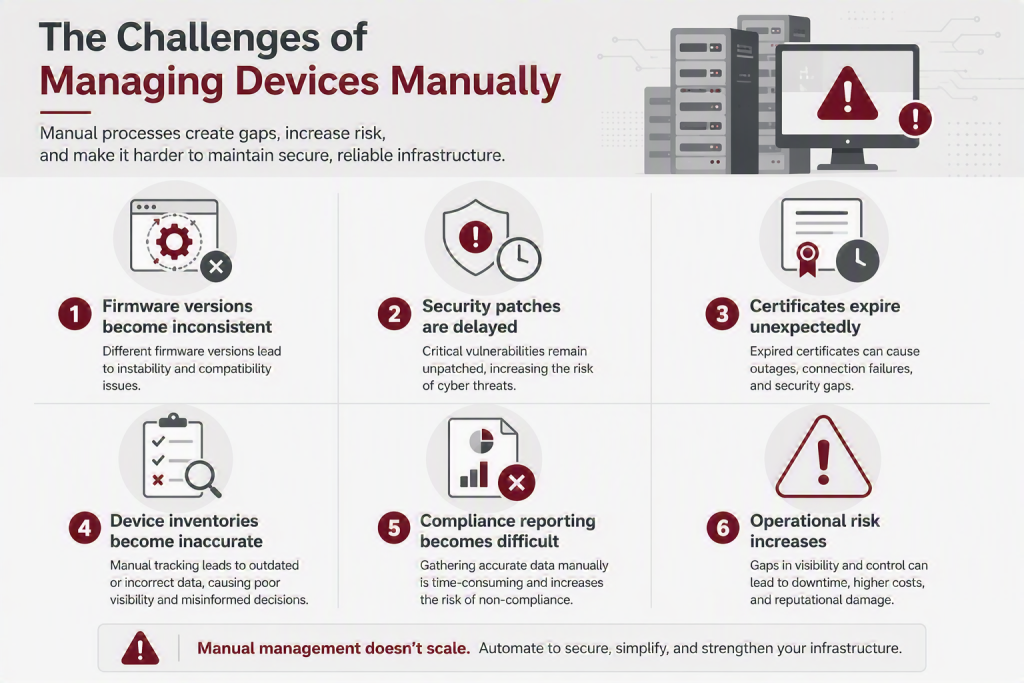
El problema se agrava aún más en entornos distribuidos y de borde, donde los dispositivos pueden implementarse en instalaciones remotas con soporte presencial limitado. A medida que las organizaciones expanden sus iniciativas de computación de borde, aumenta el número de dispositivos que requieren una gestión de seguridad continua.
Sin un enfoque centralizado, los equipos de infraestructura suelen recurrir a hojas de cálculo y procesos de seguimiento manuales que, sencillamente, no son escalables.
Por qué los certificados de dispositivos son más importantes que nunca
Los certificados digitales sirven como base de confianza entre los dispositivos conectados y los sistemas con los que se comunican.
Ellos ayudan:
- Autenticar la identidad del dispositivo
- Habilitar comunicaciones cifradas
- Evitar el acceso no autorizado
- Apoyar el cumplimiento normativo
- Establecer relaciones de infraestructura de confianza
Sin embargo, la gestión de certificados se está volviendo cada vez más compleja.
La vigencia de los certificados se está reduciendo rápidamente, y los estándares de seguridad ahora exigen actualizaciones más frecuentes . Lo que antes se gestionaba anualmente, pronto requerirá un mantenimiento mucho más frecuente. Gestionar miles de certificados manualmente supone una carga operativa inaceptable, además de aumentar drásticamente la probabilidad de interrupciones causadas por credenciales caducadas.
Cuando un certificado caduca, los dispositivos pueden perder la capacidad de autenticarse, comunicarse o conectarse a sistemas críticos. Los fallos de autenticación pueden provocar rápidamente interrupciones operativas.
Automatización de la seguridad de certificados y firmware de dispositivos a gran escala
Si bien los certificados digitales generan confianza, el firmware constituye la base para un funcionamiento seguro y fiable de los dispositivos. Ambos son esenciales para mantener la integridad, la disponibilidad y la seguridad de la infraestructura de los centros de datos actuales. Sin embargo, gestionar la renovación de certificados y las actualizaciones de firmware en miles de dispositivos de múltiples proveedores puede resultar complejo, laborioso y difícil de escalar.
Nlyte Device Management aborda este desafío al proporcionar una plataforma centralizada e independiente del proveedor que automatiza la gestión del ciclo de vida de los certificados y el firmware. Como resultado, las organizaciones pueden eliminar los procesos manuales, reducir los costos operativos y fortalecer su postura de seguridad general. En lugar de gestionar los dispositivos individualmente, los equipos de infraestructura obtienen visibilidad y control centralizados de todo su parque de dispositivos.
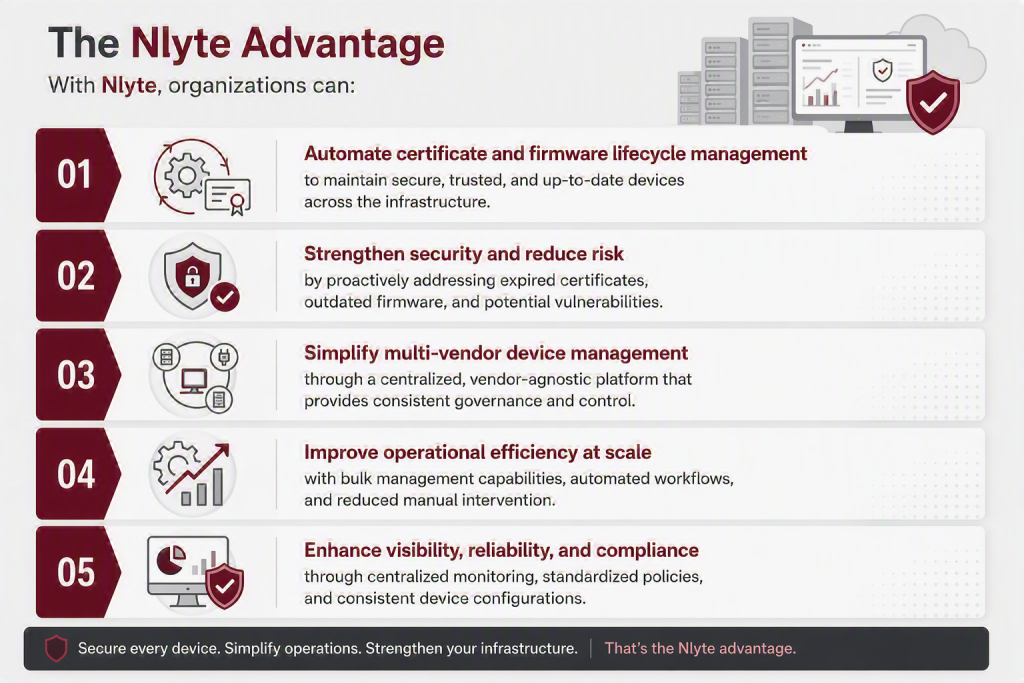
Además, Nlyte simplifica la gestión de diversos ecosistemas de dispositivos al integrar la seguridad de certificados, la gobernanza del firmware y la administración de dispositivos en una única plataforma. Mediante flujos de trabajo automatizados y un control centralizado, los equipos pueden identificar proactivamente los riesgos de seguridad, aplicar actualizaciones a gran escala y mantener la confianza tanto en el centro de datos como en los entornos de borde.
Compatibilidad con infraestructuras de confianza cero
El modelo de confianza cero se ha convertido en una estrategia común de ciberseguridad, pero muchas organizaciones se centran principalmente en los usuarios, las aplicaciones y las redes.
Los dispositivos de infraestructura suelen pasarse por alto.
La seguridad de infraestructura de confianza cero requiere que cada dispositivo demuestre continuamente su identidad, integridad y cumplimiento a lo largo de su ciclo de vida. Esto significa que las organizaciones deben saber:
- ¿Qué dispositivos existen?
- Dónde se implementan los dispositivos
- ¿Qué certificados están activos?
- ¿Qué versiones de firmware están instaladas?
- ¿Qué dispositivos pueden presentar riesgo?
Al combinar la gobernanza de certificados con la visibilidad del firmware, las organizaciones pueden establecer una base de seguridad más sólida que se extiende más allá de los activos de TI tradicionales.
El resultado es una mayor confianza, una reducción del riesgo operativo y una mayor seguridad en las infraestructuras críticas.
El futuro de la seguridad de las infraestructuras
A medida que los centros de datos se vuelven más conectados, distribuidos y dependientes de dispositivos inteligentes, la seguridad de la infraestructura debe evolucionar más allá de los enfoques tradicionales. Los certificados y el firmware de los dispositivos son fundamentales para mantener la confianza, la seguridad y la resiliencia en la infraestructura digital moderna. Sin embargo, gestionar manualmente estos controles de seguridad críticos se está volviendo cada vez más difícil a medida que aumenta el volumen de dispositivos, se acortan los ciclos de vida de los certificados y las ciberamenazas siguen evolucionando.
Nlyte Device Management aporta un valor duradero al automatizar la gestión del ciclo de vida de certificados y firmware, proporcionando visibilidad centralizada en entornos multivendedor y simplificando las operaciones de seguridad a gran escala. Nlyte ayuda a las organizaciones a reducir riesgos, mejorar la eficiencia operativa y fortalecer su preparación para el cumplimiento normativo. Como resultado, los equipos de infraestructura pueden dejar de lado el mantenimiento reactivo y centrarse en iniciativas estratégicas que impulsen el crecimiento empresarial y la excelencia operativa.
En definitiva, el futuro de la seguridad de la infraestructura depende de garantizar que cada dispositivo conectado siga siendo fiable, seguro y esté actualizado. Las organizaciones que adopten la automatización, la gobernanza centralizada y la seguridad integrada de los dispositivos estarán mejor posicionadas para mejorar la ciberresiliencia, proteger los servicios críticos y satisfacer con confianza las exigencias de los centros de datos y entornos de borde modernos.
Noticias relacionadas más recientes

Solicite una demostración hoy