
Cumplimiento de DORA: Menos aterrador de lo que piensas
Publicado el 3 de septiembre de 2025,
by

Las nuevas regulaciones financieras suelen aparecer en el horizonte como una nube de tormenta, proyectando una larga sombra de incertidumbre y ansiedad. La más reciente es la Ley de Resiliencia Operativa Digital (DORA, por sus siglas en inglés). Para muchos, su nombre evoca imágenes de textos legales complejos, auditorías intimidantes y la amenaza latente de sanciones. Es un fantasma que acecha tanto a las salas de juntas como a los departamentos de TI.
Pero ¿y si analizáramos la situación con detenimiento? ¿Y si viéramos esta normativa no como un monstruo oculto, sino como un plan detallado para construir una fortaleza digital más sólida y segura? Lo cierto es que muchos temores sobre el cumplimiento de DORA se deben a la incertidumbre. Esta guía está aquí para desvelar la verdad y mostrarle que DORA no solo es manejable, sino que es un paso lógico y necesario hacia una verdadera resiliencia digital. Es mucho menos intimidante de lo que piensa.
Desmitificando el marco DORA
En esencia, DORA es la respuesta de la UE a una pregunta crucial: en una era de crecientes ciberamenazas, ¿cómo podemos garantizar que nuestro sistema financiero siga siendo estable y fiable? Se trata de un marco unificado diseñado para asegurar que todas las entidades financieras, desde bancos hasta empresas de inversión, puedan resistir, responder y recuperarse de graves interrupciones en las TIC (Tecnologías de la Información y la Comunicación).
En lugar de un mosaico de directrices dispares en los distintos Estados miembros, DORA crea un conjunto único y coherente de reglas. Piénselo menos como una compleja red diseñada para atraparlo y más como un camino claro y bien iluminado que lo guiará con seguridad a través de un oscuro bosque de amenazas digitales. Para recorrer este camino, DORA proporciona un mapa basado en cinco pilares fundamentales.
Los cinco pilares: Tu plan para la resiliencia
Estos cinco pilares no son obstáculos; son los componentes fundamentales de una sólida estrategia de resiliencia operativa. Abordarlos uno por uno transforma un desafío intimidante en una serie de objetivos alcanzables.
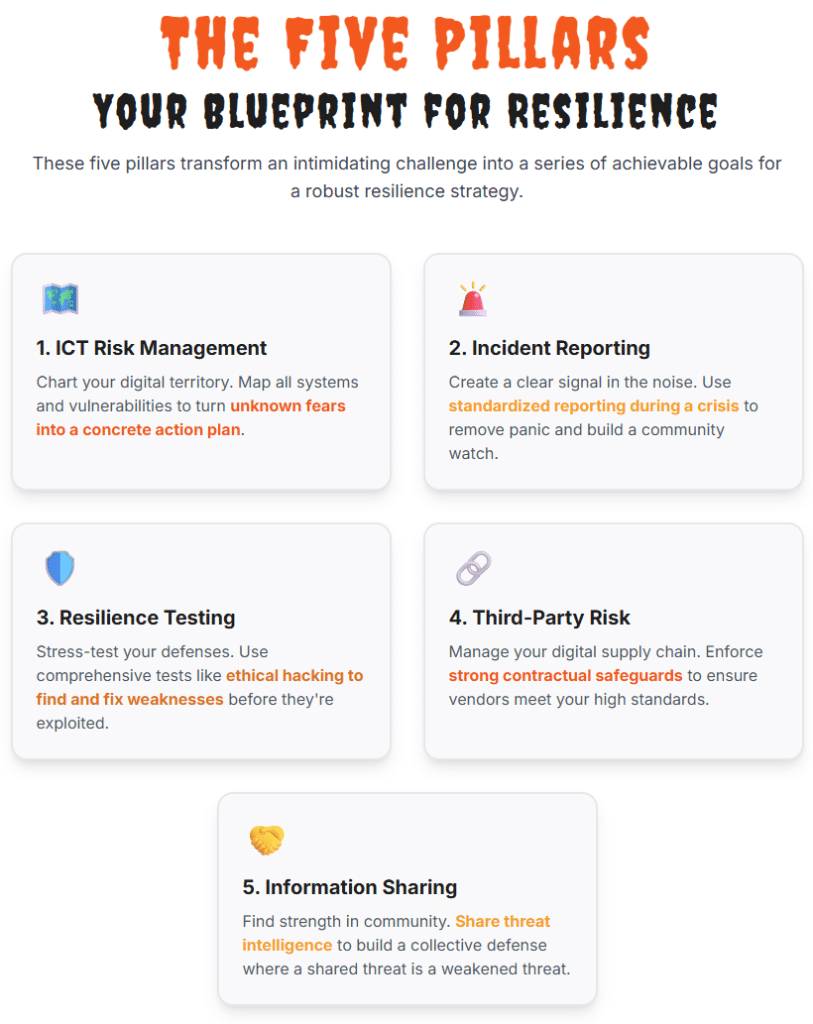
1. Gestión de riesgos de las TIC: Trazando su territorio digital
El primer pilar consiste en conocerse a uno mismo. Una gestión de riesgos eficaz requiere un análisis exhaustivo e implacable de todo el ecosistema digital. Es fundamental identificar cada sistema crítico, mapear los flujos de datos y comprender las vulnerabilidades. No se trata de imaginar escenarios catastróficos, sino de una evaluación práctica y objetiva.
Este proceso elimina una de las principales fuentes de temor en el cumplimiento de DORA: el miedo a lo desconocido. Al crear un inventario detallado de sus activos y riesgos potenciales, reemplaza la ansiedad vaga con un plan de acción concreto. Este marco le exige lo siguiente:
- Identificar: Identifique todos los activos de TIC y las funciones empresariales a las que dan soporte.
- Proteger: Implementar medidas y políticas de seguridad para salvaguardar estos activos.
- Detectar: Establecer un sistema de monitoreo continuo para detectar anomalías y posibles amenazas en tiempo real.
- Responder y recuperarse: Desarrollar planes sólidos de respuesta ante incidentes y recuperación ante desastres.
Este pilar te capacita para pasar de una postura reactiva, en la que esperas a que algo se rompa, a una postura proactiva en la que tienes el control.
2. Notificación de incidentes: Una señal clara en medio del ruido.
Cuando se produce un incidente, el caos es el enemigo. El segundo pilar de DORA establece un proceso estandarizado para informar sobre incidentes graves de TIC a las autoridades competentes. Si bien esto podría parecer una carga administrativa adicional, su verdadero propósito es brindar claridad y facilitar una respuesta coordinada.
La normativa especifica qué constituye un incidente grave, cuándo debe notificarse y qué información debe incluirse. Esto elimina la incertidumbre y el pánico durante una crisis. Garantiza que los reguladores tengan una visión clara de las amenazas que enfrenta todo el sector, lo que permite brindar orientación y apoyo mejor fundamentados. Se puede considerar como un programa de vigilancia comunitaria para el sector financiero. Al compartir información según un protocolo claro, todo el sistema se vuelve más seguro y resiliente.
3. Pruebas de resiliencia operativa digital: Poniendo a prueba sus defensas
Una fortaleza puede parecer sólida, pero no lo sabrás con certeza hasta que pongas a prueba sus muros. El tercer pilar exige que las entidades financieras evalúen periódicamente su resiliencia operativa digital. No se trata de un simple análisis de virus; es un programa de pruebas integral que debe ser proporcional a su tamaño, perfil comercial y nivel de riesgo.
Esto incluye una variedad de evaluaciones, desde análisis de vulnerabilidades y pruebas basadas en escenarios hasta pruebas de penetración exhaustivas (TLPT) para entidades críticas. Si bien la idea de que hackers éticos intenten infiltrarse en sus sistemas puede resultar inquietante, es una de las maneras más efectivas de detectar y corregir sus debilidades antes de que los ciberdelincuentes las exploten. Estas pruebas proporcionan datos valiosos y reales sobre sus capacidades, transformando temores abstractos en información práctica para la mejora.
4. Gestión de riesgos de terceros: Gestión de su cadena de suministro digital
Ninguna organización opera de forma aislada. Su ecosistema digital abarca a todos los proveedores externos de los que depende, desde proveedores de servicios en la nube hasta desarrolladores de software. El cuarto pilar de DORA aborda esta área de riesgo crítica, y a menudo ignorada. Exige que las entidades financieras gestionen activamente los riesgos asociados a sus proveedores externos de TIC.
Esto disipa uno de los temores más persistentes en materia de cumplimiento de DORA: la falta de control sobre los socios externos. DORA le exige lo siguiente:
- Mantener un registro de todos los proveedores de servicios TIC externos.
- Realice la debida diligencia antes de suscribir nuevos acuerdos contractuales.
- Asegúrese de que los contratos incluyan cláusulas específicas que abarquen la seguridad, la supervisión y las estrategias de salida.
- Preste especial atención a los proveedores de funciones críticas.
Esto no significa que debas dejar de usar servicios de terceros. Simplemente significa que debes hacerlo con total transparencia y con sólidas garantías contractuales, asegurándote de que tus socios cumplan con los mismos altos estándares de responsabilidad que tú.
5. Intercambio de información: La fuerza reside en la comunidad.
El último pilar fomenta la colaboración entre las entidades financieras. Proporciona un marco para que estas establezcan comunidades de confianza que permitan compartir información y conocimientos sobre ciberamenazas.
Este pilar se basa en una premisa simple pero poderosa: una amenaza compartida es una amenaza debilitada. Al intercambiar información sobre patrones de ataque, vulnerabilidades y tácticas defensivas, todo el sector puede construir una defensa colectiva mucho más eficaz que la que podría lograr una sola organización. Fomenta la colaboración en lugar de la competencia frente a un enemigo común, convirtiendo la compleja tarea de la ciberseguridad en una responsabilidad compartida.
Kit de herramientas de Nlyte para optimizar el cumplimiento de DORA en entornos TIC
| Funcionalidad/Capacidad de Nlyte | Pertinente Pilar de DORA |
Artículo(s) DORA aplicable(s) | Contribución y justificación del cumplimiento normativo |
| Optimizador de activos / Inventario DCIM |
Gestión de riesgos TIC | Artículo 8: Identificación | Proporciona un inventario automatizado, auditable y centralizado de todos los activos de TIC, sus ubicaciones físicas y configuraciones, cumpliendo directamente el requisito de "identificar, clasificar y documentar todas las funciones empresariales, los activos de información y los activos de TIC compatibles con las TIC". |
| Monitoreo en tiempo real (Energía, Medio ambiente) | Gestión de riesgos TIC | Artículo 9: Protección y Prevención
Artículo 10: Detección |
Protege los activos físicos mediante el monitoreo de posibles sobrepasar los límites de potencia y refrigeración. Detecta actividades anómalas (por ejemplo, picos de potencia, aumentos de temperatura) que suelen ser precursores de incidentes que afectan el servicio. |
| Mapeo de dependencias / Integración de sistemas | Gestión de riesgos TIC Informe de incidentes |
Artículo 8: Identificación
Artículo 18: Clasificación |
Mapea las relaciones entre activos físicos, máquinas virtuales y aplicaciones empresariales. Esto es fundamental para comprender las dependencias (Art. 8) y para evaluar rápidamente el impacto empresarial de un incidente y clasificarlo correctamente (Art. 18). |
| Simulación de fallo de alimentación Modelado de escenarios | Gestión de riesgos TIC Pruebas de resiliencia |
Artículo 11: Respuesta y recuperación
Artículo 24: Pruebas generales |
Permite a las entidades probar sus planes de respuesta y recuperación de TIC en un entorno simulado sin afectar la producción, abordando directamente la necesidad de "probar, revisar y actualizar sus planes" y evaluar su preparación ante interrupciones. |
| Gestión de flujo de trabajo / Gestión del Cambio | Gestión de riesgos TIC Gobernanza |
Artículo 5: Gobernanza
Artículo 6: Marco de riesgos de las TIC |
Automatiza y estandariza los procesos IMAC, creando un registro completo y auditable de todos los cambios en la infraestructura física. Esto proporciona evidencia tangible de un marco de gestión sólido, integral y bien documentado. |
| Módulo de auditoría e informes | Todos los pilares | Artículo 5: Gobernanza
Artículo 20: Presentación de informes Artículo 28: Registro de Información. |
Genera los informes detallados y basados en evidencia necesarios para la supervisión de la gestión, la notificación de incidentes a las autoridades y el mantenimiento del registro de acuerdos con terceros. Proporciona el registro de auditoría necesario para la verificación del cumplimiento. |
| Integración de datos de terceros | Gestión de riesgos de terceros | Artículo 28: Principios generales
Artículo 30: Disposiciones contractuales |
Permite un enfoque de "confiar pero verificar" al permitir que una entidad financiera supervise de forma independiente la resiliencia (energía, entorno) de sus activos dentro de una instalación de coubicación de terceros, verificando el cumplimiento de los acuerdos de nivel de servicio (SLA) y contractuales en tiempo real. |
Estás más preparado de lo que crees.
Afrontar los temores relacionados con el cumplimiento de DORA es el primer paso para superarlos. En esencia, DORA no es un conjunto arbitrario de reglas diseñado para castigar, sino un marco lógico diseñado para proteger. Se trata de formalizar las mejores prácticas que muchas organizaciones resilientes ya han estado implementando: comprender los riesgos, prepararse para incidentes, poner a prueba las defensas, gestionar a los proveedores y colaborar con otras organizaciones.
Si se aborda la normativa DORA no como un monstruo al que temer, sino como una hoja de ruta a seguir, se puede transformar este desafío regulatorio en una oportunidad estratégica, una oportunidad para construir una organización más sólida, más resiliente y, en última instancia, más confiable.
 |
Desbloquea el camino hacia el cumplimiento de DORAObtenga el libro blancoDa el primer paso hacia el cumplimiento de DORA.
|
