
Seguridad de centros de datos perimetrales en redes distribuidas
Publicado el 22 de agosto de 2025,
by

Seguridad de centros de datos perimetrales en redes distribuidas
A medida que la computación perimetral se consolida como un pilar fundamental de la infraestructura digital moderna, plantea un nuevo y complejo desafío: garantizar la seguridad de una red altamente distribuida y, a menudo, desatendida de microcentros de datos y dispositivos. A diferencia de las instalaciones centralizadas tradicionales, los entornos perimetrales son inherentemente más vulnerables debido a su escala, la diversidad de ubicaciones y su exposición a amenazas físicas y cibernéticas. Garantizar una seguridad sólida en los centros de datos perimetrales es ahora una prioridad crítica para las organizaciones que implementan estrategias de Gestión Integrada de Centros de Datos (IDCM).
La computación perimetral traslada el procesamiento de datos más cerca de la fuente, ya sea un sensor en una fábrica, una cámara en una ciudad inteligente o un dispositivo en una tienda. Si bien esto mejora la latencia y la eficiencia del ancho de banda, también expande exponencialmente la superficie de ataque. Cada nodo perimetral se convierte en un posible punto de entrada para los atacantes, y los modelos de seguridad tradicionales basados en el perímetro ya no son suficientes.
La superficie de ataque cada vez mayor de la computación de borde
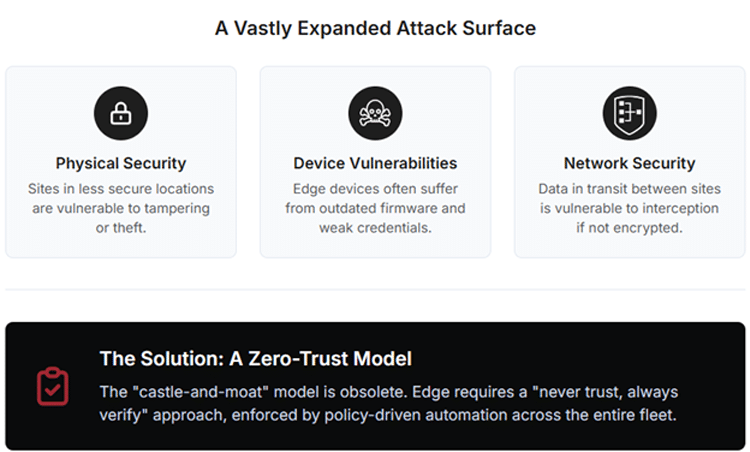
La naturaleza distribuida de la infraestructura perimetral implica que miles de dispositivos y microcentros de datos se implementan en entornos diversos. Estas ubicaciones suelen carecer de las protecciones físicas y de red de los centros de datos centralizados, lo que las hace vulnerables a una amplia gama de amenazas.
1. Riesgos de seguridad física
Muchos emplazamientos periféricos se instalan en ubicaciones no seguras o semipúblicas, como torres de telefonía móvil, almacenes o plantas de producción. Estos entornos son vulnerables a la manipulación física, el robo o el acceso no autorizado. Sin personal in situ, detectar y responder a las brechas de seguridad se convierte en un reto considerable.
2. Vulnerabilidades a nivel de dispositivo
Los dispositivos periféricos, en particular los componentes de IoT, suelen presentar fallos de seguridad básicos:
- Firmware obsoleto con vulnerabilidades conocidas.
- Credenciales predeterminadas codificadas o débiles
- Falta de procesos de arranque seguro para prevenir la inyección de código malicioso
Estas vulnerabilidades pueden ser explotadas para obtener acceso a la red en general, comprometer la integridad de los datos o interrumpir las operaciones.
3. Desafíos de seguridad de la red
Los datos que se transmiten entre los nodos periféricos y los centros de datos centrales suelen viajar a través de redes públicas o compartidas. Sin un cifrado y una autenticación adecuados, estos datos son vulnerables a la interceptación, la suplantación de identidad y los ataques de intermediario.
En conjunto, estos riesgos ponen de manifiesto la necesidad urgente de una estrategia integral de seguridad para los centros de datos perimetrales que vaya más allá de los modelos tradicionales.
Más allá del modelo de castillo y foso
El enfoque tradicional de seguridad basado en un perímetro robusto que protege los sistemas internos de confianza resulta ineficaz en un entorno descentralizado. En su lugar, las organizaciones deben adoptar un modelo de seguridad de Confianza Cero , que se basa en el principio de «nunca confiar, siempre verificar».
Los pilares clave de Zero Trust para la infraestructura de borde incluyen:
- Validación continua de la identidad: Toda solicitud de acceso, ya sea de un usuario o de un dispositivo, debe ser autenticada y autorizada en tiempo real.
- MicrosegmentaciónLa red está dividida en segmentos aislados para limitar el movimiento lateral de los atacantes en caso de que se produzca una brecha de seguridad.
- Acceso con privilegios mínimosA los usuarios y dispositivos se les otorgan únicamente los permisos mínimos necesarios para realizar sus tareas, lo que reduce el impacto potencial de las credenciales comprometidas.
Este modelo garantiza que, incluso si una parte de la red perimetral se ve comprometida, el daño se contenga y se mitigue.
Aplicación centralizada de políticas a través de IDCM
Gestionar la seguridad de miles de dispositivos perimetrales manualmente no es viable. En cambio, las organizaciones deben adoptar la automatización basada en políticas , un principio fundamental de la gestión de identidades y comunicaciones (IDCM). Una plataforma de gestión centralizada puede aplicar políticas de seguridad coherentes en toda la flota perimetral, garantizando que cada dispositivo y sitio cumpla con un estado operativo seguro.
Entre los beneficios de la aplicación centralizada de políticas se incluyen:
- Escalabilidad organizacional: Las políticas de seguridad se pueden implementar y actualizar simultáneamente en todas las ubicaciones perimetrales.
- ConsistenciaLas configuraciones uniformes reducen el riesgo de configuraciones incorrectas y fallos en la protección.
- AuditoríaEl registro y la monitorización centralizados proporcionan un registro claro de los accesos, los cambios y los incidentes.
- Respuesta rápidaLos flujos de trabajo automatizados de alertas y remediación permiten una detección y resolución más rápidas de las amenazas.
Este enfoque transforma la seguridad perimetral, pasando de un modelo reactivo centrado en el dispositivo a una estrategia proactiva que abarca todo el sistema.
Integración de la seguridad en el marco de IDCM
Para proteger eficazmente la infraestructura perimetral, las organizaciones deben integrar la seguridad en cada capa de su estrategia IDCM. Esto incluye:
- Monitoreo en tiempo real: Visibilidad continua del estado del dispositivo, la actividad de la red y las condiciones ambientales.
- Verificaciones de cumplimiento automatizadas: Garantizar que todos los dispositivos cumplan con las normas reglamentarias y de seguridad internas.
- Detección de amenazas impulsada por IA: Aprovechar el aprendizaje automático para identificar anomalías y predecir posibles brechas de seguridad.
- Capacidades de administración remota: Permite realizar actualizaciones, parches y cambios de configuración de forma segura sin necesidad de acceso físico.
Al integrar estas capacidades, las plataformas IDCM pueden proporcionar una visión unificada de la seguridad tanto en entornos centralizados como en entornos periféricos.
Conclusión
El auge de la computación perimetral ofrece enormes ventajas en velocidad, escalabilidad y capacidad de respuesta, pero también plantea importantes desafíos de seguridad. Con miles de nodos distribuidos operando en entornos diversos y a menudo inseguros, mantener una seguridad sólida en los centros de datos perimetrales es fundamental.
Los principios de confianza cero, la aplicación centralizada de políticas y la automatización inteligente son fundamentales para proteger esta superficie de ataque ampliada. En el contexto de la gestión de identidades y comunicaciones (IDCM), estas estrategias permiten a las organizaciones proteger su infraestructura de forma integral, garantizando que cada dispositivo periférico y centro de datos funcione de forma segura y fiable.
A medida que las implementaciones en el borde de la red sigan creciendo, invertir en soluciones de seguridad escalables e integradas será fundamental para mantener el rendimiento, la confianza y la resiliencia en la era digital.
| ¿Estás preparado para revolucionar la forma en que tu organización gestiona su infraestructura digital?
Descargue nuestro libro electrónico gratuito, Introducción a la gestión integrada de centros de datos , y descubra cómo las empresas líderes están transformando sus operaciones con un enfoque unificado de TI, instalaciones y operaciones. 👉 𝙂𝙚𝙩 𝙩𝙝𝙚 𝙚𝘽𝙤𝙤𝙠 > Libro electrónico sobre gestión integrada de centros de datos de Nlyte |
 |
