
Las 5 mejores maneras de gestionar la seguridad de los certificados de dispositivos en los centros de datos modernos
Publicado el 13 de septiembre de 2026,
by

Por qué los certificados de dispositivos se han convertido en un desafío de infraestructura crítica
Los debates sobre seguridad en centros de datos suelen centrarse en cortafuegos, segmentación de red, gestión de identidades y protección de terminales. Sin embargo, uno de los componentes más ignorados de la ciberresiliencia reside en la propia infraestructura: los miles de dispositivos conectados que alimentan y supervisan los centros de datos modernos.
Las PDU inteligentes, los sensores ambientales, los controladores de rack, los conmutadores y los dispositivos de borde son ahora puntos finales conectados a la red que requieren el mismo nivel de seguridad que los activos de TI tradicionales. Estos dispositivos dependen de certificados digitales para autenticar la identidad, establecer la confianza y habilitar comunicaciones cifradas. A medida que la infraestructura se expande y la vida útil de los certificados se reduce, la gestión manual de certificados se vuelve cada vez más difícil de mantener.
Los expertos del sector reconocen cada vez más que las identidades de las máquinas crecen a un ritmo mayor que las de los humanos. A medida que las organizaciones implementan infraestructuras más conectadas, la automatización y la gobernanza se vuelven esenciales para mantener la seguridad operativa y prevenir interrupciones relacionadas con certificados.
La cuestión es con qué rapidez las organizaciones pueden eliminar los procesos manuales antes de que los ciclos de renovación de certificados se acorten aún más y aumente el riesgo operativo.
-
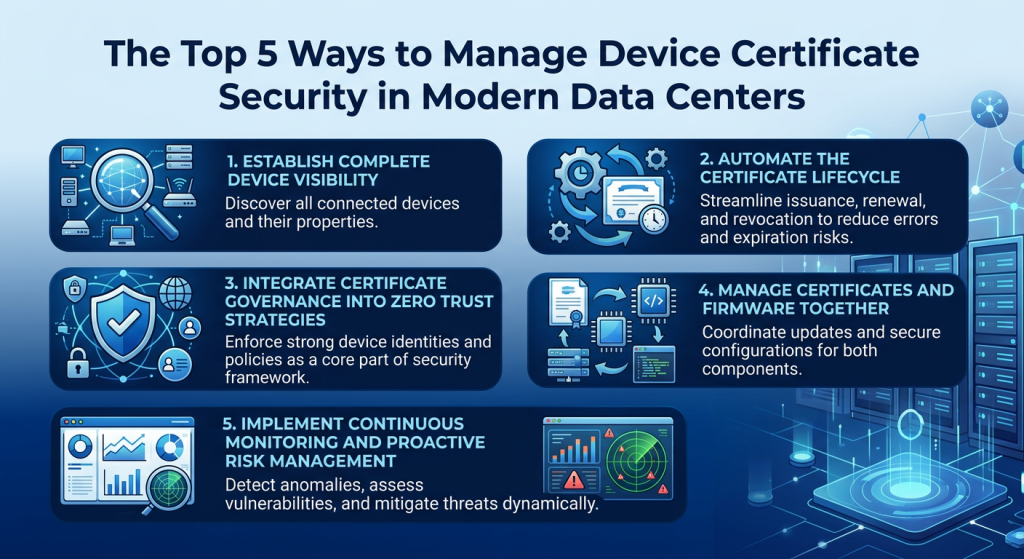
Establecer visibilidad completa del dispositivo
No se puede proteger lo que no se ve.
Muchas organizaciones tienen dificultades para mantener un inventario preciso de los dispositivos de infraestructura implementados en centros de datos, instalaciones de coubicación y ubicaciones periféricas. Sin visibilidad, los equipos suelen tener un conocimiento limitado de:
- ¿Qué dispositivos están conectados?
- ¿Qué certificados están instalados?
- Fechas de vencimiento de los certificados
- Versiones de firmware
- Propiedad y ubicación del dispositivo
Esta falta de visibilidad genera un riesgo operativo significativo.
Un enfoque basado en las mejores prácticas comienza con el mantenimiento de un inventario centralizado de todos los dispositivos de infraestructura y sus certificados asociados.
Conclusión clave
Un inventario completo es el primer paso para establecer confianza, responsabilidad y seguridad en toda la infraestructura moderna.
-
Automatice el ciclo de vida de los certificados.
La gestión manual de certificados no es escalable.
Históricamente, los certificados tenían una validez prolongada y, a menudo, se gestionaban manualmente mediante hojas de cálculo y revisiones periódicas. Actualmente, su vigencia se reduce progresivamente, lo que repercute significativamente en la carga administrativa. Las directrices del sector hacen cada vez más hincapié en la importancia de la gestión automatizada del ciclo de vida para evitar interrupciones causadas por certificados caducados.
Las organizaciones deberían automatizar:
- emisión de certificados
- Implementación de certificados
- Renovación de certificado
- Reemplazo de certificado
- Revocación de certificado
La automatización ayuda a garantizar que los certificados se mantengan actualizados, sean fiables y cumplan con la normativa sin necesidad de intervención manual.
Conclusión clave
La gestión automatizada del ciclo de vida de los certificados reduce los errores humanos al tiempo que mejora la resiliencia y la eficiencia operativa.
-
Integrar la gobernanza de certificados en las estrategias de confianza cero.
El modelo Zero Trust ya no se limita solo a usuarios y aplicaciones.
Los marcos de confianza cero modernos exigen que cada dispositivo demuestre continuamente su identidad e integridad a lo largo de su ciclo de vida. Los dispositivos de infraestructura deben tratarse como activos de seguridad de primera clase, en lugar de considerarlos elementos operativos secundarios.
Un enfoque de confianza cero maduro debería incluir:
- Validación continua de certificados
- Controles de autenticación de dispositivos
- Seguimiento de la propiedad de certificados
- Verificación de identidad
- Aplicación de políticas de seguridad
Cuando los certificados de los dispositivos se gestionan de forma eficaz, las organizaciones adquieren la confianza de que los componentes de la infraestructura siguen siendo participantes de confianza dentro de la arquitectura de seguridad general.
Conclusión clave
La confianza debe verificarse continuamente, no darse por sentada.
-
Gestionar certificados y firmware conjuntamente
La confianza en los dispositivos va más allá de los certificados.
Un dispositivo puede tener un certificado válido y aun así ser vulnerable si el firmware está desactualizado o comprometido. Los equipos de seguridad y operaciones deben adoptar un enfoque integral que combine la gestión de certificados con la gobernanza del firmware.
Las organizaciones exitosas se alinean:
- Identidad del dispositivo
- Certificado de salud
- Estado del firmware
- Cumplimiento de la configuración
- Gestión de políticas de seguridad
Una estrategia de gobernanza unificada proporciona una mayor protección contra las vulnerabilidades, al tiempo que reduce la carga administrativa asociada a la gestión de múltiples herramientas desconectadas.
Como se ha observado en todo el sector, los equipos de infraestructura se enfrentan cada vez más a entornos heterogéneos compuestos por múltiples proveedores, versiones de firmware y plataformas de gestión. La consolidación y la automatización se han vuelto esenciales para mantener una postura de seguridad coherente.
Conclusión clave
Los certificados digitales y el firmware son componentes inseparables de la confianza en la infraestructura.
-
Implementar el monitoreo continuo y la gestión proactiva de riesgos.
La seguridad de los certificados nunca debería ser un ejercicio periódico.
Las organizaciones que supervisan activamente el estado de los certificados, el cumplimiento del firmware y el estado de los dispositivos están mejor posicionadas para detectar problemas antes de que se conviertan en interrupciones operativas.
La monitorización continua permite a los equipos:
- Identificar los certificados que están por vencer
- Detectar cambios de configuración no autorizados
- Supervisar el estado del certificado
- Mejorar la preparación para el cumplimiento normativo
Este enfoque proactivo ayuda a reducir la probabilidad de interrupciones y, al mismo tiempo, fortalece la resiliencia cibernética general. Además, respalda los requisitos de auditoría y los marcos regulatorios que exigen cada vez más evidencia de una sólida gobernanza de la infraestructura.
Conclusión clave
Las organizaciones más resilientes identifican las fallas de confianza antes de que afecten las operaciones.
¿Dónde encaja Nlyte?
A medida que las organizaciones se enfrentan a la realidad de la reducción de la vigencia de los certificados, la expansión de las implementaciones en el borde de la red y la creciente complejidad de los entornos de infraestructura, necesitan algo más que procesos manuales y herramientas aisladas. Necesitan un enfoque centralizado para gestionar la confianza en los dispositivos a gran escala.
Nlyte Device Management ofrece una plataforma independiente del proveedor diseñada para automatizar la gestión del ciclo de vida de los certificados, optimizar la gobernanza del firmware y mejorar la monitorización de la seguridad en entornos de infraestructura multivendedor. De este modo, las organizaciones obtienen visibilidad centralizada y control basado en políticas, al tiempo que reducen la dependencia de procesos manuales. Además, la integración de la gestión de certificados con la inteligencia del dispositivo y la seguridad del firmware permite a los equipos de infraestructura reducir de forma proactiva el riesgo de interrupciones, fortalecer la resiliencia cibernética e impulsar estrategias de confianza cero. Asimismo, los flujos de trabajo automatizados mejoran la eficiencia operativa y ayudan a mantener el cumplimiento normativo en entornos cada vez más complejos. A medida que la IA, la computación perimetral y la infraestructura distribuida siguen creciendo, la necesidad de una gobernanza de dispositivos escalable se vuelve aún más crítica. Por consiguiente, Nlyte ayuda a las organizaciones a mantener operaciones seguras, fiables y conformes a la normativa en todo su ecosistema de infraestructura conectada.
El futuro de la confianza en las infraestructuras
Los certificados de dispositivos se han convertido en los pasaportes digitales de la infraestructura moderna. Establecen confianza, aseguran las comunicaciones y fomentan la resiliencia en entornos cada vez más interconectados.
Las organizaciones que siguen dependiendo de procesos manuales se enfrentan a riesgos crecientes derivados de la caducidad de los certificados, la gobernanza inconsistente y los puntos ciegos operativos. Aquellas que adopten la automatización, la visibilidad y la gestión integrada del ciclo de vida estarán mejor posicionadas para respaldar un crecimiento seguro, mantener el cumplimiento normativo y proteger la infraestructura crítica.
A medida que evoluciona la infraestructura digital, la gestión de la confianza en los dispositivos se ha convertido en un requisito operativo fundamental para garantizar la fiabilidad, la resiliencia y la continuidad del negocio en los centros de datos del futuro impulsados por IA.
Póngase en contacto con un experto de Nlyte para descubrir cómo Nlyte Device Management ayuda a las organizaciones a automatizar la seguridad de los certificados y el firmware de los dispositivos, al tiempo que mejora la resiliencia operativa en los entornos modernos de centros de datos.

Solicite una demostración hoy