Sécurité des certificats de périphériques : le chaînon manquant de la cyber-résilience des centres de données
Publié le 21 juillet 2026,
by

Les discussions sur la sécurité des centres de données portent souvent sur les pare-feu, la segmentation du réseau, le contrôle d'accès et la gestion des identités. Bien que ces mesures restent essentielles, de nombreuses organisations négligent une vulnérabilité croissante au sein de leur infrastructure : les dispositifs intelligents qui alimentent et surveillent les centres de données modernes.
Les unités de distribution d'énergie (PDU), les capteurs, les contrôleurs de rack intelligents, les systèmes de surveillance environnementale et les périphériques de périphérie sont passés de simples composants opérationnels à des terminaux connectés au réseau. Ces dispositifs communiquent désormais au sein des réseaux d'entreprise, authentifient les utilisateurs, échangent des informations sensibles et jouent un rôle essentiel dans le maintien de la disponibilité des services.
Le problème est que de nombreuses organisations gèrent encore ces appareils manuellement, à l'aide d'outils fragmentés et de pratiques de sécurité incohérentes. Avec l'expansion des infrastructures numériques et la réduction constante du cycle de vie des certificats, les approches traditionnelles ne suffisent plus.
C’est pourquoi la sécurité des certificats de périphériques et la sécurité du micrologiciel sont devenues des disciplines essentielles au bon fonctionnement des centres de données modernes. Pour garantir la confiance et l’intégrité opérationnelles, chaque périphérique connecté doit prouver son identité, chiffrer les communications et exécuter un micrologiciel de confiance. Toute défaillance de ces éléments peut entraîner des conséquences allant de simples interruptions de service à de graves incidents de cybersécurité.
Le risque croissant caché dans les infrastructures modernes
Les centres de données actuels contiennent des milliers d'appareils connectés. De nombreuses organisations exploitent des environnements hétérogènes composés d'infrastructures provenant de plusieurs fabricants, chacun ayant ses propres interfaces de gestion, exigences en matière de micrologiciel et procédures de sécurité.
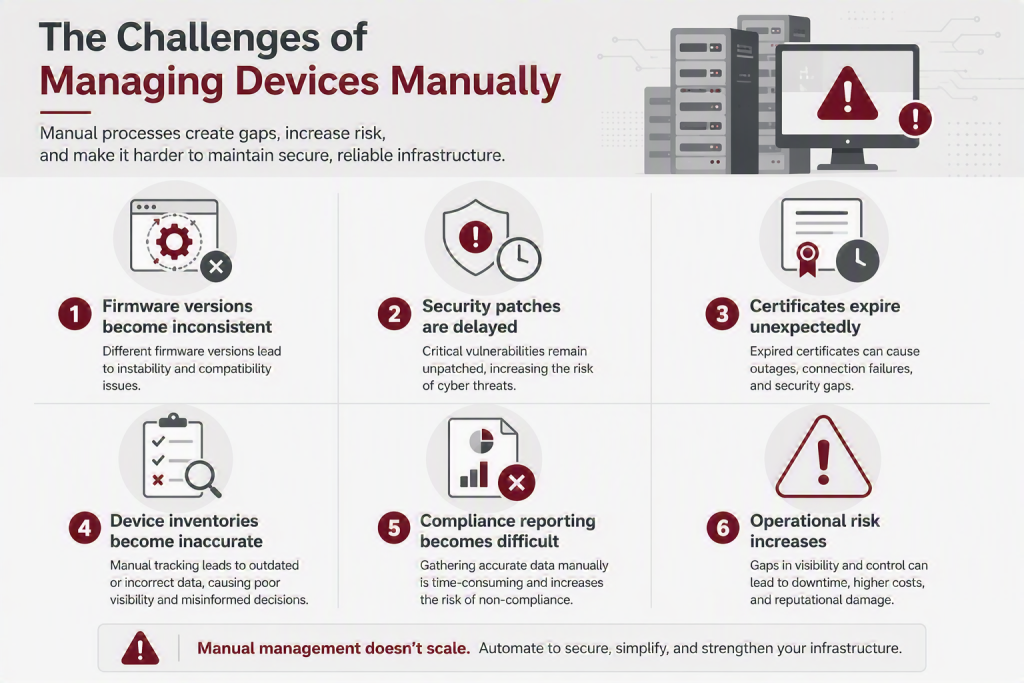
Le problème s'aggrave encore dans les environnements périphériques et distribués où les appareils peuvent être déployés sur des sites distants avec un support sur site limité. À mesure que les entreprises développent leurs initiatives d'informatique de périphérie, le nombre d'appareils nécessitant une gestion de sécurité continue ne cesse d'augmenter.
En l'absence d'une approche centralisée, les équipes d'infrastructure ont souvent recours à des tableurs et à des processus de suivi manuels qui ne peuvent tout simplement pas être mis à l'échelle.
Pourquoi les certificats d'appareil sont plus importants que jamais
Les certificats numériques constituent le fondement de la confiance entre les appareils connectés et les systèmes avec lesquels ils communiquent.
Ils aident:
- Authentifier l'identité de l'appareil
- Activer les communications chiffrées
- Empêcher l'accès non autorisé
- Soutenir la conformité réglementaire
- Établir des relations d'infrastructure de confiance
Cependant, la gestion des certificats devient de plus en plus complexe.
La durée de vie des certificats diminue rapidement et les normes de sécurité exigent désormais des mises à jour plus fréquentes . Ce qui était autrefois géré annuellement pourrait bientôt nécessiter une maintenance beaucoup plus régulière. La gestion manuelle de milliers de certificats représente une charge opérationnelle inacceptable et augmente considérablement le risque d'interruptions de service dues à l'expiration des identifiants.
Lorsqu'un certificat expire, les appareils peuvent perdre leur capacité à s'authentifier, à communiquer ou à se connecter aux systèmes critiques. Les défaillances d'authentification peuvent rapidement entraîner des perturbations opérationnelles.
Automatisation à grande échelle de la sécurité des certificats et des micrologiciels des appareils
Si les certificats numériques instaurent la confiance, le micrologiciel garantit le bon fonctionnement des appareils, les deux sont essentiels au maintien de l'intégrité, de la disponibilité et de la sécurité des infrastructures de centres de données actuelles. Cependant, la gestion des renouvellements de certificats et des mises à jour de micrologiciels sur des milliers d'appareils provenant de différents fournisseurs peut s'avérer complexe, chronophage et difficile à mettre à l'échelle.
Nlyte Device Management relève ce défi en proposant une plateforme centralisée et indépendante des fournisseurs qui automatise la gestion du cycle de vie des certificats et des firmwares. Les entreprises peuvent ainsi éliminer les processus manuels, réduire leurs coûts opérationnels et renforcer leur sécurité globale. Au lieu de gérer chaque appareil individuellement, les équipes d'infrastructure bénéficient d'une visibilité et d'un contrôle centralisés sur l'ensemble de leur parc informatique.
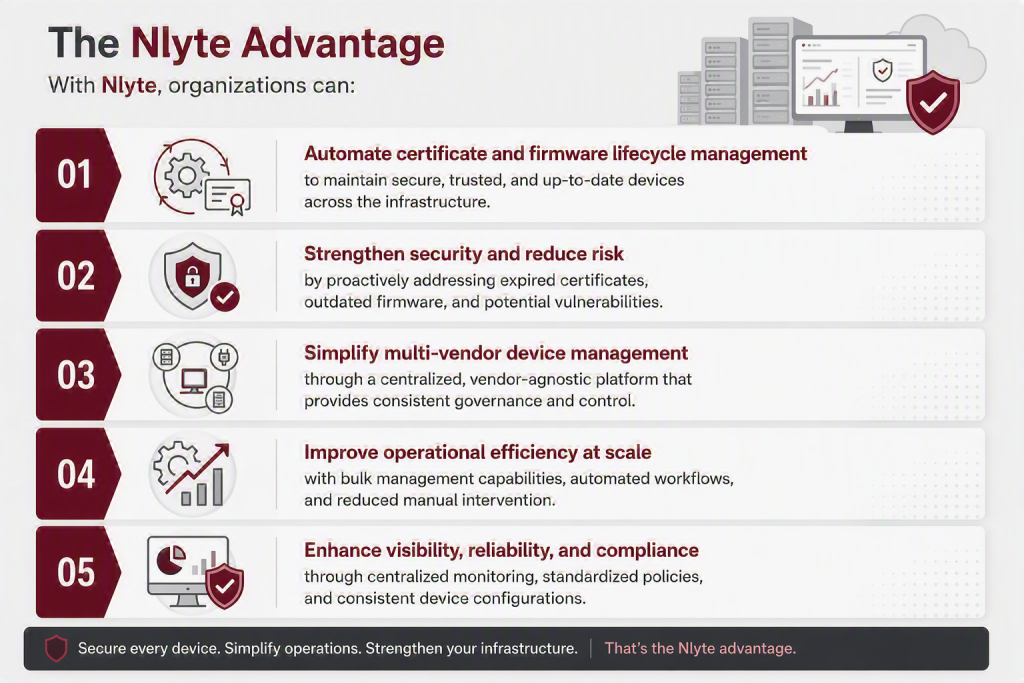
De plus, Nlyte simplifie la gestion d'écosystèmes d'appareils hétérogènes en intégrant la sécurité des certificats, la gouvernance des firmwares et l'administration des appareils sur une plateforme unique. Grâce à des flux de travail automatisés et un contrôle centralisé, les équipes peuvent identifier proactivement les risques de sécurité, déployer des mises à jour à grande échelle et garantir la confiance dans les environnements de datacenter et de périphérie.
Infrastructure de prise en charge Zero Trust
Le modèle Zero Trust est devenu une stratégie de cybersécurité courante, mais de nombreuses organisations se concentrent principalement sur les utilisateurs, les applications et les réseaux.
Les dispositifs d'infrastructure sont souvent négligés.
La sécurité de l'infrastructure Zero Trust exige que chaque appareil prouve en permanence son identité, son intégrité et sa conformité tout au long de son cycle de vie. Cela signifie que les organisations doivent savoir :
- Quels appareils existent
- Où les appareils sont déployés
- Quels certificats sont actifs ?
- Quelles versions de firmware sont installées ?
- Quels appareils peuvent présenter un risque ?
En combinant la gouvernance des certificats et la visibilité du firmware, les organisations peuvent établir une base de sécurité plus solide qui s'étend au-delà des actifs informatiques traditionnels.
Il en résulte une confiance accrue, un risque opérationnel réduit et une plus grande confiance dans les infrastructures critiques.
L'avenir de la sécurité des infrastructures
À mesure que les centres de données deviennent plus connectés, distribués et dépendants des appareils intelligents, la sécurité des infrastructures doit évoluer et dépasser les approches traditionnelles. Les certificats et les micrologiciels des appareils sont essentiels pour garantir la confiance, la sécurité et la résilience des infrastructures numériques modernes. Cependant, la gestion manuelle de ces contrôles de sécurité critiques se complexifie face à l'augmentation du nombre d'appareils, au raccourcissement du cycle de vie des certificats et à l'évolution constante des cybermenaces.
Nlyte Device Management apporte une valeur ajoutée durable en automatisant la gestion du cycle de vie des certificats et des firmwares, en offrant une visibilité centralisée sur les environnements multi-fournisseurs et en simplifiant les opérations de sécurité à grande échelle. Nlyte aide ainsi les entreprises à réduire les risques, à améliorer leur efficacité opérationnelle et à renforcer leur conformité. Par conséquent, les équipes d'infrastructure peuvent se libérer de la maintenance réactive et se concentrer sur des initiatives stratégiques favorisant la croissance de l'entreprise et l'excellence opérationnelle.
En définitive, l'avenir de la sécurité des infrastructures repose sur la garantie que chaque appareil connecté reste fiable, sécurisé et à jour. Les organisations qui adoptent l'automatisation, la gouvernance centralisée et la sécurité intégrée des appareils seront mieux placées pour améliorer leur cyber-résilience, protéger leurs services critiques et répondre sereinement aux exigences des environnements modernes de centres de données et de périphérie.
Articles les plus récents liés

Demandez une démo aujourd'hui