
Sécurité des centres de données périphériques dans les réseaux distribués
Publié le 22 août 2025,
by

Sécurité des centres de données périphériques dans les réseaux distribués
L'informatique de périphérie, devenue un pilier des infrastructures numériques modernes, soulève un défi nouveau et complexe : sécuriser un réseau hautement distribué et souvent automatisé de micro-centres de données et de dispositifs. Contrairement aux infrastructures centralisées traditionnelles, les environnements de périphérie sont intrinsèquement plus vulnérables en raison de leur échelle, de la diversité de leur localisation et de leur exposition aux menaces physiques et cybernétiques. Garantir une sécurité robuste des centres de données de périphérie est désormais une priorité absolue pour les organisations déployant des stratégies de gestion intégrée des centres de données (IDCM).
L'informatique de périphérie rapproche le traitement des données de leur source, qu'il s'agisse d'un capteur en usine, d'une caméra dans une ville intelligente ou d'un terminal en magasin. Si cela améliore la latence et l'efficacité de la bande passante, cela accroît aussi la surface d'attaque de façon exponentielle. Chaque nœud périphérique devient un point d'entrée potentiel pour les attaquants, et les modèles de sécurité périmétriques traditionnels ne suffisent plus.
La surface d'attaque croissante du Edge Computing
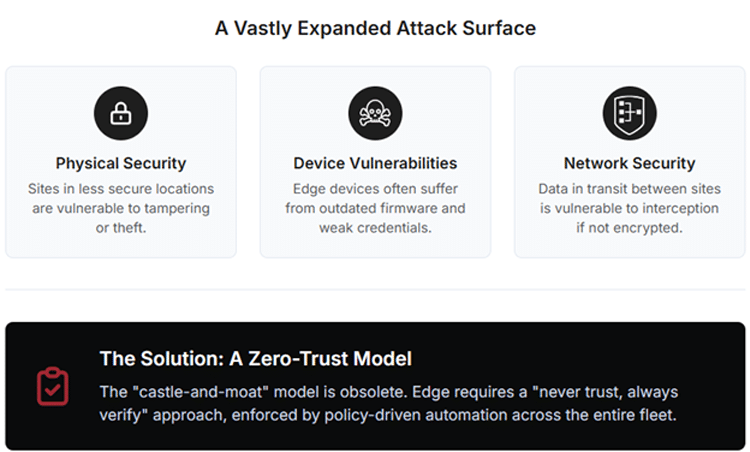
La nature distribuée des infrastructures de périphérie implique le déploiement de milliers d'appareils et de micro-centres de données dans des environnements divers. Ces sites, souvent dépourvus des protections physiques et réseau des centres de données centralisés, sont vulnérables à un large éventail de menaces.
1. Risques de sécurité physique
De nombreux sites périphériques sont installés dans des lieux non sécurisés ou semi-publics, tels que des antennes-relais de téléphonie mobile, des réserves de magasins ou des ateliers de production. Ces environnements sont vulnérables aux actes de vandalisme, aux vols et aux accès non autorisés. En l'absence de personnel sur place, la détection et la gestion des intrusions physiques représentent un défi majeur.
2. Vulnérabilités au niveau du dispositif
Les dispositifs périphériques, notamment les composants IoT, souffrent souvent de failles de sécurité fondamentales :
- Micrologiciel obsolète présentant des vulnérabilités connues
- Identifiants par défaut codés en dur ou faibles
- Absence de processus de démarrage sécurisé pour empêcher l'injection de code malveillant
Ces faiblesses peuvent être exploitées pour accéder au réseau étendu, compromettre l'intégrité des données ou perturber les opérations.
3. Défis de sécurité réseau
Les données transmises entre les sites périphériques et les centres de données principaux transitent souvent par des réseaux publics ou partagés. Sans chiffrement ni authentification adéquats, ces données sont vulnérables à l'interception, à l'usurpation d'identité et aux attaques de type « homme du milieu ».
Ensemble, ces risques soulignent le besoin urgent d'une stratégie globale de sécurité des centres de données en périphérie qui aille au-delà des modèles traditionnels.
Dépasser le modèle du château et des douves
L'approche traditionnelle de sécurité « château et douves », où un périmètre robuste protège les systèmes internes de confiance, est inefficace dans un environnement de périphérie décentralisé. Les organisations doivent donc adopter un modèle de sécurité Zero Trust , qui repose sur le principe « ne jamais faire confiance, toujours vérifier ».
Les piliers clés du modèle Zero Trust pour l'infrastructure périphérique comprennent :
- Validation d'identité continueToute demande d'accès, qu'elle provienne d'un utilisateur ou d'un appareil, doit être authentifiée et autorisée en temps réel.
- Micro-segmentationLe réseau est divisé en segments isolés afin de limiter les déplacements latéraux des attaquants en cas d'intrusion.
- Accès au moindre privilègeLes utilisateurs et les appareils ne reçoivent que les autorisations minimales nécessaires à l'exécution de leurs tâches, ce qui réduit l'impact potentiel des identifiants compromis.
Ce modèle garantit que même si une partie du réseau périphérique est compromise, les dommages sont contenus et atténués.
Application centralisée des politiques via IDCM
La gestion manuelle de la sécurité de milliers de périphériques n'est pas envisageable. Les entreprises doivent donc adopter une automatisation basée sur des politiques , un principe fondamental de l'IDCM. Une plateforme de gestion centralisée permet d'appliquer des politiques de sécurité cohérentes à l'ensemble du parc de périphériques, garantissant ainsi que chaque appareil et site fonctionne dans un environnement sécurisé.
Les avantages d'une application centralisée des politiques comprennent :
- ÉvolutivitéLes politiques de sécurité peuvent être déployées et mises à jour simultanément sur tous les sites périphériques.
- CohérenceDes configurations uniformes réduisent le risque d'erreurs de configuration et de failles de protection.
- AuditabilitéLa journalisation et la surveillance centralisées fournissent un enregistrement clair des accès, des modifications et des incidents.
- Réactivité exemplaireLes alertes automatisées et les flux de travail de remédiation permettent une détection et une résolution plus rapides des menaces.
Cette approche transforme la sécurité en périphérie de réseau, passant d'un modèle réactif et centré sur le périphérique à une stratégie proactive à l'échelle du système.
Intégration de la sécurité dans le cadre IDCM
Pour sécuriser efficacement leur infrastructure périphérique, les organisations doivent intégrer la sécurité à tous les niveaux de leur stratégie IDCM. Cela inclut :
- Surveillance en temps réel: Visibilité continue sur l'état des appareils, l'activité du réseau et les conditions environnementales.
- Contrôles de conformité automatisés: S'assurer que tous les appareils respectent les normes réglementaires et de sécurité internes.
- Détection des menaces basée sur l'IA: Exploiter l'apprentissage automatique pour identifier les anomalies et prédire les violations potentielles.
- Capacités de gestion à distance: Permettre les mises à jour, les correctifs et les modifications de configuration sécurisés sans accès physique.
En intégrant ces fonctionnalités, les plateformes IDCM peuvent offrir une vue unifiée de la sécurité dans les environnements centralisés et périphériques.
Réflexions finales
L'essor du edge computing offre des avantages considérables en termes de vitesse, d'évolutivité et de réactivité, mais soulève également d'importants défis en matière de sécurité. Avec des milliers de nœuds distribués opérant dans des environnements divers et souvent non sécurisés, il est essentiel de maintenir une sécurité robuste des datacenters en périphérie de réseau.
Les principes du Zero Trust, l'application centralisée des politiques et l'automatisation intelligente sont essentiels pour protéger cette surface d'attaque étendue. Dans le cadre de l'IDCM, ces stratégies permettent aux organisations de sécuriser leur infrastructure de manière globale, garantissant ainsi le fonctionnement sûr et fiable de chaque périphérique et centre de données.
Avec la croissance continue des déploiements en périphérie de réseau, investir dans des solutions de sécurité évolutives et intégrées sera essentiel pour maintenir la performance, la confiance et la résilience à l'ère numérique.
| Êtes-vous prêt à révolutionner la façon dont votre organisation gère son infrastructure numérique ?
Téléchargez gratuitement notre e-book, Introduction à la gestion intégrée des centres de données , et découvrez comment les entreprises leaders transforment leurs opérations grâce à une approche unifiée des technologies de l'information, des installations et des opérations. 👉 Téléchargez l'eBook « Gestion intégrée des centres de données » de Nlyte |
 |
