
Les 5 principales façons de gérer la sécurité des certificats de périphériques dans les centres de données modernes
Publié le 13 septembre 2026,
by

Pourquoi les certificats d'appareils sont devenus un défi d'infrastructure critique
Les discussions sur la sécurité des centres de données se concentrent souvent sur les pare-feu, la segmentation du réseau, la gestion des identités et la protection des terminaux. Pourtant, l'un des éléments les plus négligés de la cyber-résilience réside dans l'infrastructure elle-même : les milliers d'appareils connectés qui alimentent et surveillent les centres de données modernes.
Les PDU intelligents, les capteurs environnementaux, les contrôleurs de rack, les commutateurs et les périphériques de périphérie sont désormais des terminaux connectés au réseau qui requièrent le même niveau de gouvernance de sécurité que les équipements informatiques traditionnels. Ces dispositifs s'appuient sur des certificats numériques pour authentifier l'identité, établir la confiance et permettre des communications chiffrées. Avec l'expansion des infrastructures et la réduction constante de la durée de vie des certificats, la gestion manuelle de ces derniers devient de plus en plus difficile à maintenir.
Les experts du secteur reconnaissent de plus en plus que les identités machine se développent désormais plus rapidement que les identités humaines. À mesure que les organisations déploient des infrastructures de plus en plus connectées, l'automatisation et la gouvernance deviennent essentielles pour garantir la sécurité opérationnelle et prévenir les pannes liées aux certificats.
La question est de savoir à quelle vitesse les organisations peuvent éliminer les processus manuels avant que les cycles de renouvellement des certificats ne se raccourcissent encore et que le risque opérationnel n'augmente.
-
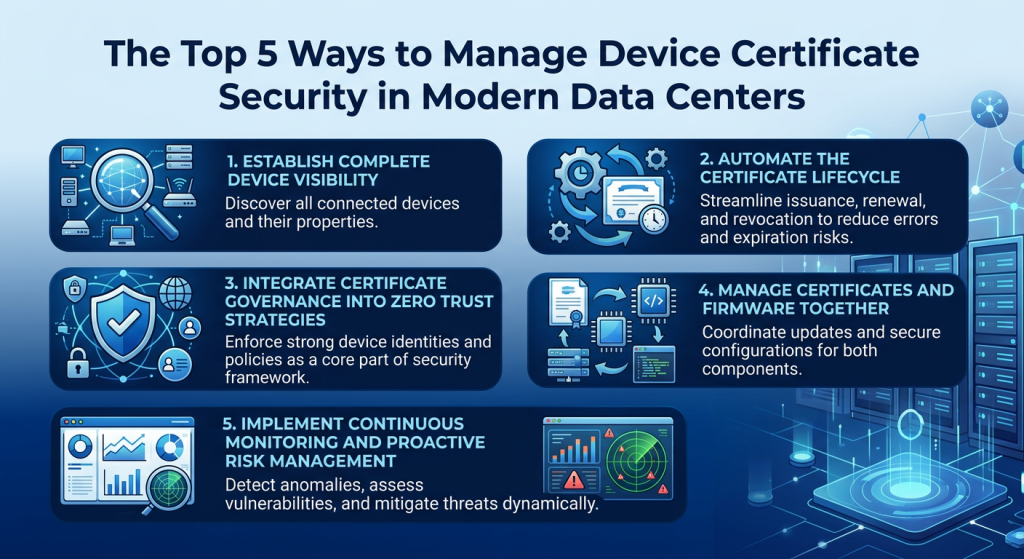
Établir une visibilité complète de l'appareil
On ne peut pas sécuriser ce qu'on ne voit pas.
De nombreuses organisations peinent à maintenir un inventaire précis des équipements d'infrastructure déployés dans leurs centres de données, leurs installations de colocation et leurs sites périphériques. Faute de visibilité, les équipes ont souvent une connaissance limitée des éléments suivants :
- Quels appareils sont connectés ?
- Quels certificats sont installés ?
- Dates d'expiration des certificats
- Versions du micrologiciel
- Propriété et localisation de l'appareil
Ce manque de visibilité engendre un risque opérationnel important.
Une approche exemplaire commence par la tenue d'un inventaire centralisé de tous les dispositifs d'infrastructure et de leurs certificats associés.
Key A emporter
Un inventaire complet est la première étape pour instaurer la confiance, la responsabilité et la sécurité au sein des infrastructures modernes.
-
Automatiser le cycle de vie des certificats
La gestion manuelle des certificats n'est pas évolutive.
Historiquement, les certificats restaient valides pendant de longues périodes et pouvaient souvent être gérés manuellement à l'aide de tableurs et de vérifications périodiques. Aujourd'hui, leur durée de vie diminue progressivement, ce qui alourdit considérablement la charge administrative. Les recommandations du secteur insistent de plus en plus sur l'importance d'une gestion automatisée du cycle de vie afin d'éviter les interruptions de service dues à l'expiration des certificats.
Les organisations devraient automatiser :
- Délivrance du certificat
- Déploiement de certificats
- Renouvellement du certificat
- Remplacement du certificat
- Révocation de certificat
L'automatisation permet de garantir que les certificats restent à jour, fiables et conformes sans avoir recours à une intervention manuelle.
Key A emporter
La gestion automatisée du cycle de vie des certificats réduit les erreurs humaines tout en améliorant la résilience et l'efficacité opérationnelle.
-
Intégrer la gouvernance des certificats dans les stratégies de confiance zéro
Le concept de Zero Trust ne concerne plus seulement les utilisateurs et les applications.
Les cadres de confiance zéro modernes exigent que chaque appareil prouve en permanence son identité et son intégrité tout au long de son cycle de vie. Les dispositifs d'infrastructure doivent être considérés comme des actifs de sécurité de premier ordre et non comme des éléments opérationnels secondaires.
Une approche Zero Trust mature devrait inclure :
- Validation continue des certificats
- Contrôles d'authentification de l'appareil
- Suivi de la propriété des certificats
- Vérification d'identité
- Application de la politique de sécurité
Lorsque les certificats des périphériques sont gérés efficacement, les organisations ont l'assurance que les composants de l'infrastructure restent des acteurs de confiance au sein de l'architecture de sécurité globale.
Key A emporter
La confiance doit être vérifiée en permanence, et non présumée.
-
Gérer simultanément les certificats et le firmware
La confiance accordée aux appareils ne se limite pas aux seuls certificats.
Un appareil peut posséder un certificat valide et rester vulnérable si son micrologiciel est obsolète ou compromis. Les équipes de sécurité et d'exploitation doivent adopter une approche globale combinant la gestion des certificats et la gouvernance du micrologiciel.
Les organisations performantes s'alignent :
- Identité de l'appareil
- Certificat de santé
- État du firmware
- Conformité de la configuration
- gestion des politiques de sécurité
Une stratégie de gouvernance unifiée offre une meilleure protection contre les vulnérabilités tout en réduisant la charge administrative liée à la gestion de plusieurs outils non connectés.
Comme le constatent de nombreux acteurs du secteur, les équipes d'infrastructure sont confrontées à des environnements hétérogènes de plus en plus complexes, composés de multiples fournisseurs, versions de firmware et plateformes de gestion. La consolidation et l'automatisation sont devenues essentielles pour garantir un niveau de sécurité homogène.
Key A emporter
Les certificats numériques et le micrologiciel sont des composantes indissociables de la confiance dans l'infrastructure.
-
Mettre en œuvre une surveillance continue et une gestion proactive des risques
La sécurité des certificats ne devrait jamais être un exercice périodique.
Les organisations qui surveillent activement l'état des certificats, la conformité des micrologiciels et l'état des appareils sont mieux placées pour détecter les problèmes avant qu'ils ne provoquent des perturbations opérationnelles.
La surveillance continue permet aux équipes de :
- Identifier les certificats arrivant à expiration
- Détecter les modifications de configuration non autorisées
- Surveiller l'état du certificat
- Améliorer la préparation à la conformité
Cette approche proactive contribue à réduire la probabilité de pannes tout en renforçant la cyber-résilience globale. Elle répond également aux exigences d'audit et aux cadres réglementaires qui exigent de plus en plus la preuve d'une gouvernance robuste des infrastructures.
Key A emporter
Les organisations les plus résilientes identifient les défaillances de confiance avant qu'elles n'aient un impact sur leurs opérations.
Où Nlyte trouve sa place
Face à la réduction de la durée de vie des certificats, à l'expansion des déploiements en périphérie de réseau et à la complexification croissante des infrastructures, les organisations ont besoin de bien plus que des processus manuels et des outils disparates. Elles ont besoin d'une approche centralisée pour gérer la confiance des appareils à grande échelle.
Nlyte Device Management offre une plateforme indépendante des fournisseurs, conçue pour automatiser la gestion du cycle de vie des certificats, simplifier la gouvernance des firmwares et renforcer la surveillance de la sécurité dans les environnements d'infrastructure multi-fournisseurs. Les entreprises bénéficient ainsi d'une visibilité centralisée et d'un contrôle basé sur des politiques, tout en réduisant leur dépendance aux processus manuels. De plus, l'intégration de la gestion des certificats avec l'intelligence des périphériques et la sécurité des firmwares permet aux équipes d'infrastructure de réduire proactivement les risques d'interruption de service, de renforcer la cyber-résilience et de mettre en œuvre des stratégies Zero Trust. Parallèlement, les flux de travail automatisés améliorent l'efficacité opérationnelle et contribuent au maintien de la conformité dans des environnements de plus en plus complexes. Avec l'essor de l'IA, du edge computing et des infrastructures distribuées, la nécessité d'une gouvernance des périphériques évolutive devient encore plus cruciale. Nlyte aide ainsi les entreprises à garantir des opérations sécurisées, fiables et conformes au sein de leur écosystème d'infrastructures connectées.
L'avenir des infrastructures
Les certificats d'appareil sont devenus les passeports numériques des infrastructures modernes. Ils établissent la confiance, sécurisent les communications et assurent la résilience dans des environnements de plus en plus interconnectés.
Les organisations qui persistent à s'appuyer sur des processus manuels s'exposent à des risques croissants liés à l'expiration des certificats, à une gouvernance incohérente et à des lacunes opérationnelles. Celles qui privilégient l'automatisation, la visibilité et une gestion intégrée du cycle de vie seront mieux à même de soutenir une croissance sécurisée, de garantir la conformité et de protéger leurs infrastructures critiques.
À mesure que l'infrastructure numérique évolue, la gestion de la confiance des appareils est devenue une exigence opérationnelle essentielle pour garantir la fiabilité, la résilience et la continuité des activités dans les centres de données de demain, alimentés par l'IA.
Contactez un expert Nlyte pour découvrir comment Nlyte Device Management aide les organisations à automatiser la sécurité des certificats et des micrologiciels des appareils tout en améliorant la résilience opérationnelle dans les environnements de centres de données modernes.
Articles les plus récents liés

Demandez une démo aujourd'hui