Sicurezza dei certificati dei dispositivi: l'anello mancante nella resilienza informatica dei data center
Pubblicato il 21 luglio 2026,
by

Le discussioni sulla sicurezza dei data center si concentrano spesso su firewall, segmentazione di rete, controlli di accesso e gestione delle identità. Sebbene questi controlli rimangano fondamentali, molte organizzazioni trascurano una vulnerabilità crescente nascosta all'interno della loro infrastruttura: i dispositivi intelligenti che alimentano e monitorano i moderni data center.
Le unità di distribuzione dell'alimentazione (PDU), i sensori, i controller rack intelligenti, i sistemi di monitoraggio ambientale e i dispositivi edge si sono evoluti da semplici componenti operativi a endpoint connessi in rete. Questi dispositivi ora comunicano attraverso le reti aziendali, autenticano gli utenti, scambiano informazioni sensibili e svolgono un ruolo fondamentale nel garantire la continuità operativa.
La sfida consiste nel fatto che molte organizzazioni gestiscono ancora questi dispositivi utilizzando processi manuali, strumenti frammentati e pratiche di sicurezza incoerenti. Con l'espansione dell'infrastruttura digitale e la continua riduzione della durata dei certificati, gli approcci tradizionali non sono più sufficienti.
È in questo contesto che la sicurezza dei certificati dei dispositivi e la sicurezza del firmware diventano discipline essenziali per le moderne operazioni dei data center. Per mantenere la fiducia e l'integrità operativa, ogni dispositivo connesso deve dimostrare la propria identità, crittografare le comunicazioni ed eseguire un firmware affidabile. Quando uno qualsiasi di questi elementi non funziona, le conseguenze possono variare da interruzioni del servizio a gravi incidenti di sicurezza informatica.
Il rischio crescente nascosto nelle infrastrutture moderne
Oggi i data center contengono migliaia di dispositivi interconnessi. Molte organizzazioni gestiscono ambienti eterogenei costituiti da infrastrutture di diversi produttori, ognuno con interfacce di gestione, requisiti firmware e procedure di sicurezza differenti.
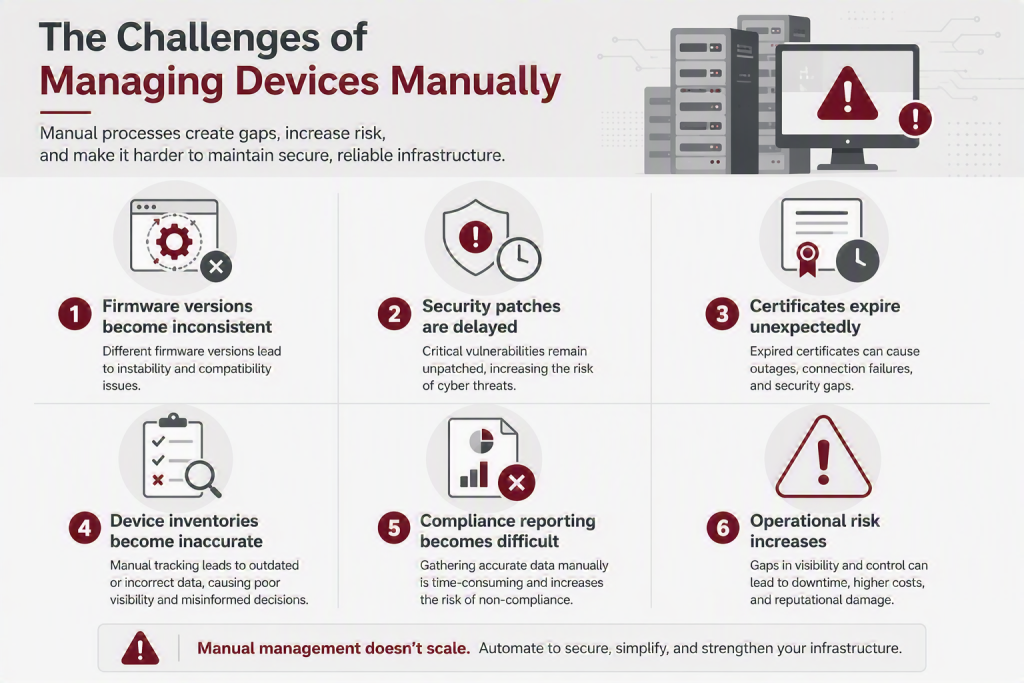
Il problema si acuisce ulteriormente negli ambienti edge e distribuiti, dove i dispositivi possono essere implementati in sedi remote con un supporto in loco limitato. Con l'espansione delle iniziative di edge computing da parte delle organizzazioni, aumenta anche il numero di dispositivi che richiedono una gestione della sicurezza continua.
Senza un approccio centralizzato, i team addetti alle infrastrutture spesso ricorrono a fogli di calcolo e processi di monitoraggio manuali che semplicemente non sono scalabili.
Perché i certificati dei dispositivi sono più importanti che mai
I certificati digitali costituiscono la base della fiducia tra i dispositivi connessi e i sistemi con cui comunicano.
Loro aiutano:
- Autenticare l'identità del dispositivo
- Abilita le comunicazioni crittografate
- Impedire l'accesso non autorizzato
- Supportare la conformità normativa
- Stabilire relazioni di fiducia con le infrastrutture
Tuttavia, la gestione dei certificati sta diventando sempre più complessa.
La durata di validità dei certificati si sta riducendo rapidamente e gli standard di sicurezza ora richiedono aggiornamenti più frequenti . Ciò che un tempo veniva gestito su base annuale potrebbe presto richiedere una manutenzione significativamente più frequente. La gestione manuale di migliaia di certificati crea un onere operativo inaccettabile, aumentando al contempo drasticamente la probabilità di interruzioni causate da credenziali scadute.
Quando un certificato scade, i dispositivi potrebbero perdere la capacità di autenticarsi, comunicare o connettersi a sistemi critici. I problemi di autenticazione possono rapidamente provocare interruzioni operative.
Automazione della sicurezza dei certificati e del firmware dei dispositivi su larga scala
Mentre i certificati digitali stabiliscono la fiducia, il firmware fornisce le basi per un funzionamento sicuro e affidabile dei dispositivi. Entrambi sono essenziali per mantenere l'integrità, la disponibilità e la sicurezza dell'infrastruttura dei data center odierni. Tuttavia, la gestione dei rinnovi dei certificati e degli aggiornamenti del firmware su migliaia di dispositivi di diversi fornitori può essere complessa, dispendiosa in termini di tempo e difficile da scalare.
Nlyte Device Management affronta questa sfida fornendo una piattaforma centralizzata e indipendente dal fornitore che automatizza la gestione del ciclo di vita sia dei certificati che del firmware. Di conseguenza, le organizzazioni possono eliminare i processi manuali, ridurre i costi operativi e rafforzare la propria postura di sicurezza complessiva. Invece di gestire i dispositivi singolarmente, i team infrastrutturali ottengono visibilità e controllo centralizzati sull'intero parco dispositivi.
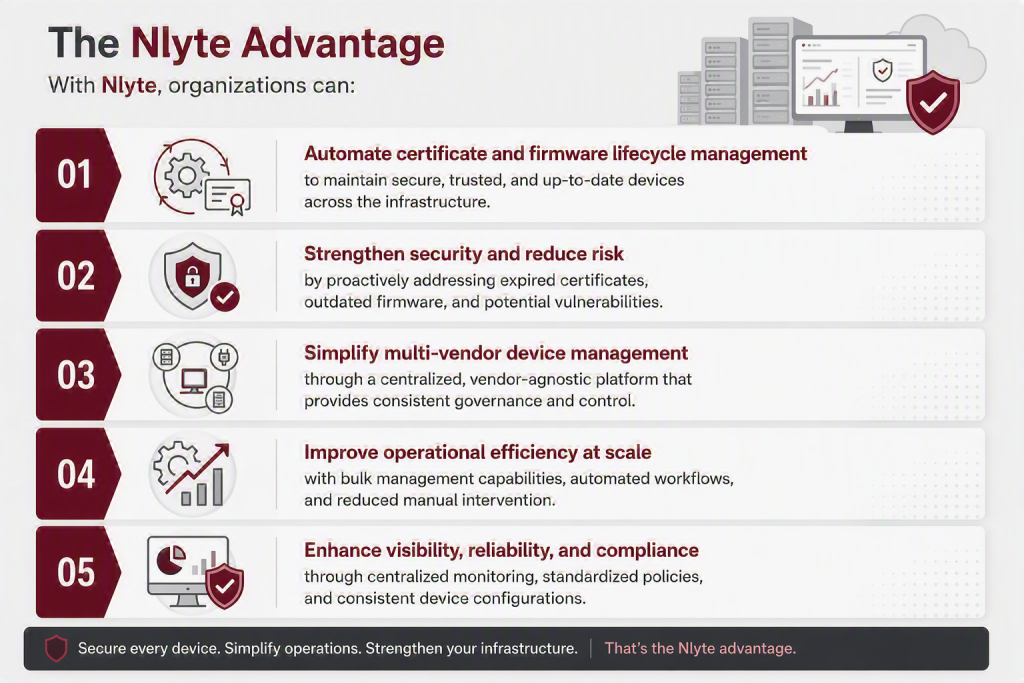
Inoltre, Nlyte semplifica la gestione di ecosistemi di dispositivi eterogenei, riunendo in un'unica piattaforma la sicurezza dei certificati, la governance del firmware e l'amministrazione dei dispositivi. Grazie a flussi di lavoro automatizzati e al controllo centralizzato, i team possono identificare in modo proattivo i rischi per la sicurezza, applicare aggiornamenti su larga scala e mantenere la fiducia sia negli ambienti data center che in quelli edge.
Supporto all'infrastruttura Zero Trust
Il modello Zero Trust è diventato una strategia di sicurezza informatica comune, ma molte organizzazioni si concentrano principalmente su utenti, applicazioni e reti.
I dispositivi infrastrutturali vengono spesso trascurati.
La sicurezza dell'infrastruttura Zero Trust richiede che ogni dispositivo dimostri continuamente la propria identità, integrità e conformità durante tutto il suo ciclo di vita. Ciò significa che le organizzazioni devono sapere:
- Quali dispositivi esistono
- Dove vengono distribuiti i dispositivi
- Quali certificati sono attivi?
- Quali versioni del firmware sono installate
- Quali dispositivi possono presentare rischi
Combinando la gestione dei certificati con la visibilità del firmware, le organizzazioni possono stabilire una base di sicurezza più solida che si estende oltre le tradizionali risorse IT.
Il risultato è una maggiore fiducia, una riduzione del rischio operativo e una maggiore sicurezza nelle infrastrutture critiche.
Il futuro della sicurezza delle infrastrutture
Con la crescente interconnessione, distribuzione e dipendenza dei data center da dispositivi intelligenti, la sicurezza delle infrastrutture deve evolversi oltre gli approcci tradizionali. I certificati e il firmware dei dispositivi sono fondamentali per garantire fiducia, sicurezza e resilienza nelle moderne infrastrutture digitali. Tuttavia, la gestione manuale di questi controlli di sicurezza critici sta diventando sempre più complessa a causa dell'aumento del numero di dispositivi, della riduzione della durata dei certificati e della continua evoluzione delle minacce informatiche.
Nlyte Device Management offre un valore duraturo automatizzando la gestione del ciclo di vita di certificati e firmware, fornendo visibilità centralizzata su ambienti multi-vendor e semplificando le operazioni di sicurezza su larga scala. Nlyte aiuta le organizzazioni a ridurre i rischi, migliorare l'efficienza operativa e rafforzare la conformità. Di conseguenza, i team infrastrutturali possono abbandonare la manutenzione reattiva e concentrarsi su iniziative strategiche a supporto della crescita aziendale e dell'eccellenza operativa.
In definitiva, il futuro della sicurezza delle infrastrutture dipende dalla garanzia che ogni dispositivo connesso rimanga affidabile, sicuro e aggiornato. Le organizzazioni che adottano l'automazione, la governance centralizzata e la sicurezza integrata dei dispositivi saranno in una posizione migliore per migliorare la resilienza informatica, proteggere i servizi critici e supportare con sicurezza le esigenze dei moderni ambienti data center e edge.
Storie correlate più recenti

Richiedi una demo oggi