
Conformità DORA: meno spaventosa di quanto pensi
Pubblicato il 3 settembre 2025,
by

Le nuove normative finanziarie spesso si profilano all'orizzonte come una nube tempestosa, proiettando una lunga ombra di incertezza e ansia. L'ultima di queste è il Digital Operational Resilience Act, o DORA . Per molti, il suo nome evoca già immagini di testi legali complessi, audit scoraggianti e la minaccia incombente di sanzioni. È uno spettro che si aggira per i consigli di amministrazione e i reparti IT.
Ma cosa succederebbe se accendessimo le luci? E se guardassimo più da vicino e vedessimo questa normativa non come un mostro nascosto nell'armadio, ma come un progetto dettagliato per costruire una fortezza digitale più solida e sicura? La verità è che molte paure legate alla conformità al DORA derivano dall'ignoto. Questa guida è qui per sollevare il velo e mostrarvi che il DORA non solo è gestibile, ma è anche un passo logico e necessario verso una vera resilienza digitale. È molto meno spaventoso di quanto pensiate.
Demistificare il framework DORA
In sostanza, DORA è la risposta dell'UE a una domanda cruciale: in un'epoca di crescenti minacce informatiche, come possiamo garantire che il nostro sistema finanziario rimanga stabile e affidabile? Si tratta di un quadro unificato concepito per assicurare che tutti gli enti finanziari, dalle banche alle società di investimento, siano in grado di resistere, reagire e riprendersi da gravi interruzioni delle tecnologie dell'informazione e della comunicazione (TIC).
Anziché un insieme frammentario di linee guida diverse tra i vari Stati membri, DORA crea un insieme unico e coerente di regole. Pensatela meno come una complessa ragnatela progettata per intrappolarvi e più come un sentiero chiaro e ben illuminato, pensato per guidarvi in sicurezza attraverso una foresta oscura di minacce digitali. Per orientarvi in questo percorso, DORA fornisce una mappa basata su cinque pilastri fondamentali.
I cinque pilastri: il tuo piano per la resilienza
Questi cinque pilastri non sono ostacoli, bensì le componenti fondamentali di una solida strategia di resilienza operativa. Affrontarli uno alla volta trasforma una sfida intimidatoria in una serie di obiettivi raggiungibili.
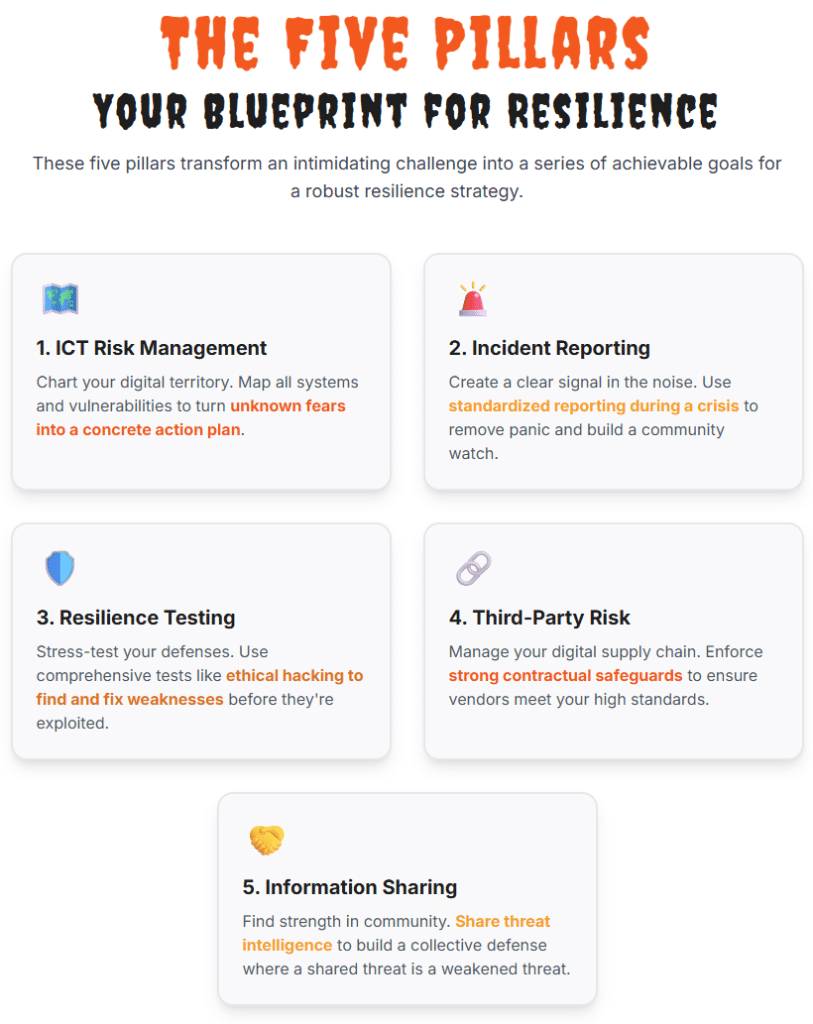
1. Gestione del rischio ICT: mappare il proprio territorio digitale
Il primo pilastro riguarda la conoscenza di sé. Una gestione efficace del rischio richiede un'analisi completa e senza compromessi dell'intero ecosistema digitale. È necessario identificare ogni sistema critico, mappare i flussi di dati e comprenderne le vulnerabilità. Non si tratta di immaginare scenari da incubo, ma di effettuare una valutazione pratica e lucida.
Questo processo elimina una delle maggiori fonti di timore legate alla conformità DORA: la paura dell'ignoto. Creando un inventario dettagliato delle tue risorse e dei potenziali rischi, sostituisci l'ansia vaga con un piano d'azione concreto. Questo quadro di riferimento richiede di:
- Identificare: Individuare con precisione tutte le risorse ICT e le funzioni aziendali che supportano.
- Proteggere: Implementare misure e politiche di sicurezza per salvaguardare tali risorse.
- Rileva: Implementare un monitoraggio continuo per individuare anomalie e potenziali minacce in tempo reale.
- Rispondere e riprendersi: Sviluppare piani solidi di risposta agli incidenti e di ripristino in caso di disastro.
Questo pilastro ti consente di passare da un atteggiamento reattivo, in cui aspetti che qualcosa si rompa, a un atteggiamento proattivo in cui hai il controllo.
2. Segnalazione degli incidenti: un segnale chiaro nel rumore
Quando si verifica un incidente, il caos è il nemico. Il secondo pilastro di DORA stabilisce un processo standardizzato per la segnalazione di incidenti ICT gravi alle autorità competenti. Sebbene ciò possa sembrare un ulteriore onere amministrativo, il suo vero scopo è quello di creare chiarezza e facilitare una risposta coordinata.
Il regolamento specifica cosa costituisce un incidente "grave", quando deve essere segnalato e quali informazioni includere. Ciò elimina le incertezze e il panico durante una crisi. Garantisce che le autorità di regolamentazione abbiano una visione chiara delle minacce che incombono sull'intero settore, consentendo di fornire indicazioni e supporto più mirati. Si può pensare a questo come a un programma di sorveglianza di comunità per il settore finanziario. Condividendo le informazioni secondo un protocollo chiaro, l'intero sistema diventa più sicuro e resiliente.
3. Test di resilienza operativa digitale: mettere alla prova le proprie difese
Una fortezza può sembrare solida, ma non lo saprai con certezza finché non ne metterai alla prova le mura. Il terzo pilastro richiede agli enti finanziari di testare regolarmente la propria resilienza operativa digitale. Non si tratta di una semplice scansione antivirus, bensì di un programma di test completo che dovrebbe essere proporzionato alle dimensioni dell'azienda, al suo profilo aziendale e al livello di rischio.
Questo include una serie di valutazioni, dalle scansioni di vulnerabilità e test basati su scenari fino a test di penetrazione completi guidati dalle minacce (TLPT) per le entità critiche. Sebbene l'idea di "hacker etici" che tentano di violare i vostri sistemi possa essere inquietante, è uno dei modi più efficaci per individuare e correggere le vostre debolezze prima che malintenzionati le sfruttino. Questi test forniscono dati preziosi e concreti sulle vostre capacità, trasformando timori astratti in informazioni misurabili per il miglioramento.
4. Gestione del rischio di terze parti: Gestire la catena di fornitura digitale
Nessuna organizzazione opera in un vuoto. Il vostro ecosistema digitale si estende a ogni fornitore terzo da cui dipendete, dai fornitori di servizi cloud agli sviluppatori di software. Il quarto pilastro del DORA affronta quest'area di rischio critica e spesso trascurata. Esso impone alle società finanziarie di gestire attivamente i rischi associati ai propri fornitori terzi di servizi ICT.
Questo dissolve uno dei timori più persistenti in materia di conformità DORA, ovvero la mancanza di controllo sui partner esterni. DORA richiede di:
- Mantenere un registro di tutti i fornitori di servizi ICT di terze parti.
- Effettua un'accurata due diligence prima di stipulare nuovi accordi contrattuali.
- Assicurati che i contratti includano clausole specifiche relative alla sicurezza, al monitoraggio e alle strategie di uscita.
- Presta particolare attenzione ai fornitori di funzioni critiche.
Questo non significa che dobbiate smettere di utilizzare servizi di terze parti. Significa semplicemente che dovete farlo con consapevolezza e con solide garanzie contrattuali, assicurandovi che i vostri partner siano tenuti a rispettare gli stessi elevati standard di resilienza che vi imponete voi.
5. Condivisione delle informazioni: la forza della comunità
L'ultimo pilastro incoraggia la comunità finanziaria a collaborare. Fornisce un quadro di riferimento affinché gli enti finanziari possano creare comunità affidabili per la condivisione di informazioni e dati sulle minacce informatiche.
Questo pilastro si basa su un principio semplice ma potente: una minaccia condivisa è una minaccia indebolita. Scambiandosi informazioni su schemi di attacco, vulnerabilità e tattiche difensive, l'intero settore può costruire una difesa collettiva di gran lunga più efficace di qualsiasi cosa una singola organizzazione potrebbe realizzare da sola. Promuove un senso di collaborazione anziché di competizione di fronte a un nemico comune, trasformando l'arduo compito della sicurezza informatica in una responsabilità condivisa.
Kit di strumenti Nlyte per semplificare la conformità DORA negli ambienti ICT
| Funzionalità/capacità di Nlyte | Pertinente Pilastro DORA |
Articolo/i DORA applicabile/i | Contributo e motivazione in materia di conformità |
| Ottimizzatore di risorse / Inventario DCIM |
Gestione del rischio ICT | Articolo 8: Identificazione | Fornisce un inventario automatizzato, verificabile e centralizzato di tutte le risorse ICT, delle loro ubicazioni fisiche e configurazioni, soddisfacendo direttamente il requisito di "identificare, classificare e documentare tutte le funzioni aziendali supportate dalle ICT, le risorse informative e le risorse ICT". |
| Monitoraggio in tempo reale (Energia, Ambiente) | Gestione del rischio ICT | Articolo 9: Protezione e prevenzione
Articolo 10: Rilevamento |
Protegge le risorse fisiche monitorando il superamento delle soglie di alimentazione e raffreddamento. Rileva attività anomale (ad esempio, picchi di tensione, aumenti di temperatura) che spesso preannunciano incidenti con impatto sul servizio. |
| Mappatura delle dipendenze / Integrazione dei sistemi | Gestione del rischio ICT Segnalazione di incidenti |
Articolo 8: Identificazione
Articolo 18: Classificazione |
Mappa le relazioni tra risorse fisiche, macchine virtuali e applicazioni aziendali. Ciò è fondamentale per comprendere le dipendenze (Art. 8) e per valutare rapidamente l'impatto aziendale di un incidente ai fini di una corretta classificazione (Art. 18). |
| Simulazione di interruzione di corrente / Modellazione di scenari | Gestione del rischio ICT Test di resilienza |
Articolo 11: Risposta e recupero
Articolo 24: Prove generali |
Consente alle aziende di testare i piani di risposta e ripristino ICT in un ambiente simulato senza impattare sulla produzione, rispondendo direttamente all'esigenza di "testare, rivedere e aggiornare i propri piani" e valutare la preparazione ad eventuali interruzioni. |
| Gestione dei flussi di lavoro / Change Management | Gestione del rischio ICT Governance LPI |
Articolo 5: Governance LPI
Articolo 6: Quadro di riferimento per la gestione dei rischi ICT |
Automatizza e standardizza i processi IMAC, creando una traccia completa e verificabile di tutte le modifiche apportate all'infrastruttura fisica. Ciò fornisce una prova tangibile di un quadro di gestione "solido, completo e ben documentato". |
| Modulo di audit e reporting | Tutti i pilastri | Articolo 5: Governance LPI
Articolo 20: Segnalazione Articolo 28: Registro delle informazioni. |
Genera i report dettagliati e basati su prove concrete necessari per la supervisione gestionale, la segnalazione degli incidenti alle autorità e la tenuta del registro degli accordi con terze parti. Fornisce la traccia di controllo necessaria per la verifica della conformità. |
| Integrazione di dati di terze parti | Gestione del rischio di terze parti | Articolo 28: Principi generali
Articolo 30: Disposizioni contrattuali |
Consente un approccio "fidati ma verifica", permettendo a un'entità finanziaria di monitorare in modo indipendente la resilienza (alimentazione, ambiente) delle proprie risorse all'interno di una struttura di colocation di terze parti, verificando in tempo reale la conformità agli SLA e ai contratti. |
Sei più preparato di quanto pensi
Affrontare i timori relativi alla conformità con DORA è il primo passo per superarli. In realtà, DORA non è un insieme arbitrario di regole concepite per punire, ma un quadro logico progettato per proteggere. Si tratta di formalizzare le migliori pratiche che molte organizzazioni resilienti già adottano: comprendere i rischi, prepararsi agli incidenti, testare le proprie difese, gestire i fornitori e collaborare con i colleghi.
Approcciandosi al DORA non come a un mostro da temere, ma come a una tabella di marcia da seguire, è possibile trasformare questa sfida normativa in un'opportunità strategica, un'opportunità per costruire un'organizzazione più solida, più resiliente e, in definitiva, più affidabile.
 |
Sblocca il percorso verso la conformità DORAPrendi il Libro biancoFai il primo passo verso la conformità al DORA.
|
