
Gestione della sicurezza dei dispositivi edge con Nlyte
Pubblicato il 22 agosto 2025,
by

Gestione della sicurezza dei dispositivi edge con Nlyte
Con la continua trasformazione del panorama delle infrastrutture digitali grazie all'edge computing, le organizzazioni si trovano ad affrontare una sfida sempre più pressante: come proteggere e gestire migliaia di dispositivi distribuiti in ambienti remoti e spesso non presidiati. Queste implementazioni edge, pur essendo essenziali per l'elaborazione dei dati in tempo reale e per le applicazioni a bassa latenza, introducono significative complessità operative e di sicurezza. Nell'ambito della gestione integrata del data center (IDCM) , la gestione della sicurezza dei dispositivi edge diventa una priorità fondamentale.
La soluzione di gestione della sicurezza dei dispositivi IT di Nlyte , nota anche come Nlyte Device Management, offre un approccio centralizzato e basato su policy per la gestione e la protezione dell'infrastruttura edge. Estendendo le sue potenti funzionalità DCIM all'edge, Nlyte fornisce una piattaforma unificata per il monitoraggio, la configurazione e l'applicazione della sicurezza su un parco dispositivi eterogeneo. Questo modello di comando centralizzato è essenziale per garantire la continuità operativa, ridurre i rischi e assicurare la conformità in ambienti distribuiti.
La sfida della sicurezza perimetrale
Gli ambienti di edge computing sono intrinsecamente più vulnerabili rispetto ai data center tradizionali. Con dispositivi installati in luoghi come ripostigli di negozi, torri cellulari e stabilimenti produttivi, la sicurezza fisica è spesso minima. Inoltre, la diversità dell'hardware e la mancanza di personale in loco rendono la gestione manuale impraticabile.
I rischi di sicurezza più comuni ai margini della rete includono:
- Manomissione fisica o furto a causa di posizioni di implementazione non sicure
- Firmware obsoleto con vulnerabilità note
- Credenziali deboli o codificate in modo rigido dispositivi IoT e edge
- Trasmissione di dati non crittografati attraverso reti pubbliche o private
Questi rischi richiedono un nuovo approccio, che vada oltre la tradizionale sicurezza perimetrale e abbracci una gestione centralizzata, automatizzata e basata su politiche predefinite.
Controllo centralizzato su diversi dispositivi
Una delle caratteristiche principali della soluzione Nlyte è il controllo indipendente dal fornitore. Gli ambienti edge spesso includono un mix di dispositivi intelligenti di diversi produttori, come PDU montate su rack, sensori e dispositivi di rete. Gestire questi dispositivi tramite strumenti separati e specifici per ciascun fornitore è inefficiente e soggetto a errori.
Nlyte Device Management risolve questo problema fornendo un'unica interfaccia per il controllo di tutti i dispositivi, indipendentemente dal fornitore. Questo controllo centralizzato semplifica le operazioni, riduce i requisiti di formazione e garantisce l'applicazione coerente delle policy in tutta l'infrastruttura.
Nel contesto della gestione della sicurezza dei dispositivi edge, questa funzionalità è fondamentale. Consente alle organizzazioni di applicare i protocolli di sicurezza in modo uniforme, monitorare lo stato di salute dei dispositivi in tempo reale e rispondere tempestivamente alle minacce emergenti.
Gestione automatizzata di massa e aggiornamenti del firmware
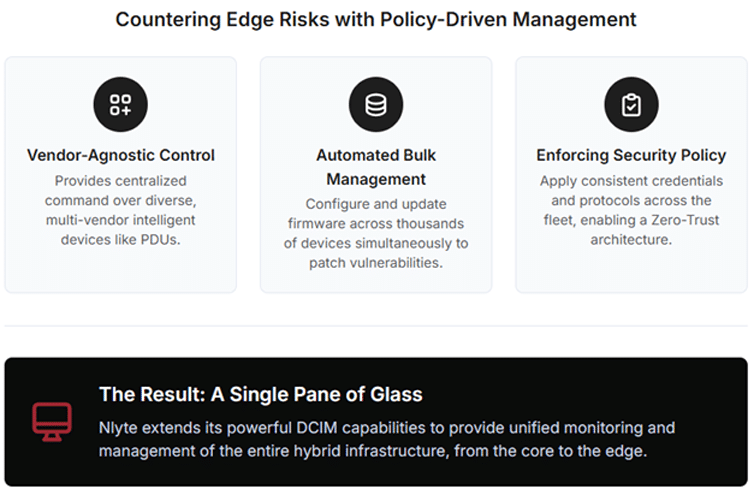
La configurazione e l'aggiornamento manuale dei dispositivi edge non sono scalabili. Con potenzialmente migliaia di dispositivi distribuiti in siti remoti, l'automazione è l'unica soluzione praticabile. La piattaforma di Nlyte consente la gestione automatizzata in blocco , permettendo agli operatori di configurare le impostazioni e aggiornare il firmware su ampie flotte contemporaneamente.
Questa automazione affronta una delle problematiche di sicurezza più urgenti: il firmware obsoleto. Molti dispositivi edge e IoT vengono commercializzati con vulnerabilità che possono essere sfruttate se non vengono corrette tempestivamente. Le funzionalità di aggiornamento in blocco di Nlyte riducono drasticamente la superficie di attacco, garantendo che tutti i dispositivi eseguano le versioni software più recenti e sicure.
Ciò non solo migliora la sicurezza, ma elimina anche innumerevoli ore di lavoro manuale, consentendo ai team IT di concentrarsi su iniziative strategiche.
Applicazione su larga scala delle politiche di sicurezza
La sicurezza ai margini della rete deve essere coerente, proattiva e allineata ai principi Zero Trust. Nlyte Device Management supporta la configurazione basata su policy , consentendo alle organizzazioni di applicare le impostazioni di rete, le credenziali utente e i protocolli di sicurezza a tutti i dispositivi.
Ciò garantisce che:
- Controlli d'accesso sono configurati e mantenuti correttamente
- Standard di crittografia vengono applicati in modo uniforme
- Meccanismi di autenticazione sono robusti e aggiornati
Integrando queste policy nella piattaforma di gestione, le organizzazioni possono mantenere uno stato operativo sicuro su tutta la loro infrastruttura edge. Questo è un elemento fondamentale della gestione della sicurezza dei dispositivi edge , soprattutto in ambienti in cui la supervisione manuale è impossibile.
Supporto all'architettura Zero Trust
Il passaggio all'edge computing richiede un cambiamento fondamentale nella filosofia della sicurezza. Il modello tradizionale "fidati ma verifica" non è più sufficiente. Le organizzazioni devono invece adottare un approccio Zero Trust , in cui ogni richiesta di accesso viene verificata, ogni dispositivo viene autenticato e non viene concessa alcuna fiducia implicita.
La piattaforma di Nlyte supporta questo modello attraverso:
- Abilitare validazione continua dell'identità
- Supporto micro-segmentazione per limitare il movimento laterale
- Applicazione accesso con privilegio minimo su tutti i dispositivi
Queste funzionalità garantiscono che, anche in caso di compromissione di un singolo dispositivo, l'impatto sia contenuto e mitigato. Nell'ambito di un framework IDCM, questo livello di integrazione della sicurezza è essenziale per proteggere sia l'infrastruttura centrale che quella periferica.
Considerazioni finali
Con la crescente diffusione dell'edge computing, aumenta esponenzialmente la necessità di una gestione della sicurezza robusta, scalabile e intelligente. La soluzione IT Device Security Management di Nlyte offre una risposta efficace a questa sfida, fornendo controllo centralizzato, aggiornamenti automatici e applicazione delle policy in diversi ambienti edge.
La gestione della sicurezza dei dispositivi edge non è più un lusso, ma una necessità. Integrando queste funzionalità nella propria strategia IDCM, le organizzazioni possono garantire che la propria infrastruttura distribuita rimanga sicura, conforme e resiliente.
Che tu gestisca poche sedi remote o una rete globale di implementazioni edge, la piattaforma di Nlyte ti consente di assumere il controllo, ridurre i rischi e operare con sicurezza nell'era del calcolo distribuito.
