
L'incubo nei vostri rack: la sicurezza dei dispositivi IT
Pubblicato il 27 agosto 2025,
by

L'incubo nei tuoi scaffali
I data center sono la spina dorsale delle operazioni aziendali. Ma sotto la superficie di luci lampeggianti e server ronzanti si cela una minaccia nascosta: dispositivi non protetti, non gestiti e non identificati che compromettono silenziosamente prestazioni, conformità e sicurezza.
Questo articolo analizza l'importanza cruciale della sicurezza dei dispositivi IT, i rischi derivanti da una scarsa visibilità e le modalità con cui le organizzazioni possono assumere il controllo della propria infrastruttura prima che piccoli problemi si trasformino in gravi interruzioni.

Cosa si nasconde nei tuoi rack?
I moderni data center sono ecosistemi complessi. Con migliaia di dispositivi connessi in ambienti diversi, è facile perdere di vista cosa è attivo, cosa è vulnerabile e cosa dovrebbe addirittura essere presente.
I dispositivi non gestiti comportano seri rischi:
- Accesso non autorizzato
- Firmware obsoleto
- Vulnerabilità non corrette
- Implementazioni di Shadow IT
Senza un'adeguata sicurezza dei dispositivi IT, questi rischi possono portare a violazioni dei dati, mancato rispetto delle normative e costosi tempi di inattività. L'incubo non è solo la minaccia in sé, ma anche il non esserne consapevoli.
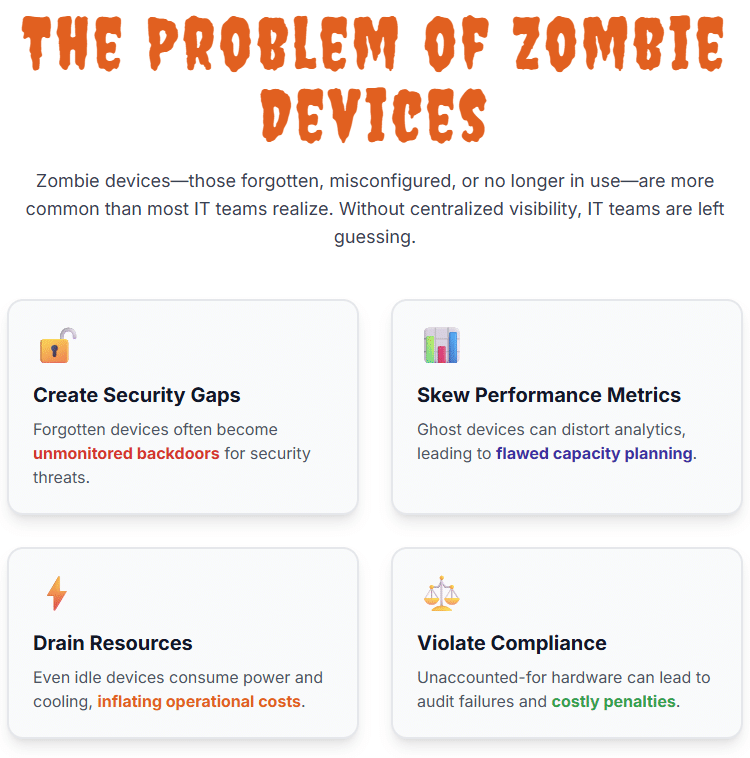
Il problema dei dispositivi zombie
I dispositivi "zombie", ovvero quelli dimenticati, configurati in modo errato o non più in uso, sono più comuni di quanto la maggior parte dei team IT si renda conto. Consumano energia, occupano spazio e spesso passano inosservati finché non causano un problema.
Questi dispositivi possono:
- Creare falle di sicurezza
- Distorci le metriche di prestazione
- prosciugare le risorse
- Violare gli standard di conformità
Senza visibilità e controllo centralizzati, i team IT brancolano nel buio. Ecco perché la sicurezza dei dispositivi IT è essenziale, non solo per la protezione, ma anche per la chiarezza operativa.
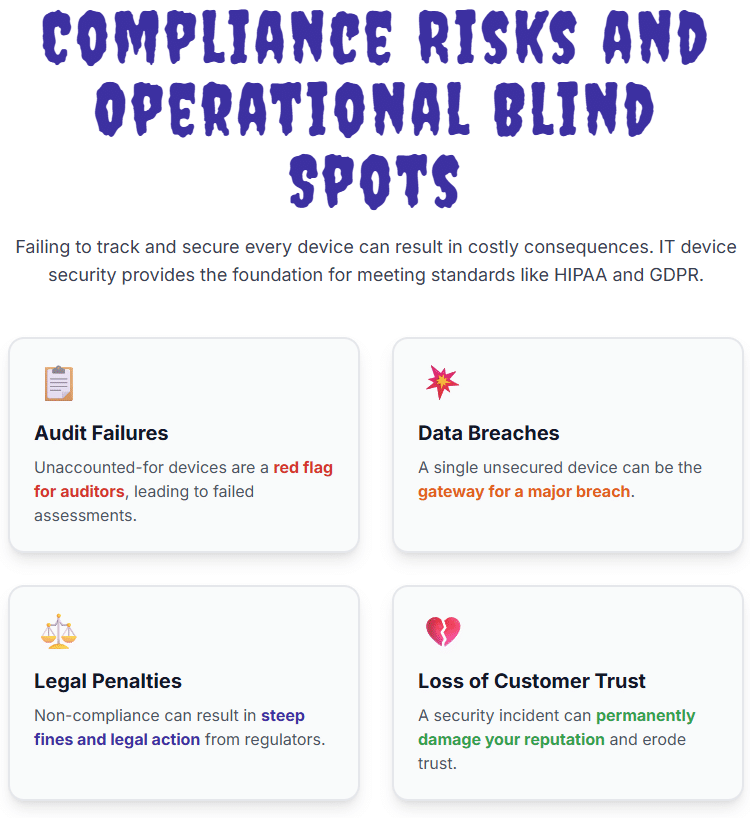
Rischi di conformità e punti ciechi operativi
La conformità normativa è una delle principali preoccupazioni per settori come quello sanitario, finanziario e governativo. La mancata tracciabilità e protezione di ogni dispositivo può comportare:
- Fallimenti di audit
- violazioni dei dati
- Sanzioni legali
- Perdita di fiducia del cliente
Che si tratti di HIPAA, GDPR o politiche di governance interne, le organizzazioni devono garantire che ogni dispositivo sia monitorato e protetto. La sicurezza dei dispositivi IT fornisce le basi per soddisfare questi standard ed evitare conseguenze costose.
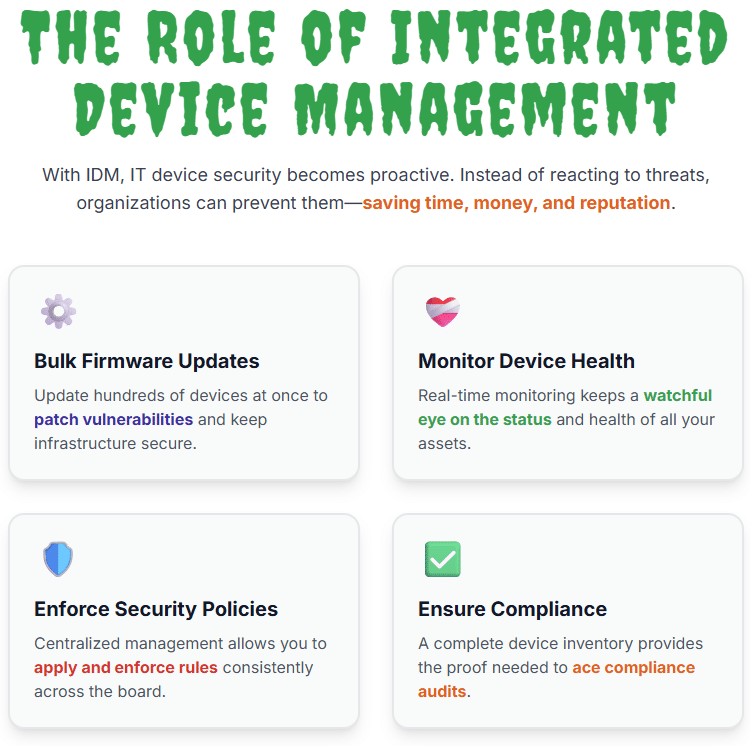
Il ruolo della gestione integrata dei dispositivi
La gestione integrata dei dispositivi (IDM) offre una soluzione completa alle sfide relative alla visibilità e al controllo dei dispositivi. Combinando il rilevamento automatico, il monitoraggio in tempo reale e la gestione centralizzata, l'IDM aiuta le organizzazioni a:
- Aggiornamenti firmware in blocco
- Monitorare lo stato e l'integrità del dispositivo.
- Applicare politiche di sicurezza
- Garantire la conformità in tutta l'infrastruttura
Con IDM, la sicurezza dei dispositivi IT diventa proattiva. Invece di reagire alle minacce, le organizzazioni possono prevenirle, risparmiando tempo, denaro e tutelando la propria reputazione.
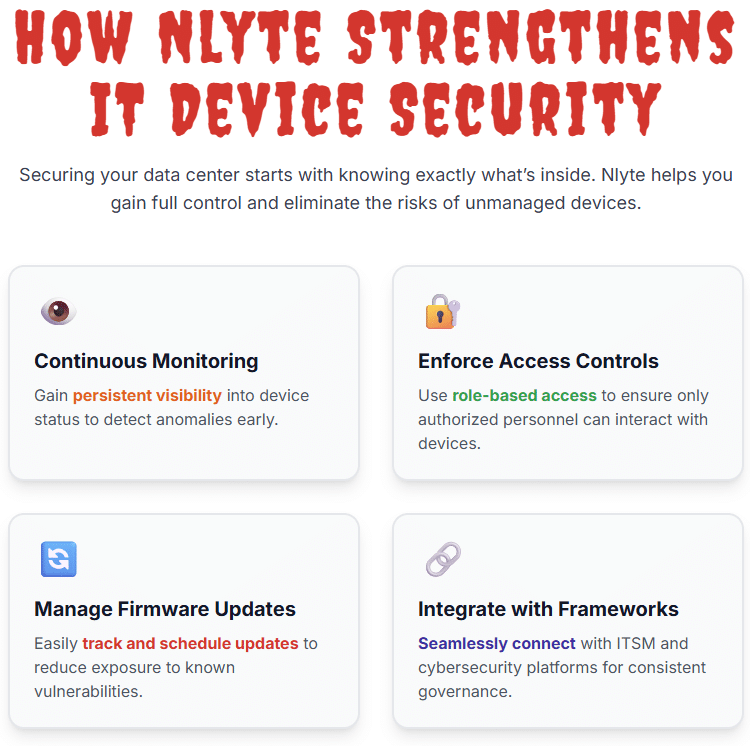
Come Nlyte rafforza la sicurezza dei dispositivi IT
Proteggere il tuo data center inizia con la conoscenza precisa di ciò che contiene. Nlyte Device Management offre una soluzione completa per aiutare le organizzazioni ad ottenere il pieno controllo delle proprie risorse IT ed eliminare i rischi associati ai dispositivi non gestiti. Ecco come Nlyte consente ai team di rafforzare la sicurezza dei propri dispositivi IT:
Abilita il monitoraggio continuo
Con Nlyte, ottieni una visibilità costante sullo stato, la posizione e l'utilizzo dei dispositivi. Questo monitoraggio continuo aiuta a rilevare tempestivamente le anomalie, consentendo ai team di intervenire prima che i problemi si trasformino in incidenti di sicurezza.
Applicare i controlli di accesso
Nlyte supporta l'accesso basato sui ruoli e l'applicazione delle policy, garantendo che solo il personale autorizzato possa interagire con dispositivi specifici. Ciò riduce al minimo il rischio di configurazioni errate accidentali o attività dannose.
Gestire gli aggiornamenti del firmware e del software
Nlyte aiuta a tenere traccia delle versioni del firmware e delle configurazioni software su tutti i dispositivi, semplificando l'identificazione dei componenti obsoleti e la pianificazione degli aggiornamenti. Questo approccio proattivo riduce l'esposizione a vulnerabilità note.
Integrazione con framework di sicurezza più ampi
Nlyte si integra perfettamente con le piattaforme ITSM, CMDB e di sicurezza informatica esistenti, allineando la gestione dei dispositivi alla strategia di sicurezza complessiva. Ciò garantisce una governance coerente e semplifica la reportistica di conformità.
Perché la sicurezza dei dispositivi IT è più importante che mai
Con la crescita delle organizzazioni e l'adozione di ambienti ibridi, la complessità della gestione dei dispositivi aumenta esponenzialmente. Senza una chiara strategia per la sicurezza dei dispositivi IT, anche l'infrastruttura più avanzata può diventare vulnerabile.
La sicurezza non si limita a firewall e software antivirus, ma consiste nel sapere cosa è connesso, come è configurato e se è conforme. La visibilità a livello di dispositivo è il fondamento di un data center sicuro e resiliente.
 |
Riprendi il controllo prima che sia troppo tardiL'incubo che si annida nei vostri rack non è una minaccia immaginaria; è una sfida reale e in continua crescita per i team IT di tutto il mondo. I dispositivi non protetti possono compromettere le prestazioni, esporre dati sensibili e ostacolare gli sforzi di conformità. Investendo nella gestione integrata dei dispositivi e dando priorità alla sicurezza dei dispositivi IT, le organizzazioni possono trasformare la propria infrastruttura da fonte di rischio a pilastro di solidità. Non aspettare che si verifichi una violazione per scoprire cosa si nasconde nei tuoi rack. Prendi il controllo oggi stesso e assicurati che il tuo data center sia sicuro, efficiente e pronto per il futuro. |
