
Le 5 migliori strategie per gestire la sicurezza dei certificati dei dispositivi nei data center moderni
Pubblicato il 13 settembre 2026,
by

Perché i certificati dei dispositivi sono diventati una sfida infrastrutturale critica
Le discussioni sulla sicurezza dei data center si concentrano spesso su firewall, segmentazione di rete, gestione delle identità e protezione degli endpoint. Eppure, uno dei componenti più trascurati della resilienza informatica risiede nell'infrastruttura stessa: le migliaia di dispositivi connessi che alimentano e monitorano i moderni data center.
Le PDU intelligenti, i sensori ambientali, i controller di rack, gli switch e i dispositivi edge sono ormai endpoint connessi in rete che richiedono lo stesso livello di governance della sicurezza delle risorse IT tradizionali. Questi dispositivi dipendono dai certificati digitali per autenticare l'identità, stabilire la fiducia e abilitare le comunicazioni crittografate. Con l'espansione dell'infrastruttura e la continua riduzione della durata dei certificati, la gestione manuale degli stessi sta diventando sempre più difficile da sostenere.
Gli esperti del settore riconoscono sempre più che le identità delle macchine stanno crescendo più rapidamente di quelle umane. Con l'implementazione di infrastrutture sempre più connesse da parte delle organizzazioni, l'automazione e la governance diventano essenziali per mantenere la sicurezza operativa e prevenire interruzioni del servizio dovute a problemi di certificati.
La questione è con quale rapidità le organizzazioni riusciranno a eliminare i processi manuali prima che i cicli di rinnovo dei certificati si accorcino ulteriormente e il rischio operativo aumenti.
-
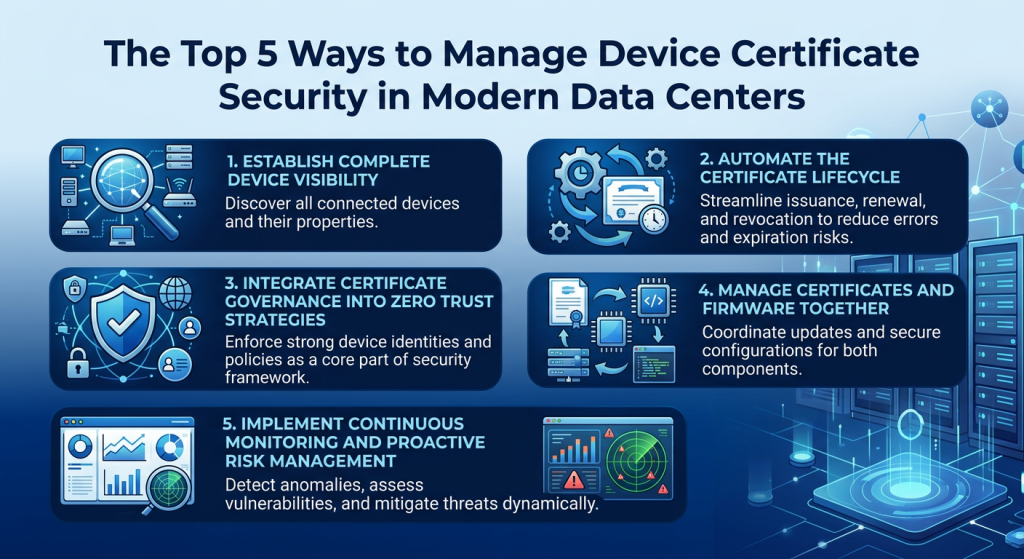
Stabilire la completa visibilità del dispositivo
Non puoi proteggere ciò che non vedi.
Molte organizzazioni faticano a mantenere un inventario accurato dei dispositivi infrastrutturali distribuiti tra data center, strutture di colocation e sedi periferiche. Senza visibilità, i team spesso hanno una conoscenza limitata di:
- Quali dispositivi sono collegati?
- Quali certificati sono installati?
- Date di scadenza dei certificati
- Versioni firmware
- Proprietà e posizione del dispositivo
Questa mancanza di visibilità crea un rischio operativo significativo.
Un approccio basato sulle migliori prassi prevede innanzitutto la gestione di un inventario centralizzato di tutti i dispositivi infrastrutturali e dei relativi certificati.
Key Takeaway
Un inventario completo è il primo passo per instaurare fiducia, responsabilità e sicurezza nelle infrastrutture moderne.
-
Automatizza il ciclo di vita dei certificati
La gestione manuale dei certificati non è scalabile.
Storicamente, i certificati rimanevano validi per lunghi periodi e spesso potevano essere gestiti manualmente tramite fogli di calcolo e revisioni periodiche. Oggi, la durata di validità dei certificati si sta progressivamente riducendo, con un impatto significativo sul carico amministrativo. Le linee guida del settore sottolineano sempre più l'importanza della gestione automatizzata del ciclo di vita per evitare interruzioni del servizio causate da certificati scaduti.
Le organizzazioni dovrebbero automatizzare:
- Rilascio del certificato
- Distribuzione dei certificati
- Rinnovo del certificato
- Sostituzione del certificato
- Revoca del certificato
L'automazione contribuisce a garantire che i certificati rimangano aggiornati, affidabili e conformi senza dover ricorrere all'intervento manuale.
Key Takeaway
La gestione automatizzata del ciclo di vita dei certificati riduce gli errori umani, migliorando al contempo la resilienza e l'efficienza operativa.
-
Integrare la governance dei certificati nelle strategie Zero Trust
Il concetto di Zero Trust non riguarda più solo utenti e applicazioni.
I moderni framework Zero Trust richiedono che ogni dispositivo dimostri continuamente la propria identità e integrità durante tutto il suo ciclo di vita. I dispositivi infrastrutturali devono essere considerati risorse di sicurezza di primaria importanza, anziché elementi operativi secondari.
Un approccio Zero Trust maturo dovrebbe includere:
- Validazione continua dei certificati
- controlli di autenticazione del dispositivo
- Tracciamento della proprietà dei certificati
- Verifica dell'identità
- Applicazione della politica di sicurezza
Quando i certificati dei dispositivi vengono gestiti in modo efficace, le organizzazioni acquisiscono la certezza che i componenti dell'infrastruttura rimangano partecipanti affidabili all'interno dell'architettura di sicurezza più ampia.
Key Takeaway
La fiducia deve essere verificata continuamente, non data per scontata.
-
Gestire certificati e firmware insieme
La fiducia nel dispositivo va ben oltre i soli certificati.
Un dispositivo può possedere un certificato valido ma rimanere comunque vulnerabile se il firmware è obsoleto o compromesso. I team di sicurezza e operativi dovrebbero adottare un approccio olistico che combini la gestione dei certificati con la governance del firmware.
Le organizzazioni di successo si allineano:
- Identità del dispositivo
- Certificato sanitario
- Stato del firmware
- Conformità della configurazione
- Gestione delle politiche di sicurezza
Una strategia di governance unificata offre una maggiore protezione contro le vulnerabilità, riducendo al contempo l'onere amministrativo derivante dalla gestione di molteplici strumenti non integrati.
Come riportato da tutto il settore, i team infrastrutturali si trovano sempre più spesso ad affrontare ambienti eterogenei composti da molteplici fornitori, versioni firmware e piattaforme di gestione. Il consolidamento e l'automazione sono diventati essenziali per mantenere un livello di sicurezza coerente.
Key Takeaway
I certificati digitali e il firmware sono componenti inscindibili della fiducia nelle infrastrutture.
-
Implementare il monitoraggio continuo e la gestione proattiva del rischio.
La sicurezza dei certificati non dovrebbe mai essere un esercizio periodico.
Le organizzazioni che monitorano attivamente lo stato dei certificati, la conformità del firmware e l'integrità dei dispositivi sono in una posizione migliore per individuare i problemi prima che si trasformino in interruzioni operative.
Il monitoraggio continuo consente ai team di:
- Identificare i certificati in scadenza
- Rileva modifiche di configurazione non autorizzate
- Monitorare lo stato del certificato
- Migliorare la preparazione alla conformità
Questo approccio proattivo contribuisce a ridurre la probabilità di interruzioni del servizio, rafforzando al contempo la resilienza informatica complessiva. Inoltre, supporta i requisiti di audit e i quadri normativi che richiedono sempre più spesso prove di una solida governance delle infrastrutture.
Key Takeaway
Le organizzazioni più resilienti individuano i fallimenti in termini di fiducia prima che abbiano un impatto sulle operazioni.
Dove si colloca Nlyte
Man mano che le organizzazioni si confrontano con la realtà della riduzione della durata dei certificati, dell'espansione delle implementazioni edge e di ambienti infrastrutturali sempre più complessi, hanno bisogno di qualcosa di più di processi manuali e strumenti scollegati. Hanno bisogno di un approccio centralizzato per gestire l'affidabilità dei dispositivi su larga scala.
Nlyte Device Management offre una piattaforma indipendente dal fornitore, progettata per automatizzare la gestione del ciclo di vita dei certificati, semplificare la governance del firmware e migliorare il monitoraggio della sicurezza in ambienti infrastrutturali multi-vendor. In questo modo, le organizzazioni ottengono visibilità centralizzata e controllo basato su policy, riducendo al contempo la dipendenza da processi manuali. Inoltre, l'integrazione della gestione dei certificati con l'intelligenza dei dispositivi e la sicurezza del firmware consente ai team infrastrutturali di ridurre proattivamente il rischio di interruzioni, rafforzare la resilienza informatica e promuovere strategie Zero Trust. Allo stesso tempo, i flussi di lavoro automatizzati migliorano l'efficienza operativa e contribuiscono a mantenere la conformità in ambienti sempre più complessi. Con la continua crescita dell'intelligenza artificiale, dell'edge computing e delle infrastrutture distribuite, la necessità di una governance dei dispositivi scalabile diventa ancora più critica. Di conseguenza, Nlyte aiuta le organizzazioni a mantenere operazioni sicure, affidabili e conformi nell'intero ecosistema delle loro infrastrutture connesse.
Il futuro della fiducia nelle infrastrutture
I certificati dei dispositivi sono diventati i passaporti digitali delle infrastrutture moderne. Stabiliscono fiducia, proteggono le comunicazioni e supportano la resilienza in ambienti sempre più interconnessi.
Le organizzazioni che continuano ad affidarsi a processi manuali si trovano ad affrontare rischi crescenti derivanti dalla scadenza dei certificati, da una governance incoerente e da punti ciechi operativi. Quelle che adottano l'automazione, la visibilità e la gestione integrata del ciclo di vita saranno in una posizione migliore per supportare una crescita sicura, mantenere la conformità e proteggere le infrastrutture critiche.
Con l'evoluzione delle infrastrutture digitali, la gestione dell'affidabilità dei dispositivi è diventata un requisito operativo fondamentale per garantire affidabilità, resilienza e continuità aziendale nei data center del futuro basati sull'intelligenza artificiale.
Contatta un esperto Nlyte per scoprire come Nlyte Device Management aiuta le organizzazioni ad automatizzare la sicurezza dei certificati e del firmware dei dispositivi, migliorando al contempo la resilienza operativa nei moderni ambienti dei data center.
Storie correlate più recenti

Richiedi una demo oggi