
Beveiliging van apparaatcertificaten: de ontbrekende schakel in cyberweerbaarheid van datacenters
Gepubliceerd op 21 juli 2026,
by

Gesprekken over de beveiliging van datacenters richten zich vaak op firewalls, netwerksegmentatie, toegangscontrole en identiteitsbeheer. Hoewel deze maatregelen cruciaal blijven, zien veel organisaties een groeiende kwetsbaarheid over het hoofd die verborgen zit in hun infrastructuur: de intelligente apparaten die moderne datacenters aansturen en bewaken.
Stroomverdeeleenheden (PDU's), sensoren, intelligente rackcontrollers, systemen voor omgevingsmonitoring en edge-apparaten zijn geëvolueerd van eenvoudige operationele componenten tot netwerkgekoppelde eindpunten. Deze apparaten communiceren nu via bedrijfsnetwerken, authenticeren gebruikers, wisselen gevoelige informatie uit en spelen een cruciale rol in het waarborgen van de uptime.
De uitdaging is dat veel organisaties deze apparaten nog steeds beheren met handmatige processen, gefragmenteerde tools en inconsistente beveiligingspraktijken. Naarmate de digitale infrastructuur groeit en de levensduur van certificaten steeds korter wordt, zijn traditionele benaderingen niet langer toereikend.
Daarom zijn apparaatcertificaatbeveiliging en firmwarebeveiliging essentiële disciplines geworden voor moderne datacenteractiviteiten. Om operationeel vertrouwen en integriteit te waarborgen, moet elk aangesloten apparaat zijn identiteit bewijzen, communicatie versleutelen en vertrouwde firmware gebruiken. Wanneer een van deze elementen faalt, kunnen de gevolgen variëren van serviceonderbrekingen tot ernstige cyberbeveiligingsincidenten.
Het groeiende risico dat schuilgaat in moderne infrastructuur
Datacenters bevatten tegenwoordig duizenden verbonden apparaten. Veel organisaties werken met heterogene omgevingen die bestaan uit infrastructuur van meerdere fabrikanten, elk met verschillende beheerinterfaces, firmwarevereisten en beveiligingsprocedures.
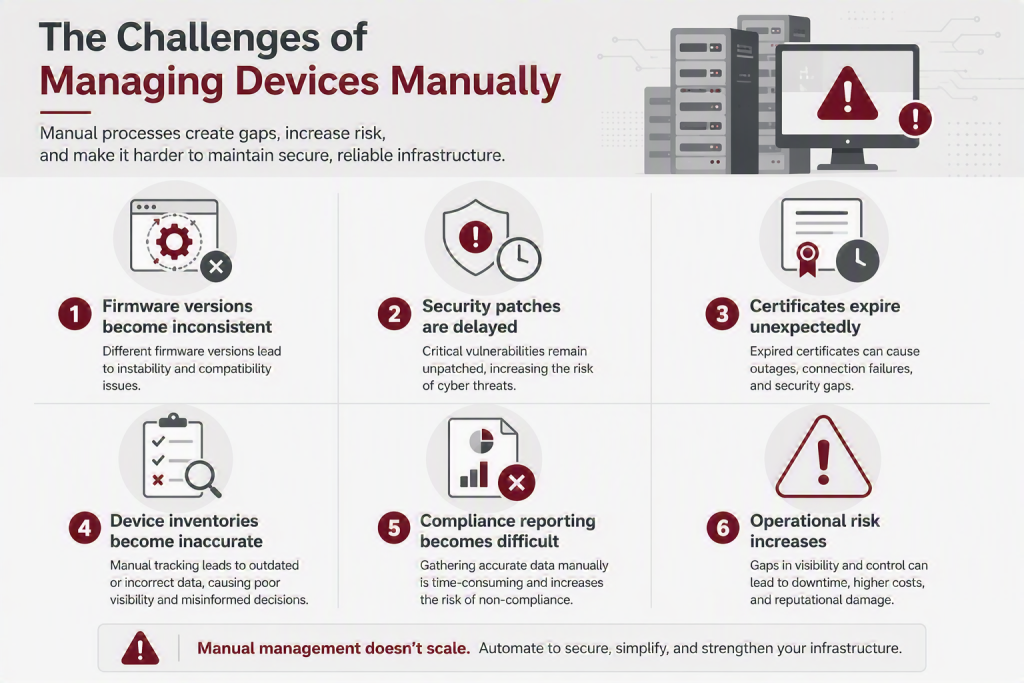
Het probleem wordt nog groter in edge- en gedistribueerde omgevingen waar apparaten verspreid over verschillende locaties met beperkte ondersteuning ter plaatse kunnen worden ingezet. Naarmate organisaties hun edge computing-initiatieven verder uitbreiden, neemt het aantal apparaten dat continu beveiligingsbeheer vereist toe.
Zonder een gecentraliseerde aanpak grijpen infrastructuurteams vaak terug op spreadsheets en handmatige registratieprocessen die simpelweg niet schaalbaar zijn.
Waarom apparaatcertificaten belangrijker zijn dan ooit
Digitale certificaten vormen de basis voor het vertrouwen tussen verbonden apparaten en de systemen waarmee ze communiceren.
Ze helpen:
- Authenticeer de apparaatidentiteit
- Schakel versleutelde communicatie in.
- Voorkom ongeautoriseerde toegang
- Ondersteuning van naleving van regelgeving
- Bouw vertrouwde infrastructuurrelaties op.
Het beheer van certificaten wordt echter steeds complexer.
De geldigheidsduur van certificaten neemt snel af en beveiligingsnormen vereisen nu frequentere certificaatupdates . Wat voorheen jaarlijks werd beheerd, vereist binnenkort mogelijk aanzienlijk vaker onderhoud. Het handmatig beheren van duizenden certificaten zorgt voor een onaanvaardbare operationele last en verhoogt de kans op storingen als gevolg van verlopen inloggegevens aanzienlijk.
Wanneer een certificaat verloopt, kunnen apparaten hun vermogen verliezen om zich te authenticeren, te communiceren of verbinding te maken met kritieke systemen. Authenticatieproblemen kunnen snel leiden tot operationele verstoringen.
Automatisering van apparaatcertificaat- en firmwarebeveiliging op grote schaal
Digitale certificaten scheppen vertrouwen, terwijl firmware de basis vormt voor veilige en betrouwbare werking van apparaten. Beide zijn essentieel voor het waarborgen van de integriteit, beschikbaarheid en beveiliging van de huidige datacenterinfrastructuur. Het beheren van certificaatvernieuwingen en firmware-updates voor duizenden apparaten van verschillende leveranciers kan echter complex, tijdrovend en moeilijk schaalbaar zijn.
Nlyte Device Management pakt deze uitdaging aan door een gecentraliseerd, leverancieronafhankelijk platform te bieden dat zowel het certificaat- als het firmware-levenscyclusbeheer automatiseert. Hierdoor kunnen organisaties handmatige processen elimineren, de operationele kosten verlagen en hun algehele beveiliging versterken. In plaats van apparaten individueel te beheren, krijgen infrastructuurteams gecentraliseerd inzicht in en controle over hun gehele apparaatportfolio.
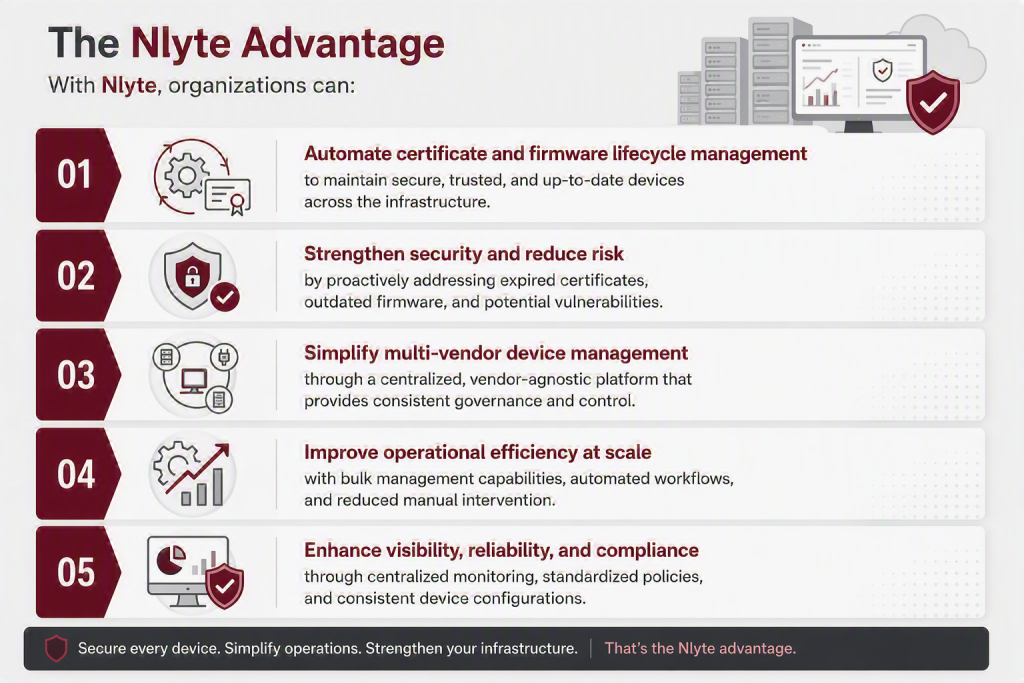
Bovendien vereenvoudigt Nlyte het beheer van diverse ecosystemen van apparaten door certificaatbeveiliging, firmwarebeheer en apparaatadministratie in één platform samen te brengen. Dankzij geautomatiseerde workflows en gecentraliseerde controle kunnen teams proactief beveiligingsrisico's identificeren, updates op grote schaal toepassen en het vertrouwen behouden in zowel datacenter- als edge-omgevingen.
Ondersteuning van Zero Trust-infrastructuur
Zero Trust is een veelgebruikte cybersecuritystrategie geworden, maar veel organisaties richten zich voornamelijk op gebruikers, applicaties en netwerken.
Infrastructuurapparaten worden vaak over het hoofd gezien.
Zero Trust Infrastructure Security vereist dat elk apparaat gedurende zijn hele levenscyclus continu zijn identiteit, integriteit en naleving van de regels bewijst. Dit betekent dat organisaties het volgende moeten weten:
- Welke apparaten bestaan er?
- Waar apparaten worden ingezet
- Welke certificaten zijn actief?
- Welke firmwareversies zijn geïnstalleerd?
- Welke apparaten kunnen een risico vormen?
Door certificaatbeheer te combineren met inzicht in de firmware, kunnen organisaties een sterkere beveiligingsbasis creëren die verder reikt dan traditionele IT-middelen.
Het resultaat is een verbeterd vertrouwen, een verminderd operationeel risico en een groter vertrouwen in de kritieke infrastructuur.
De toekomst van infrastructuurbeveiliging
Naarmate datacenters steeds meer verbonden, gedistribueerd en afhankelijk worden van intelligente apparaten, moet de beveiliging van de infrastructuur verder evolueren dan traditionele benaderingen. Apparaatcertificaten en firmware zijn essentieel voor het waarborgen van vertrouwen, veiligheid en veerkracht binnen moderne digitale infrastructuren. Het handmatig beheren van deze cruciale beveiligingsmaatregelen wordt echter steeds lastiger naarmate het aantal apparaten toeneemt, de levensduur van certificaten korter wordt en cyberdreigingen zich blijven ontwikkelen.
Nlyte Device Management levert duurzame waarde door het automatiseren van het beheer van de levenscyclus van certificaten en firmware, het bieden van gecentraliseerd inzicht in omgevingen met meerdere leveranciers en het vereenvoudigen van beveiligingsprocessen op grote schaal. Nlyte helpt organisaties risico's te verminderen, de operationele efficiëntie te verbeteren en de naleving van regelgeving te versterken. Hierdoor kunnen infrastructuurteams zich niet langer richten op reactief onderhoud, maar op strategische initiatieven die de bedrijfsgroei en operationele excellentie ondersteunen.
Uiteindelijk hangt de toekomst van infrastructuurbeveiliging af van de garantie dat elk verbonden apparaat betrouwbaar, veilig en up-to-date blijft. Organisaties die automatisering, gecentraliseerd beheer en geïntegreerde apparaatbeveiliging omarmen, zullen beter in staat zijn om de cyberweerbaarheid te verbeteren, kritieke diensten te beschermen en vol vertrouwen te voldoen aan de eisen van moderne datacenters en edge-omgevingen.

Vraag vandaag nog een demo aan