
DORA-naleving: minder eng dan je denkt
Gepubliceerd op 3 september 2025,
by

Nieuwe financiële regelgeving doemt vaak op als een dreigende onweerswolk, die een lange schaduw van onzekerheid en angst werpt. De meest recente daarvan is de Digital Operational Resilience Act, ofwel DORA . Alleen al de naam roept bij velen beelden op van complexe juridische teksten, ontmoedigende audits en de dreiging van boetes. Het is een spook dat zowel directiekamers als IT-afdelingen teistert.
Maar wat als we het licht aanzetten? Wat als we beter keken en deze regelgeving niet zagen als een monster dat zich in de kast verschuilt, maar als een gedetailleerd plan voor het bouwen van een sterker, veiliger digitaal fort? De waarheid is dat veel angst voor naleving van DORA voortkomt uit het onbekende. Deze gids is er om het gordijn te openen en u te laten zien dat DORA niet alleen beheersbaar is, maar ook een logische en noodzakelijke stap is naar echte digitale weerbaarheid. Het is veel minder eng dan u denkt.
Het DORA-raamwerk ontrafelen
In essentie is DORA het antwoord van de EU op een cruciale vraag: hoe kunnen we in een tijdperk van toenemende cyberdreigingen ervoor zorgen dat ons financiële systeem stabiel en betrouwbaar blijft? Het is een uniform kader dat is ontworpen om ervoor te zorgen dat alle financiële instellingen, van banken tot beleggingsondernemingen, bestand zijn tegen, kunnen reageren op en kunnen herstellen van ernstige ICT-storingen (Informatie- en communicatietechnologie).
In plaats van een lappendeken van verschillende richtlijnen in diverse lidstaten, creëert DORA één consistent geheel aan regels. Zie het minder als een complex web dat is ontworpen om je te vangen, maar meer als een helder, goed verlicht pad dat je veilig door een donker woud van digitale bedreigingen leidt. Om dit pad te bewandelen, biedt DORA een kaart die is opgebouwd uit vijf kernpijlers.
De vijf pijlers: jouw blauwdruk voor veerkracht
Deze vijf pijlers zijn geen obstakels, maar de fundamentele componenten van een robuuste strategie voor operationele veerkracht. Door ze één voor één aan te pakken, wordt een ontmoedigende uitdaging omgezet in een reeks haalbare doelen.
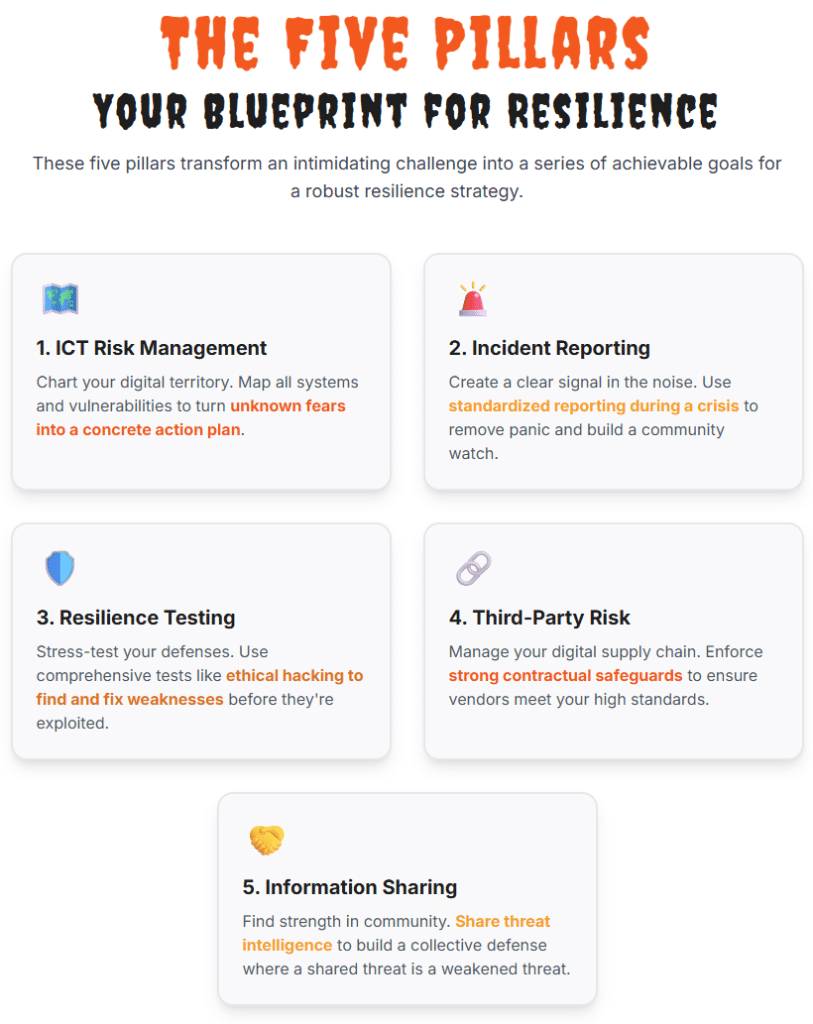
1. ICT-risicomanagement: uw digitale terrein in kaart brengen
De eerste pijler draait om zelfkennis. Effectief risicomanagement vereist een alomvattende en onwrikbare blik op uw gehele digitale ecosysteem. U moet elk kritiek systeem identificeren, uw datastromen in kaart brengen en uw kwetsbaarheden begrijpen. Het gaat hier niet om het bedenken van doemscenario's, maar om een praktische, realistische beoordeling.
Dit proces elimineert een van de grootste bronnen van angst voor naleving van de DORA-regelgeving: de angst voor het onbekende. Door een gedetailleerde inventarisatie van uw activa en potentiële risico's te maken, vervangt u vage bezorgdheid door een concreet actieplan. Dit raamwerk vereist dat u:
- Identificeren: Breng alle ICT-middelen en de bedrijfsfuncties die ze ondersteunen in kaart.
- Beschermen: Implementeer beveiligingsmaatregelen en -beleid om deze activa te beschermen.
- Detecteren: Zorg voor continue monitoring om afwijkingen en potentiële bedreigingen in realtime te detecteren.
- Reageren en herstellen: Ontwikkel robuuste plannen voor incidentbestrijding en rampenherstel.
Deze pijler stelt je in staat om over te stappen van een reactieve houding, waarbij je wacht tot er iets misgaat, naar een proactieve houding waarin je de controle hebt.
2. Incidentrapportage: een duidelijk signaal in de ruis
Wanneer zich een incident voordoet, is chaos de vijand. De tweede pijler van DORA stelt een gestandaardiseerd proces vast voor het melden van grote ICT-incidenten aan de relevante autoriteiten. Hoewel dit misschien klinkt als extra administratieve rompslomp, is het werkelijke doel ervan om duidelijkheid te scheppen en een gecoördineerde reactie te faciliteren.
De regelgeving specificeert wat een "ernstig" incident is, wanneer het gemeld moet worden en welke informatie daarbij moet worden opgenomen. Dit neemt de onzekerheid en paniek weg tijdens een crisis. Het zorgt ervoor dat toezichthouders een duidelijk beeld hebben van de bedreigingen voor de hele sector, waardoor ze beter onderbouwde richtlijnen en ondersteuning kunnen bieden. Zie het als een soort buurtwacht voor de financiële sector. Door informatie te delen volgens een duidelijk protocol, wordt het hele systeem veiliger en veerkrachtiger.
3. Testen van de digitale operationele veerkracht: uw verdediging aan een stresstest onderwerpen
Een fort mag er dan sterk uitzien, maar je weet het pas zeker als je de muren test. De derde pijler vereist dat financiële instellingen regelmatig hun digitale operationele weerbaarheid testen. Dit is niet zomaar een simpele virusscan; het is een uitgebreid testprogramma dat in verhouding moet staan tot de omvang, het bedrijfsprofiel en het risiconiveau van de instelling.
Dit omvat een reeks beoordelingen, van kwetsbaarheidsscans en scenario-gebaseerde tests tot grootschalige Threat-Led Penetration Testing (TLPT) voor kritieke entiteiten. Hoewel het idee dat "ethische hackers" proberen uw systemen te infiltreren beangstigend kan zijn, is het een van de meest effectieve manieren om uw zwakke punten te vinden en te verhelpen voordat kwaadwillenden ze misbruiken. Deze tests leveren waardevolle, realistische gegevens over uw mogelijkheden op, waardoor abstracte angsten worden omgezet in meetbare inzichten voor verbetering.
4. Risicobeheer van derden: Beheer van uw digitale toeleveringsketen
Geen enkele organisatie opereert in een vacuüm. Uw digitale ecosysteem omvat elke externe leverancier waar u op vertrouwt, van cloudserviceproviders tot softwareontwikkelaars. De vierde pijler van DORA richt zich op dit cruciale, en vaak over het hoofd geziene, risicogebied. Het verplicht financiële ondernemingen om de risico's die verbonden zijn aan hun externe ICT-leveranciers actief te beheren.
Dit neemt een van de meest hardnekkige zorgen over de naleving van DORA weg, namelijk het gebrek aan controle over externe partners. DORA vereist dat u:
- Houd een register bij van alle externe ICT-dienstverleners.
- Voer gedegen onderzoek uit voordat u nieuwe contractuele overeenkomsten aangaat.
- Zorg ervoor dat contracten specifieke clausules bevatten met betrekking tot beveiliging, monitoring en exitstrategieën.
- Besteed speciale aandacht aan leveranciers van cruciale functies.
Dit betekent niet dat u helemaal geen gebruik meer hoeft te maken van diensten van derden. Het betekent alleen dat u dit weloverwogen en met sterke contractuele waarborgen moet doen, zodat uw partners aan dezelfde hoge eisen op het gebied van betrouwbaarheid worden gehouden als u.
5. Informatie delen: Kracht in de gemeenschap
De laatste pijler stimuleert samenwerking binnen de financiële sector. Het biedt een kader voor financiële instellingen om vertrouwde gemeenschappen op te zetten voor het delen van informatie over cyberdreigingen.
Deze pijler is gebaseerd op een eenvoudig maar krachtig uitgangspunt: een gedeelde dreiging is een verzwakte dreiging. Door informatie uit te wisselen over aanvalspatronen, kwetsbaarheden en verdedigingstactieken, kan de hele sector een collectieve verdediging opbouwen die veel effectiever is dan wat een enkele organisatie alleen zou kunnen bereiken. Het bevordert een gevoel van samenwerking in plaats van concurrentie in de strijd tegen een gemeenschappelijke vijand, waardoor de ontmoedigende taak van cybersecurity een gedeelde verantwoordelijkheid wordt.
Nlyte's toolkit voor het stroomlijnen van DORA-naleving in ICT-omgevingen
| Nlyte-functie/mogelijkheid | Relevant DORA-pilaar |
Toepasselijke DORA-artikel(en) | Bijdrage aan naleving en onderbouwing |
| Asset Optimizer / DCIM-inventaris |
ICT-risicobeheer | Artikel 8: Identificatie | Biedt een geautomatiseerde, controleerbare en gecentraliseerde inventaris van alle ICT-middelen, hun fysieke locaties en configuraties, en voldoet daarmee direct aan de eis om "alle door ICT ondersteunde bedrijfsfuncties, informatiemiddelen en ICT-middelen te identificeren, classificeren en documenteren". |
| Real-time Monitoring (Energie, Milieu) | ICT-risicobeheer | Artikel 9: Bescherming en preventie
Artikel 10: Detectie |
Beschermt fysieke activa door te controleren op overschrijdingen van drempelwaarden voor stroom en koeling. Detecteert afwijkende activiteiten (bijv. stroompieken, temperatuurstijgingen) die vaak voorbodes zijn van incidenten die de dienstverlening verstoren. |
| Afhankelijkheidsmapping / Systeemintegratie | ICT-risicobeheer Incidentrapportage |
Artikel 8: Identificatie
Artikel 18: Classificatie |
Brengt de relaties tussen fysieke activa, virtuele machines en bedrijfsapplicaties in kaart. Dit is cruciaal voor het begrijpen van afhankelijkheden (artikel 8) en voor het snel inschatten van de zakelijke impact van een incident, zodat deze correct kan worden geclassificeerd (artikel 18). |
| Simulatie van stroomuitval / Scenario-modellering | ICT-risicobeheer Veerkracht testen |
Artikel 11: Reactie en herstel
Artikel 24: Algemene tests |
Hiermee kunnen organisaties hun ICT-respons- en herstelplannen testen in een gesimuleerde omgeving zonder de productie te beïnvloeden. Dit speelt direct in op de behoefte om "hun plannen te testen, te beoordelen en bij te werken" en hun paraatheid voor verstoringen te evalueren. |
| Workflow Management / Change Management | ICT-risicobeheer Bestuur |
Artikel 5: Bestuur
Artikel 6: ICT-risicokader |
Automatiseert en standaardiseert IMAC-processen, waardoor een volledig en traceerbaar overzicht ontstaat van alle wijzigingen aan de fysieke infrastructuur. Dit levert tastbaar bewijs van een degelijk, uitgebreid en goed gedocumenteerd beheerskader. |
| Audit- en rapportagemodule | Alle pilaren | Artikel 5: Bestuur
Artikel 20: Rapportage Artikel 28: Register van informatie. |
Genereert de gedetailleerde, op bewijs gebaseerde rapporten die nodig zijn voor managementtoezicht, incidentrapportage aan autoriteiten en het bijhouden van het register van overeenkomsten met derden. Biedt het noodzakelijke controletraject voor verificatie van de naleving. |
| Gegevensintegratie van derden | Risicobeheer door derden | Artikel 28: Algemene principes
Artikel 30: Contractuele bepalingen |
Maakt een "vertrouwen maar controleren"-aanpak mogelijk doordat een financiële instelling onafhankelijk de betrouwbaarheid (stroomvoorziening, omgeving) van haar activa in een colocatiefaciliteit van een derde partij kan monitoren en de naleving van SLA's en contractuele afspraken in realtime kan verifiëren. |
Je bent beter voorbereid dan je denkt.
Het onder ogen zien van de angst voor DORA-naleving is de eerste stap om die angst te overwinnen. DORA is in wezen geen willekeurige reeks regels die bedoeld zijn om te straffen, maar een logisch kader dat is ontworpen om te beschermen. Het gaat erom de beste praktijken te formaliseren die veel veerkrachtige organisaties al toepassen: inzicht in risico's, voorbereiding op incidenten, testen van de verdediging, beheer van leveranciers en samenwerking met branchegenoten.
Door DORA niet te benaderen als een monster om te vrezen, maar als een routekaart die gevolgd moet worden, kunt u deze regelgevingsuitdaging omzetten in een strategische kans, een kans om een robuustere, veerkrachtigere en uiteindelijk betrouwbaardere organisatie op te bouwen.
 |
Baan je weg naar DORA-nalevingDownload de whitepaperZet de eerste stap richting naleving van de DORA-wetgeving.
|
