
Beveiliging van datacenters aan de rand van gedistribueerde netwerken
Gepubliceerd op 22 augustus 2025,
by

Beveiliging van datacenters aan de rand van gedistribueerde netwerken
Naarmate edge computing een hoeksteen van de moderne digitale infrastructuur wordt, brengt dit een nieuwe en complexe uitdaging met zich mee: het beveiligen van een sterk gedistribueerd en vaak onbemand netwerk van microdatacenters en apparaten. In tegenstelling tot traditionele gecentraliseerde faciliteiten zijn edge-omgevingen inherent kwetsbaarder vanwege hun schaal, locatiediversiteit en blootstelling aan fysieke en cyberdreigingen. Het waarborgen van robuuste beveiliging van edge-datacenters is nu een cruciale prioriteit voor organisaties die Integrated Data Center Management (IDCM) -strategieën implementeren.
Edge computing verplaatst de gegevensverwerking dichter naar de bron – of dat nu een sensor in een fabriek, een camera in een slimme stad of een apparaat in een winkel is. Hoewel dit de latentie en bandbreedte-efficiëntie verbetert, vergroot het ook het aanvalsoppervlak exponentieel. Elk edge-knooppunt wordt een potentieel toegangspunt voor aanvallers en traditionele, op de perimeter gebaseerde beveiligingsmodellen zijn niet langer toereikend.
Het groeiende aanvalsoppervlak van edge computing
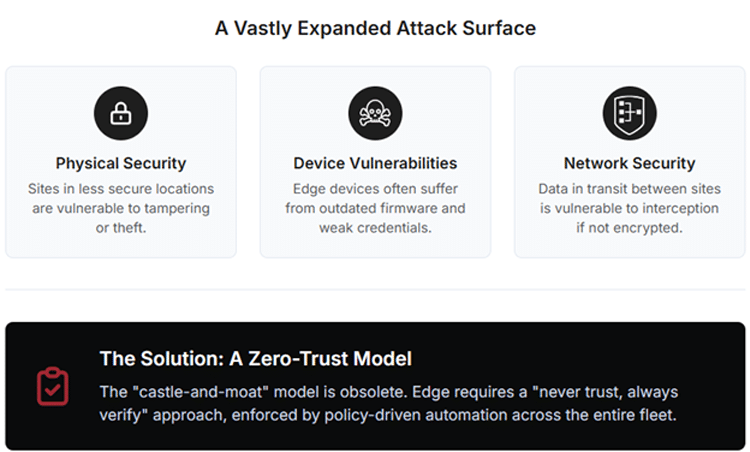
Het gedistribueerde karakter van edge-infrastructuur betekent dat duizenden apparaten en microdatacenters verspreid over diverse omgevingen worden ingezet. Deze locaties missen vaak de fysieke en netwerkbeveiliging van gecentraliseerde datacenters, waardoor ze kwetsbaar zijn voor een breed scala aan bedreigingen.
1. Fysieke beveiligingsrisico's
Veel edge-sites worden geïnstalleerd op onbeveiligde of semi-openbare locaties, zoals zendmasten, winkelkasten of fabriekshallen. Deze omgevingen zijn kwetsbaar voor fysieke manipulatie, diefstal of ongeautoriseerde toegang. Zonder personeel ter plaatse wordt het opsporen en reageren op fysieke inbreuken een aanzienlijke uitdaging.
2. Kwetsbaarheden op apparaatniveau
Edge-apparaten, met name IoT-componenten, kampen vaak met fundamentele beveiligingslekken:
- Verouderde firmware met bekende beveiligingslekken.
- Hardgecodeerde of zwakke standaardreferenties
- Gebrek aan beveiligde opstartprocessen om injectie van kwaadaardige code te voorkomen.
Deze zwakke punten kunnen worden uitgebuit om toegang te krijgen tot het bredere netwerk, de gegevensintegriteit in gevaar te brengen of de bedrijfsvoering te verstoren.
3. Uitdagingen voor netwerkbeveiliging
Gegevens die tussen edge-locaties en centrale datacenters worden verzonden, gaan vaak over openbare of gedeelde netwerken. Zonder adequate versleuteling en authenticatie zijn deze gegevens kwetsbaar voor onderschepping, vervalsing en man-in-the-middle-aanvallen.
Deze risico's benadrukken gezamenlijk de dringende noodzaak van een alomvattende beveiligingsstrategie voor edge-datacenters die verder gaat dan traditionele modellen.
Voorbij het kasteel-en-grachtmodel
De traditionele "kasteel-en-gracht"-beveiligingsaanpak, waarbij een sterke perimeter vertrouwde interne systemen beschermt, is ineffectief in een gedecentraliseerde edge-omgeving. Organisaties moeten in plaats daarvan een Zero Trust- beveiligingsmodel hanteren, dat werkt volgens het principe "nooit vertrouwen, altijd verifiëren".
De belangrijkste pijlers van Zero Trust voor edge-infrastructuur zijn onder meer:
- Continue identiteitsvalidatieElke toegangsaanvraag, of deze nu van een gebruiker of een apparaat afkomstig is, moet in realtime worden geverifieerd en geautoriseerd.
- Micro-segmentatieHet netwerk is opgedeeld in geïsoleerde segmenten om de laterale beweging van aanvallers te beperken in geval van een inbreuk.
- Toegang tot de minste privilegesGebruikers en apparaten krijgen alleen de minimale machtigingen die nodig zijn om hun taken uit te voeren, waardoor de potentiële impact van gecompromitteerde inloggegevens wordt beperkt.
Dit model zorgt ervoor dat, zelfs als een deel van het randnetwerk wordt aangetast, de schade beperkt blijft en wordt verminderd.
Gecentraliseerde beleidshandhaving via IDCM
Het handmatig beheren van de beveiliging van duizenden edge-apparaten is niet haalbaar. Organisaties moeten daarom overstappen op beleidsgestuurde automatisering – een kernprincipe van IDCM. Een gecentraliseerd beheerplatform kan consistente beveiligingsregels afdwingen voor de gehele edge-vloot, waardoor elk apparaat en elke locatie voldoet aan een veilige operationele status.
De voordelen van gecentraliseerde beleidshandhaving zijn onder meer:
- SchaalbaarheidBeveiligingsbeleid kan gelijktijdig op alle edge-locaties worden geïmplementeerd en bijgewerkt.
- ConsistentieUniforme configuraties verkleinen het risico op verkeerde configuraties en hiaten in de beveiliging.
- controleerbaarheidGecentraliseerde registratie en monitoring bieden een duidelijk overzicht van toegang, wijzigingen en incidenten.
- Snel antwoordGeautomatiseerde waarschuwingen en herstelworkflows maken een snellere detectie en oplossing van bedreigingen mogelijk.
Deze aanpak transformeert edge-beveiliging van een reactief, apparaatgericht model naar een proactieve, systeembrede strategie.
Integratie van beveiliging in het IDCM-framework
Om de infrastructuur aan de rand van het netwerk effectief te beveiligen, moeten organisaties beveiliging integreren in elke laag van hun IDCM-strategie. Dit omvat:
- Real-time Monitoring: Continu inzicht in de status van het apparaat, netwerkactiviteit en omgevingsomstandigheden.
- Geautomatiseerde nalevingscontroles: Ervoor zorgen dat alle apparaten voldoen aan de wettelijke en interne beveiligingsnormen.
- AI-gestuurde detectie van bedreigingen: Gebruikmaken van machine learning om afwijkingen te identificeren en potentiële inbreuken te voorspellen.
- Mogelijkheden voor beheer op afstand: Maakt veilige updates, patches en configuratiewijzigingen mogelijk zonder fysieke toegang.
Door deze mogelijkheden te integreren, kunnen IDCM-platforms een uniform overzicht bieden van de beveiliging in zowel gecentraliseerde als decentrale omgevingen.
Conclusie
De opkomst van edge computing biedt enorme voordelen op het gebied van snelheid, schaalbaarheid en responsiviteit, maar brengt ook aanzienlijke beveiligingsuitdagingen met zich mee. Met duizenden gedistribueerde nodes die in diverse en vaak onbeveiligde omgevingen opereren, is het essentieel om robuuste beveiliging voor edge-datacenters te handhaven.
De principes van Zero Trust, gecentraliseerde beleidshandhaving en intelligente automatisering zijn essentieel voor de bescherming tegen dit uitgebreide aanvalsoppervlak. Binnen de context van IDCM stellen deze strategieën organisaties in staat hun infrastructuur holistisch te beveiligen, zodat elk edge-apparaat en datacenter veilig en betrouwbaar functioneert.
Naarmate edge-implementaties blijven groeien, is investeren in schaalbare, geïntegreerde beveiligingsoplossingen cruciaal voor het behoud van prestaties, vertrouwen en veerkracht in het digitale tijdperk.
| Bent u klaar om de manier waarop uw organisatie haar digitale infrastructuur beheert, radicaal te veranderen?
Download ons gratis e-book ' Inleiding tot geïntegreerd datacenterbeheer' en ontdek hoe toonaangevende bedrijven hun activiteiten transformeren met een uniforme aanpak voor IT, faciliteiten en operationele processen. 👉 Pak het eBook > Geïntegreerd datacenterbeheer eBook van Nlyte |
 |
