
De nachtmerrie in uw serverracks: IT-apparaatbeveiliging
Gepubliceerd op 27 augustus 2025,
by

De nachtmerrie in je rekken
Datacenters vormen de ruggengraat van bedrijfsactiviteiten. Maar achter de knipperende lampjes en zoemende servers schuilt een verborgen dreiging: onbeveiligde, onbeheerde en niet-geïdentificeerde apparaten die stilletjes de prestaties, naleving van regelgeving en beveiliging in gevaar brengen.
Dit artikel onderzoekt het cruciale belang van de beveiliging van IT-apparaten, de risico's van gebrekkig inzicht en hoe organisaties hun infrastructuur onder controle kunnen krijgen voordat kleine problemen uitgroeien tot grote verstoringen.

Wat zit er verborgen in je racks?
Moderne datacenters zijn complexe ecosystemen. Met duizenden apparaten die in meerdere omgevingen met elkaar verbonden zijn, is het gemakkelijk om het overzicht te verliezen van wat actief is, wat kwetsbaar is en wat er überhaupt hoort te zijn.
Onbeheerde apparaten vormen een ernstig risico:
- Onbevoegde toegang
- Verouderde firmware
- Niet-gepatchte kwetsbaarheden
- Schaduw-IT-implementaties
Zonder adequate beveiliging van IT-apparaten kunnen deze risico's leiden tot datalekken, het niet naleven van regelgeving en kostbare downtime. De nachtmerrie is niet alleen de dreiging zelf, maar ook het feit dat je niet weet dat die bestaat.
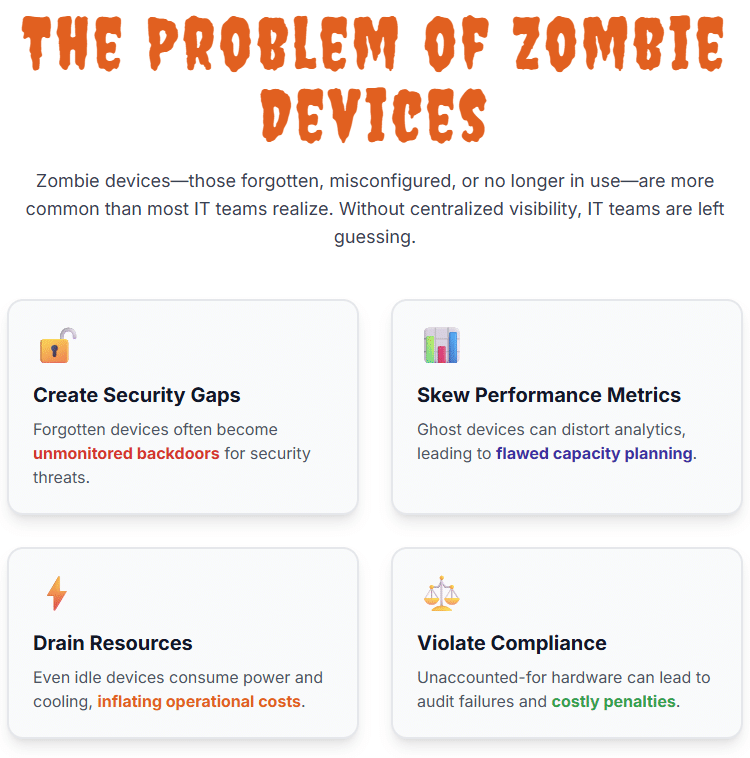
Het probleem van zombieapparaten
Zombie-apparaten – apparaten die vergeten, verkeerd geconfigureerd of niet meer in gebruik zijn – komen vaker voor dan de meeste IT-teams beseffen. Ze verbruiken stroom, nemen ruimte in beslag en blijven vaak onopgemerkt totdat ze een probleem veroorzaken.
Deze apparaten kunnen:
- Creëer beveiligingslekken
- Verteken de prestatiecijfers
- Bronnen uitputten
- Schending van de nalevingsnormen
Zonder gecentraliseerd overzicht en controle moeten IT-teams maar wat gissen. Daarom is de beveiliging van IT-apparaten essentieel, niet alleen voor bescherming, maar ook voor operationele duidelijkheid.
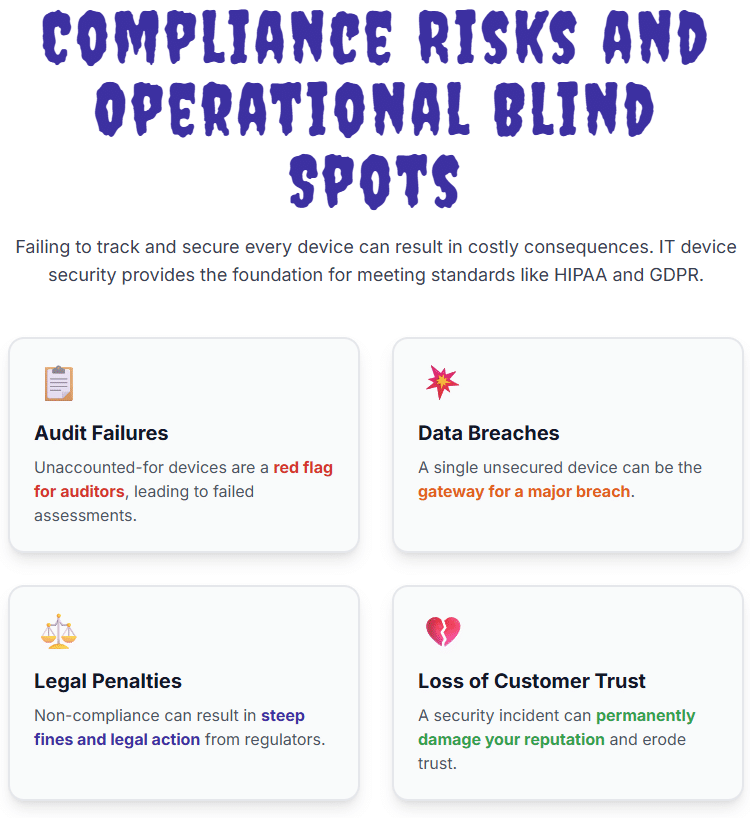
Compliance-risico's en operationele blinde vlekken
Naleving van wet- en regelgeving is een belangrijk aandachtspunt voor sectoren zoals de gezondheidszorg, de financiële sector en de overheid. Het niet traceren en beveiligen van elk apparaat kan leiden tot:
- Auditfouten
- Gegevensbreuken
- Juridische sancties
- Verlies van klantvertrouwen
Of het nu gaat om HIPAA, GDPR of interne governance-richtlijnen, organisaties moeten ervoor zorgen dat elk apparaat wordt geregistreerd en beveiligd. De beveiliging van IT-apparaten vormt de basis voor het voldoen aan deze normen en het voorkomen van kostbare gevolgen.
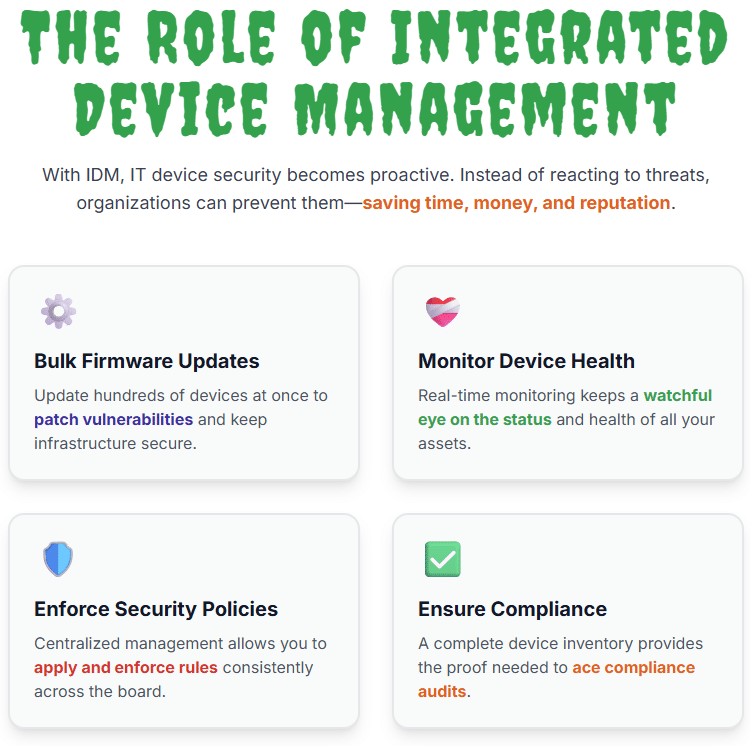
De rol van geïntegreerd apparaatbeheer
Geïntegreerd apparaatbeheer (IDM) biedt een complete oplossing voor de uitdagingen op het gebied van apparaatzichtbaarheid en -beheer. Door geautomatiseerde detectie, realtime monitoring en gecentraliseerd beheer te combineren, helpt IDM organisaties bij:
- Massale firmware-updates
- Monitor de gezondheid en status van het apparaat.
- Handhaving van beveiligingsbeleid
- Zorg voor naleving van de regels in de gehele infrastructuur.
Met IDM wordt de beveiliging van IT-apparaten proactief. In plaats van te reageren op bedreigingen, kunnen organisaties deze voorkomen – wat tijd, geld en reputatie bespaart.
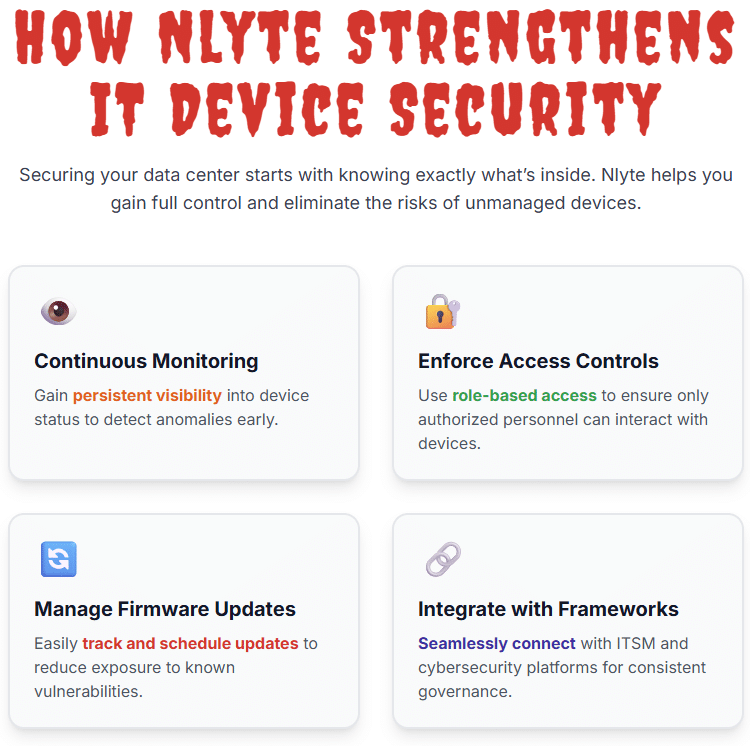
Hoe Nlyte de beveiliging van IT-apparaten versterkt
Het beveiligen van uw datacenter begint met precies weten wat erin zit. Nlyte Device Management biedt een complete oplossing waarmee organisaties volledige controle over hun IT-middelen krijgen en de risico's van onbeheerde apparaten elimineren. Zo stelt Nlyte teams in staat om de beveiliging van hun IT-apparaten te versterken:
Continue monitoring inschakelen
Met Nlyte krijgt u continu inzicht in de status, locatie en het gebruik van apparaten. Deze continue monitoring helpt bij het vroegtijdig opsporen van afwijkingen, waardoor teams kunnen reageren voordat problemen escaleren tot beveiligingsincidenten.
Toegangscontroles afdwingen
Nlyte ondersteunt op rollen gebaseerde toegang en beleidshandhaving, waardoor alleen geautoriseerd personeel met specifieke apparaten kan communiceren. Dit minimaliseert het risico op onbedoelde verkeerde configuraties of kwaadwillige activiteiten.
Firmware- en software-updates beheren
Nlyte helpt bij het bijhouden van firmwareversies en softwareconfiguraties op verschillende apparaten, waardoor het gemakkelijker wordt om verouderde componenten te identificeren en updates in te plannen. Deze proactieve aanpak vermindert de blootstelling aan bekende beveiligingslekken.
Integreren met bredere beveiligingsframeworks
Nlyte integreert naadloos met bestaande ITSM-, CMDB- en cybersecurityplatforms, waardoor apparaatbeheer wordt afgestemd op uw algehele beveiligingsstrategie. Dit zorgt voor consistent beheer en vereenvoudigt de rapportage voor naleving.
Waarom de beveiliging van IT-apparaten belangrijker is dan ooit
Naarmate organisaties groeien en hybride omgevingen implementeren, neemt de complexiteit van het beheren van apparaten exponentieel toe. Zonder een duidelijke strategie voor de beveiliging van IT-apparaten kan zelfs de meest geavanceerde infrastructuur kwetsbaar worden.
Beveiliging gaat niet alleen over firewalls en antivirussoftware, maar ook over weten wat er is aangesloten, hoe het is geconfigureerd en of het voldoet aan de regelgeving. Inzicht op apparaatniveau is de basis van een veilig en veerkrachtig datacenter.
 |
Neem het heft in eigen handen voordat het te laat is.De nachtmerrie in uw serverracks is geen fictieve dreiging; het is een reële en groeiende uitdaging voor IT-teams overal ter wereld. Onbeveiligde apparaten kunnen de prestaties ondermijnen, gevoelige gegevens blootleggen en nalevingsinspanningen dwarsbomen. Door te investeren in geïntegreerd apparaatbeheer en prioriteit te geven aan de beveiliging van IT-apparaten, kunnen organisaties hun infrastructuur transformeren van een bron van risico naar een pijler van kracht. Wacht niet tot een inbreuk aan het licht brengt wat er in uw serverracks verborgen zit. Neem vandaag nog de controle in eigen handen en zorg ervoor dat uw datacenter veilig, efficiënt en toekomstbestendig is. |
