
De 5 beste manieren om de beveiliging van apparaatcertificaten in moderne datacenters te beheren
Gepubliceerd op 13 september 2026,
by

Waarom apparaatcertificaten een cruciale uitdaging voor de infrastructuur zijn geworden
Discussies over de beveiliging van datacenters richten zich vaak op firewalls, netwerksegmentatie, identiteitsbeheer en endpointbeveiliging. Een van de meest over het hoofd geziene componenten van cyberweerbaarheid bevindt zich echter in de infrastructuur zelf: de duizenden verbonden apparaten die moderne datacenters van stroom voorzien en bewaken.
Intelligente PDU's, omgevingssensoren, rackcontrollers, switches en edge-apparaten zijn nu netwerkgekoppelde eindpunten die hetzelfde niveau van beveiligingsbeheer vereisen als traditionele IT-middelen. Deze apparaten zijn afhankelijk van digitale certificaten voor identiteitsverificatie, het vaststellen van vertrouwen en het mogelijk maken van versleutelde communicatie. Naarmate de infrastructuur groeit en de levensduur van certificaten steeds korter wordt, wordt handmatig certificaatbeheer steeds lastiger vol te houden.
Experts in de sector erkennen steeds vaker dat machine-identiteiten sneller groeien dan menselijke identiteiten. Naarmate organisaties meer verbonden infrastructuur implementeren, worden automatisering en governance essentieel voor het handhaven van operationele beveiliging en het voorkomen van storingen als gevolg van certificaatproblemen.
De vraag is hoe snel organisaties handmatige processen kunnen elimineren voordat de certificeringsvernieuwingscycli nog korter worden en het operationele risico toeneemt.
-
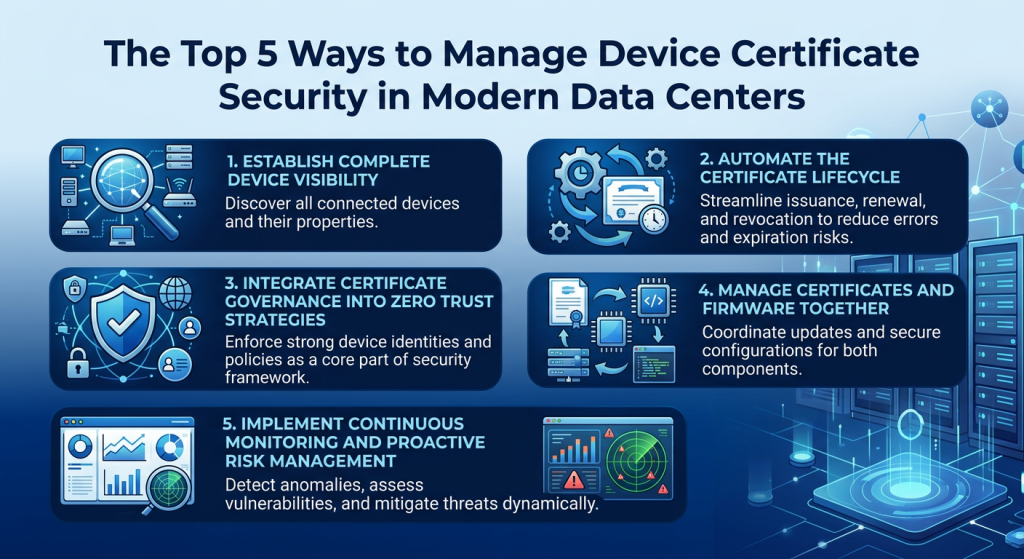
Zorg voor volledig inzicht in het apparaat.
Je kunt niet beveiligen wat je niet kunt zien.
Veel organisaties hebben moeite met het bijhouden van een nauwkeurige inventaris van infrastructuurapparaten die zijn ingezet in datacenters, colocatiecentra en edge-locaties. Zonder inzicht hebben teams vaak beperkt zicht op:
- Welke apparaten zijn aangesloten?
- Welke certificaten zijn geïnstalleerd?
- vervaldatums van certificaten
- Firmwareversies
- Eigendom en locatie van het apparaat
Dit gebrek aan inzicht leidt tot aanzienlijke operationele risico's.
Een goede werkwijze begint met het bijhouden van een gecentraliseerde inventaris van alle infrastructuurapparaten en de bijbehorende certificaten.
Sleutel afhaalmaaltijden
Een complete inventarisatie is de eerste stap naar het creëren van vertrouwen, verantwoording en veiligheid binnen moderne infrastructuren.
-
Automatiseer de certificaatlevenscyclus.
Handmatig certificaatbeheer is niet schaalbaar.
Historisch gezien bleven certificaten lange tijd geldig en konden ze vaak handmatig worden beheerd via spreadsheets en periodieke controles. Tegenwoordig wordt de geldigheidsduur van certificaten steeds korter, wat de administratieve last aanzienlijk verhoogt. Richtlijnen in de sector benadrukken steeds vaker het belang van geautomatiseerd lifecyclemanagement om storingen als gevolg van verlopen certificaten te voorkomen.
Organisaties zouden moeten automatiseren:
- Certificaatuitgifte
- Certificaatimplementatie
- Certificaatvernieuwing
- Certificaatvervanging
- Certificaat intrekking
Automatisering zorgt ervoor dat certificaten actueel, betrouwbaar en conform de regelgeving blijven, zonder dat handmatige tussenkomst nodig is.
Sleutel afhaalmaaltijden
Geautomatiseerd beheer van de levenscyclus van certificaten vermindert menselijke fouten en verbetert de weerbaarheid en operationele efficiëntie.
-
Integreer certificaatbeheer in Zero Trust-strategieën.
Zero Trust gaat niet langer alleen over gebruikers en applicaties.
Moderne Zero Trust-frameworks vereisen dat elk apparaat gedurende zijn hele levenscyclus continu zijn identiteit en integriteit bewijst. Infrastructuurapparaten moeten worden beschouwd als eersteklas beveiligingsmiddelen en niet als operationele bijzaak.
Een volwaardige Zero Trust-aanpak moet het volgende omvatten:
- Continue certificaatvalidatie
- Apparaatauthenticatiecontroles
- Registratie van certificaateigendom
- Identiteitsverificatie
- Handhaving van het beveiligingsbeleid
Wanneer apparaatcertificaten effectief worden beheerd, krijgen organisaties het vertrouwen dat infrastructuurcomponenten betrouwbare deelnemers blijven binnen de bredere beveiligingsarchitectuur.
Sleutel afhaalmaaltijden
Vertrouwen moet voortdurend worden geverifieerd, niet zomaar worden aangenomen.
-
Beheer certificaten en firmware samen.
Apparaatvertrouwen gaat verder dan alleen certificaten.
Een apparaat kan weliswaar een geldig certificaat hebben, maar toch kwetsbaar blijven als de firmware verouderd of gecompromitteerd is. Beveiligings- en operationele teams zouden een holistische aanpak moeten hanteren die certificaatbeheer combineert met firmwarebeheer.
Succesvolle organisaties stemmen hun activiteiten op elkaar af:
- Apparaatidentiteit
- Certificaat gezondheid
- Firmwarestatus
- Configuratieconformiteit
- Beheer van beveiligingsbeleid
Een uniforme beheerstrategie biedt betere bescherming tegen kwetsbaarheden en vermindert tegelijkertijd de administratieve lasten die gepaard gaan met het beheren van meerdere losgekoppelde tools.
Zoals in de hele sector wordt gemeld, worden infrastructuurteams steeds vaker geconfronteerd met heterogene omgevingen die bestaan uit meerdere leveranciers, firmwareversies en beheerplatformen. Consolidatie en automatisering zijn essentieel geworden om een consistente beveiligingsstatus te handhaven.
Sleutel afhaalmaaltijden
Digitale certificaten en firmware zijn onlosmakelijke onderdelen van infrastructuurvertrouwen.
-
Implementeer continue monitoring en proactief risicomanagement.
Certificaatbeveiliging mag nooit een periodieke oefening zijn.
Organisaties die actief de certificaatstatus, firmwareconformiteit en apparaatgezondheid bewaken, zijn beter in staat om problemen te detecteren voordat ze operationele verstoringen veroorzaken.
Continue monitoring stelt teams in staat om:
- Identificeer verlopende certificaten
- Detecteer ongeautoriseerde configuratiewijzigingen
- Controleer de gezondheidsstatus van het certificaat
- Verbeter de paraatheid voor naleving.
Deze proactieve aanpak helpt de kans op storingen te verkleinen en versterkt tegelijkertijd de algehele cyberweerbaarheid. Het ondersteunt ook auditvereisten en wettelijke kaders die steeds vaker bewijs van een sterk infrastructuurbeheer eisen.
Sleutel afhaalmaaltijden
De meest veerkrachtige organisaties signaleren vertrouwensproblemen voordat deze de bedrijfsvoering beïnvloeden.
Waar Nlyte in het plaatje past
Organisaties worden geconfronteerd met de realiteit van kortere geldigheidsduur van certificaten, toenemende implementaties aan de rand van het netwerk en steeds complexere infrastructuuromgevingen. Ze hebben daarom meer nodig dan handmatige processen en losgekoppelde tools. Ze hebben een gecentraliseerde aanpak nodig voor het beheren van apparaatvertrouwen op grote schaal.
Nlyte Device Management biedt een leverancieronafhankelijk platform dat is ontworpen om het beheer van de certificaatlevenscyclus te automatiseren, firmwarebeheer te stroomlijnen en de beveiligingsmonitoring in infrastructuuromgevingen met meerdere leveranciers te verbeteren. Hierdoor krijgen organisaties gecentraliseerd inzicht en beleidsgestuurde controle, terwijl de afhankelijkheid van handmatige processen wordt verminderd. Bovendien stelt de integratie van certificaatbeheer met apparaatintelligentie en firmwarebeveiliging infrastructuurteams in staat om proactief het risico op uitval te verminderen, de cyberweerbaarheid te versterken en Zero Trust-strategieën te bevorderen. Tegelijkertijd verbeteren geautomatiseerde workflows de operationele efficiëntie en helpen ze de compliance te handhaven in steeds complexere omgevingen. Naarmate AI, edge computing en gedistribueerde infrastructuur blijven groeien, wordt de behoefte aan schaalbaar apparaatbeheer nog crucialer. Nlyte helpt organisaties daarom veilige, betrouwbare en conforme activiteiten te handhaven in hun ecosysteem van verbonden infrastructuur.
De toekomst van infrastructuurtrust
Apparaatcertificaten zijn de digitale paspoorten van moderne infrastructuren geworden. Ze creëren vertrouwen, beveiligen communicatie en ondersteunen de veerkracht in steeds meer onderling verbonden omgevingen.
Organisaties die blijven vertrouwen op handmatige processen lopen steeds grotere risico's door verlopen certificaten, inconsistente governance en blinde vlekken in de bedrijfsvoering. Organisaties die automatisering, transparantie en geïntegreerd lifecyclemanagement omarmen, zijn beter in staat om veilige groei te ondersteunen, aan de regelgeving te voldoen en kritieke infrastructuur te beschermen.
Naarmate de digitale infrastructuur zich ontwikkelt, is het beheren van apparaatvertrouwen een essentiële operationele vereiste geworden om de betrouwbaarheid, veerkracht en bedrijfscontinuïteit te waarborgen in de AI-gestuurde datacenters van de toekomst.
Neem contact op met een Nlyte-expert om te ontdekken hoe Nlyte Device Management organisaties helpt bij het automatiseren van de beveiliging van apparaatcertificaten en firmware, en tegelijkertijd de operationele veerkracht in moderne datacenteromgevingen verbetert.
Meest recente gerelateerde artikelen

Vraag vandaag nog een demo aan