Segurança de Certificados de Dispositivos: O Elo Perdido na Resiliência Cibernética de Data Centers
Publicado em 21 de julho de 2026,
by

As discussões sobre segurança em data centers frequentemente se concentram em firewalls, segmentação de rede, controles de acesso e gerenciamento de identidade. Embora esses controles continuem sendo cruciais, muitas organizações negligenciam uma vulnerabilidade crescente oculta em sua infraestrutura: os dispositivos inteligentes que alimentam e monitoram os data centers modernos.
Unidades de distribuição de energia (PDUs), sensores, controladores de rack inteligentes, sistemas de monitoramento ambiental e dispositivos de borda evoluíram de simples componentes operacionais para pontos de extremidade conectados à rede. Esses dispositivos agora se comunicam em redes corporativas, autenticam usuários, trocam informações confidenciais e desempenham um papel fundamental na manutenção do tempo de atividade.
O desafio reside no fato de que muitas organizações ainda gerenciam esses dispositivos usando processos manuais, ferramentas fragmentadas e práticas de segurança inconsistentes. À medida que a infraestrutura digital se expande e os ciclos de vida dos certificados se tornam cada vez mais curtos, as abordagens tradicionais já não são suficientes.
É aqui que a Segurança de Certificados de Dispositivo e a Segurança de Firmware se tornam disciplinas essenciais para as operações modernas de data centers. Para manter a confiança e a integridade operacional, cada dispositivo conectado deve comprovar sua identidade, criptografar as comunicações e executar um firmware confiável. Quando qualquer um desses elementos falha, as consequências podem variar desde interrupções de serviço até incidentes graves de segurança cibernética.
O crescente risco oculto na infraestrutura moderna
Os centros de dados atuais contêm milhares de dispositivos conectados. Muitas organizações operam ambientes heterogêneos compostos por infraestrutura de diversos fabricantes, cada um com diferentes interfaces de gerenciamento, requisitos de firmware e procedimentos de segurança.
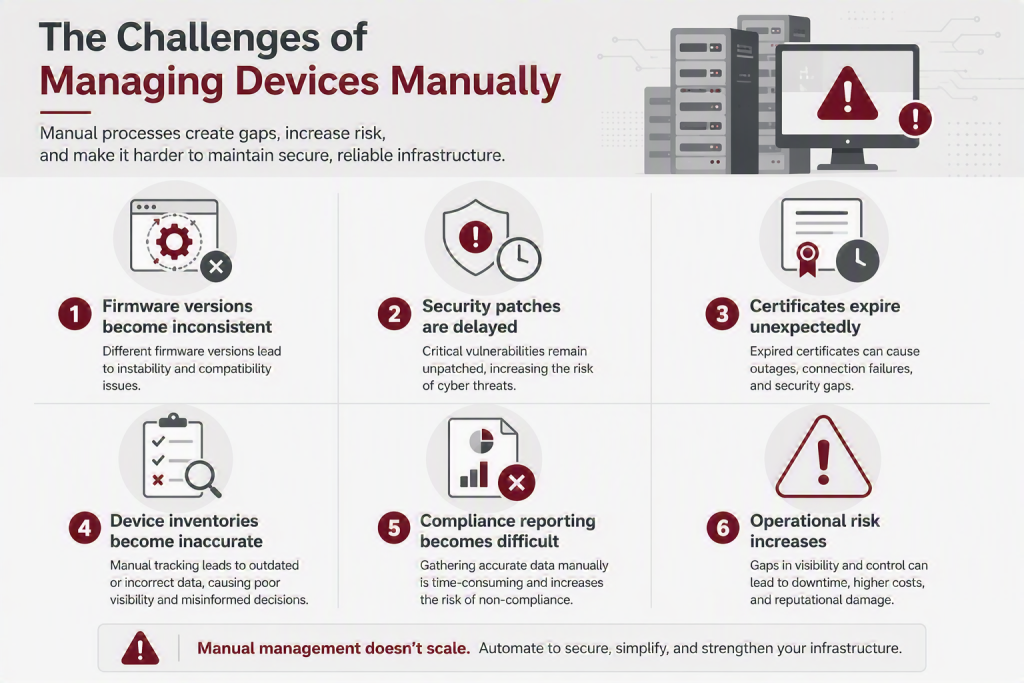
O problema torna-se ainda mais significativo em ambientes de borda e distribuídos, onde os dispositivos podem ser implantados em instalações remotas com suporte local limitado. À medida que as organizações continuam a expandir as iniciativas de computação de borda, o número de dispositivos que exigem gerenciamento contínuo de segurança continua a crescer.
Sem uma abordagem centralizada, as equipes de infraestrutura frequentemente recorrem a planilhas e processos de rastreamento manual que simplesmente não são escaláveis.
Por que os certificados de dispositivo são mais importantes do que nunca
Os certificados digitais servem como base de confiança entre dispositivos conectados e os sistemas com os quais se comunicam.
Eles ajudam:
- Autenticar a identidade do dispositivo
- Ativar comunicações criptografadas
- Impedir acesso não autorizado
- Apoiar a conformidade regulatória
- Estabelecer relações de infraestrutura confiáveis
No entanto, a gestão de certificados está se tornando cada vez mais desafiadora.
A validade dos certificados está diminuindo rapidamente e os padrões de segurança agora exigem atualizações mais frequentes . O que antes era gerenciado anualmente pode em breve exigir manutenção significativamente mais frequente. Gerenciar milhares de certificados manualmente cria uma carga operacional inaceitável, além de aumentar drasticamente a probabilidade de interrupções causadas por credenciais expiradas.
Quando um certificado expira, os dispositivos podem perder a capacidade de autenticar, comunicar ou conectar-se a sistemas críticos. Falhas de autenticação podem rapidamente causar interrupções operacionais.
Automatizando a segurança de certificados de dispositivos e firmware em grande escala
Embora os certificados digitais estabeleçam a confiança, o firmware fornece a base para a operação segura e confiável dos dispositivos. Ambos são essenciais para manter a integridade, a disponibilidade e a segurança da infraestrutura de data centers atual. No entanto, gerenciar a renovação de certificados e as atualizações de firmware em milhares de dispositivos de diversos fornecedores pode ser complexo, demorado e difícil de escalar.
O Nlyte Device Management resolve esse desafio ao fornecer uma plataforma centralizada e independente de fornecedores que automatiza o gerenciamento do ciclo de vida de certificados e firmware. Como resultado, as organizações podem eliminar processos manuais, reduzir a sobrecarga operacional e fortalecer sua postura geral de segurança. Em vez de gerenciar dispositivos individualmente, as equipes de infraestrutura obtêm visibilidade e controle centralizados em todo o seu parque de dispositivos.
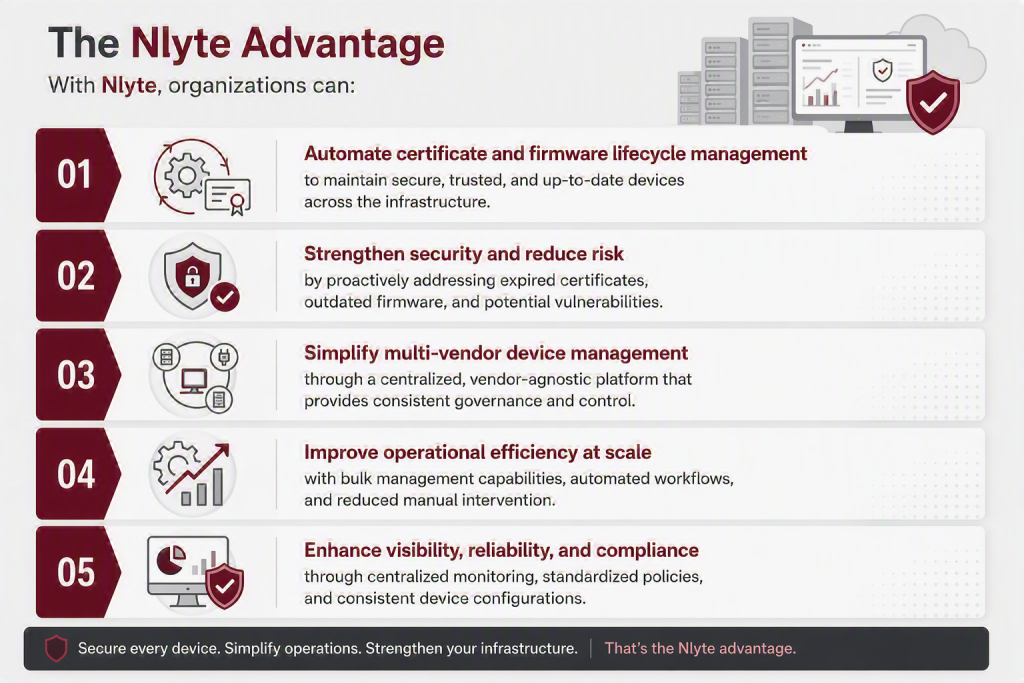
Além disso, a Nlyte simplifica a gestão de diversos ecossistemas de dispositivos, reunindo segurança de certificados, governança de firmware e administração de dispositivos em uma única plataforma. Por meio de fluxos de trabalho automatizados e controle centralizado, as equipes podem identificar proativamente riscos de segurança, aplicar atualizações em escala e manter a confiança em ambientes de data center e de borda.
Apoio à infraestrutura de confiança zero
A estratégia de cibersegurança Zero Trust tornou-se comum, mas muitas organizações focam-se principalmente em utilizadores, aplicações e redes.
Os dispositivos de infraestrutura são frequentemente negligenciados.
A segurança de infraestrutura de confiança zero exige que cada dispositivo comprove continuamente sua identidade, integridade e conformidade ao longo de todo o seu ciclo de vida. Isso significa que as organizações precisam saber:
- Que dispositivos existem?
- Local de implantação dos dispositivos
- Quais certificados estão ativos?
- Quais versões de firmware estão instaladas?
- Quais dispositivos podem apresentar risco?
Ao combinar a governança de certificados com a visibilidade do firmware, as organizações podem estabelecer uma base de segurança mais sólida que vai além dos ativos de TI tradicionais.
O resultado é maior confiança, redução do risco operacional e maior segurança na infraestrutura crítica.
O futuro da segurança da infraestrutura
À medida que os centros de dados se tornam cada vez mais conectados, distribuídos e dependentes de dispositivos inteligentes, a segurança da infraestrutura precisa evoluir para além das abordagens tradicionais. Certificados de dispositivos e firmware são fundamentais para manter a confiança, a segurança e a resiliência em toda a infraestrutura digital moderna. No entanto, o gerenciamento manual desses controles de segurança críticos está se tornando cada vez mais difícil à medida que o volume de dispositivos aumenta, os ciclos de vida dos certificados diminuem e as ameaças cibernéticas continuam a evoluir.
O Nlyte Device Management oferece valor duradouro ao automatizar o gerenciamento do ciclo de vida de certificados e firmware, proporcionando visibilidade centralizada em ambientes com múltiplos fornecedores e simplificando as operações de segurança em escala. Com o Nlyte, as organizações podem reduzir riscos, melhorar a eficiência operacional e fortalecer a conformidade. Como resultado, as equipes de infraestrutura podem deixar de lado a manutenção reativa e se concentrar em iniciativas estratégicas que apoiam o crescimento dos negócios e a excelência operacional.
Em última análise, o futuro da segurança da infraestrutura depende de garantir que todos os dispositivos conectados permaneçam confiáveis, seguros e atualizados. As organizações que adotam automação, governança centralizada e segurança integrada de dispositivos estarão em melhor posição para aprimorar a resiliência cibernética, proteger serviços críticos e atender com confiança às demandas dos modernos ambientes de data center e edge computing.

Solicite uma demonstração hoje