
Segurança de Data Center de Borda em Redes Distribuídas
Publicado em 22 de agosto de 2025,
by

Segurança de Data Center de Borda em Redes Distribuídas
À medida que a computação de borda se torna um pilar da infraestrutura digital moderna, surge um novo e complexo desafio: proteger uma rede altamente distribuída e frequentemente não tripulada de micro data centers e dispositivos. Ao contrário das instalações centralizadas tradicionais, os ambientes de borda são inerentemente mais vulneráveis devido à sua escala, diversidade de localização e exposição a ameaças físicas e cibernéticas. Garantir a segurança robusta de data centers de borda tornou-se uma prioridade crítica para organizações que implementam estratégias de Gerenciamento Integrado de Data Centers (IDCM).
A computação de borda desloca o processamento de dados para mais perto da fonte — seja um sensor em uma fábrica, uma câmera em uma cidade inteligente ou um dispositivo em uma loja de varejo. Embora isso melhore a latência e a eficiência da largura de banda, também expande exponencialmente a superfície de ataque. Cada nó de borda se torna um ponto de entrada potencial para invasores, e os modelos tradicionais de segurança baseados em perímetro não são mais suficientes.
A superfície de ataque em expansão da computação de borda
A natureza distribuída da infraestrutura de borda significa que milhares de dispositivos e micro data centers são implantados em diversos ambientes. Esses locais geralmente não possuem as proteções físicas e de rede dos data centers centralizados, tornando-os suscetíveis a uma ampla gama de ameaças.
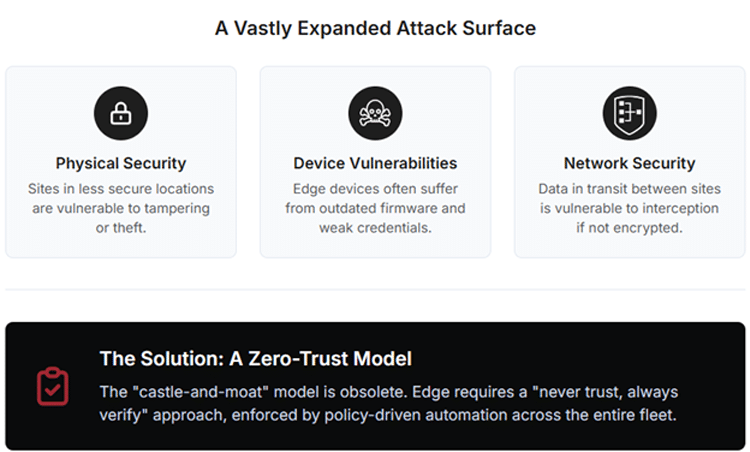
1. Riscos de segurança física
Muitos sites de borda são instalados em locais inseguros ou semipúblicos, como torres de celular, depósitos de lojas ou fábricas. Esses ambientes são vulneráveis a adulteração física, roubo ou acesso não autorizado. Sem pessoal no local, detectar e responder a violações físicas torna-se um desafio significativo.
2. Vulnerabilidades em nível de dispositivo
Dispositivos de borda, especialmente componentes de IoT, frequentemente sofrem com falhas de segurança básicas:
- Firmware desatualizado com vulnerabilidades conhecidas
- Credenciais padrão fracas ou embutidas no código
- Ausência de processos de inicialização segura para prevenir a injeção de código malicioso.
Essas vulnerabilidades podem ser exploradas para obter acesso à rede em geral, comprometer a integridade dos dados ou interromper as operações.
3. Desafios de segurança de rede
Os dados transmitidos entre sites periféricos e centros de dados principais geralmente trafegam por redes públicas ou compartilhadas. Sem criptografia e autenticação adequadas, esses dados ficam vulneráveis a interceptação, falsificação e ataques do tipo "homem no meio".
Em conjunto, esses riscos destacam a necessidade urgente de uma estratégia abrangente de segurança para data centers de borda que vá além dos modelos tradicionais.
Superando o modelo de castelo e fosso
A abordagem tradicional de segurança baseada em "castelo e fosso", onde um perímetro robusto protege sistemas internos confiáveis, é ineficaz em um ambiente de edge computing descentralizado. Em vez disso, as organizações devem adotar um modelo de segurança Zero Trust , que opera com o princípio de "nunca confiar, sempre verificar".
Os principais pilares do Zero Trust para infraestrutura de borda incluem:
- Validação contínua de identidadeToda solicitação de acesso, seja de um usuário ou de um dispositivo, deve ser autenticada e autorizada em tempo real.
- Micro-SegmentaçãoA rede é dividida em segmentos isolados para limitar a movimentação lateral de invasores caso ocorra uma violação.
- Acesso com Menos PrivilégiosUsuários e dispositivos recebem apenas as permissões mínimas necessárias para executar suas tarefas, reduzindo o impacto potencial de credenciais comprometidas.
Este modelo garante que, mesmo que uma parte da rede de borda seja comprometida, o dano seja contido e mitigado.
Aplicação centralizada de políticas por meio do IDCM
Gerenciar manualmente a segurança em milhares de dispositivos de borda é inviável. Em vez disso, as organizações precisam migrar para a automação orientada por políticas — um princípio fundamental do IDCM. Uma plataforma de gerenciamento centralizada pode aplicar políticas de segurança consistentes em toda a frota de dispositivos de borda, garantindo que cada dispositivo e local esteja em conformidade com um estado operacional seguro.
Os benefícios da aplicação centralizada de políticas incluem:
- GlobalAs políticas de segurança podem ser implementadas e atualizadas simultaneamente em todos os locais de borda.
- ConsistênciaConfigurações uniformes reduzem o risco de configurações incorretas e falhas na proteção.
- AuditabilidadeO registro e monitoramento centralizados fornecem um histórico claro de acessos, alterações e incidentes.
- Resposta rápidaAlertas automatizados e fluxos de trabalho de correção permitem a detecção e resolução mais rápidas de ameaças.
Essa abordagem transforma a segurança de borda de um modelo reativo e centrado no dispositivo em uma estratégia proativa e sistêmica.
Integrando a segurança na estrutura IDCM
Para proteger eficazmente a infraestrutura de borda, as organizações devem incorporar a segurança em todas as camadas de sua estratégia de IDCM (Gerenciamento de Conectividade de Infraestrutura de Ponta). Isso inclui:
- Monitoramento em tempo realVisibilidade contínua da saúde do dispositivo, da atividade da rede e das condições ambientais.
- Verificações automatizadas de conformidadeGarantir que todos os dispositivos atendam aos padrões de segurança regulamentares e internos.
- Detecção de ameaças orientada por IAUtilizando aprendizado de máquina para identificar anomalias e prever possíveis violações.
- Capacidades de gerenciamento remotoPermitir atualizações, correções e alterações de configuração seguras sem acesso físico.
Ao integrar essas funcionalidades, as plataformas IDCM podem fornecer uma visão unificada da segurança em ambientes centralizados e de borda.
Considerações finais da análise do Fortune Dragon
A ascensão da computação de borda traz imensos benefícios em termos de velocidade, escalabilidade e capacidade de resposta, mas também introduz desafios significativos de segurança. Com milhares de nós distribuídos operando em ambientes diversos e frequentemente inseguros, manter uma segurança robusta nos data centers de borda é essencial.
Os princípios de Zero Trust, a aplicação centralizada de políticas e a automação inteligente são essenciais para proteger essa superfície de ataque expandida. No contexto do IDCM (Gerenciamento Integrado de Conectividade de Dados), essas estratégias permitem que as organizações protejam sua infraestrutura de forma holística, garantindo que cada dispositivo de borda e data center opere com segurança e confiabilidade.
Com o crescimento contínuo das implantações de edge computing, investir em soluções de segurança escaláveis e integradas será fundamental para manter o desempenho, a confiança e a resiliência na era digital.
| Você está pronto para revolucionar a forma como sua organização gerencia sua infraestrutura digital?
Baixe nosso e-book gratuito, Introdução à Gestão Integrada de Data Centers , e descubra como empresas líderes estão transformando suas operações com uma abordagem unificada de TI, instalações e operações. 👉 Baixe o eBook > Gerenciamento Integrado de Data Center da Nlyte |
 |
