
As 5 principais maneiras de gerenciar a segurança de certificados de dispositivos em data centers modernos
Publicado em 13 de setembro de 2026,
by

Por que os certificados de dispositivo se tornaram um desafio crítico de infraestrutura?
As discussões sobre segurança de data centers frequentemente se concentram em firewalls, segmentação de rede, gerenciamento de identidade e proteção de endpoints. No entanto, um dos componentes mais negligenciados da resiliência cibernética reside na própria infraestrutura: os milhares de dispositivos conectados que alimentam e monitoram os data centers modernos.
PDUs inteligentes, sensores ambientais, controladores de rack, switches e dispositivos de borda são agora endpoints conectados à rede que exigem o mesmo nível de governança de segurança que os ativos de TI tradicionais. Esses dispositivos dependem de certificados digitais para autenticar identidade, estabelecer confiança e habilitar comunicações criptografadas. À medida que a infraestrutura se expande e a validade dos certificados continua a diminuir, o gerenciamento manual de certificados torna-se cada vez mais difícil de manter.
Especialistas do setor reconhecem cada vez mais que as identidades de máquinas estão crescendo mais rapidamente do que as identidades humanas. À medida que as organizações implementam infraestruturas mais conectadas, a automação e a governança tornam-se essenciais para manter a segurança operacional e evitar interrupções relacionadas a certificados.
A questão é com que rapidez as organizações podem eliminar os processos manuais antes que os ciclos de renovação de certificados se tornem ainda mais curtos e o risco operacional aumente.
-
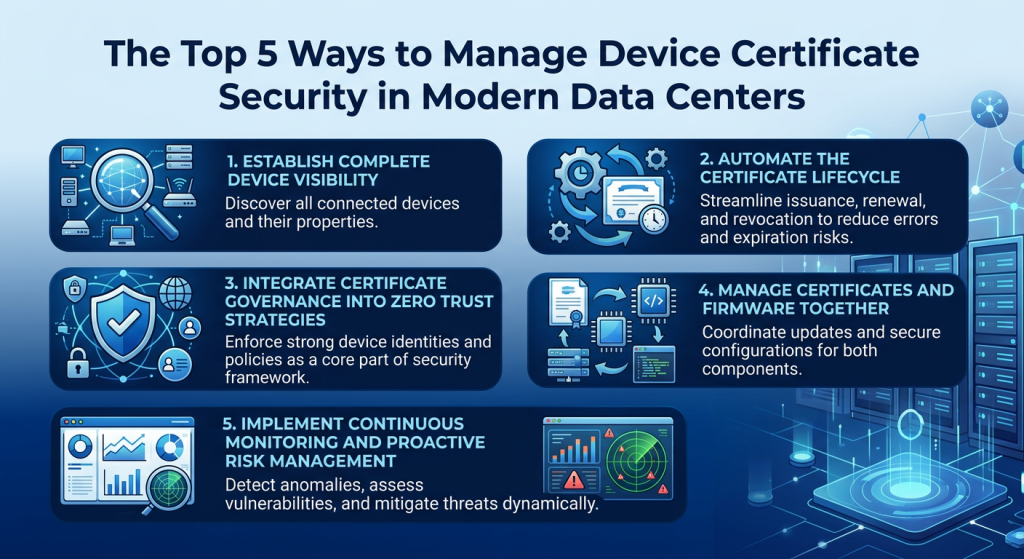
Estabelecer visibilidade completa do dispositivo
Não se pode proteger o que não se pode ver.
Muitas organizações têm dificuldade em manter um inventário preciso dos dispositivos de infraestrutura implantados em data centers, instalações de colocation e locais de borda. Sem visibilidade, as equipes geralmente têm conhecimento limitado de:
- Quais dispositivos estão conectados?
- Quais certificados estão instalados?
- datas de validade do certificado
- Versões de firmware
- Propriedade e localização do dispositivo
Essa falta de visibilidade cria um risco operacional significativo.
Uma abordagem de melhores práticas começa com a manutenção de um inventário centralizado de todos os dispositivos de infraestrutura e seus respectivos certificados.
Principal Takeaway
Um inventário completo é o primeiro passo para estabelecer confiança, responsabilidade e segurança em toda a infraestrutura moderna.
-
Automatize o ciclo de vida do certificado
O gerenciamento manual de certificados não é escalável.
Historicamente, os certificados permaneciam válidos por longos períodos e muitas vezes podiam ser gerenciados manualmente por meio de planilhas e revisões periódicas. Hoje, a validade dos certificados está se tornando progressivamente mais curta, impactando significativamente a carga administrativa. As diretrizes do setor enfatizam cada vez mais a importância do gerenciamento automatizado do ciclo de vida para evitar interrupções causadas por certificados expirados.
As organizações devem automatizar:
- Emissão de certificado
- Implantação de certificado
- Renovação de certificado
- Substituição de certificado
- Revogação de certificado
A automação ajuda a garantir que os certificados permaneçam atualizados, confiáveis e em conformidade, sem depender de intervenção manual.
Principal Takeaway
A gestão automatizada do ciclo de vida dos certificados reduz o erro humano, ao mesmo tempo que melhora a resiliência e a eficiência operacional.
-
Integrar a governança de certificados em estratégias de confiança zero.
A política de confiança zero não se limita mais apenas a usuários e aplicativos.
As estruturas modernas de Zero Trust exigem que cada dispositivo comprove continuamente sua identidade e integridade ao longo de todo o seu ciclo de vida. Os dispositivos de infraestrutura devem ser tratados como ativos de segurança de primeira classe, e não como meros elementos operacionais secundários.
Uma abordagem Zero Trust madura deve incluir:
- Validação contínua de certificados
- controles de autenticação de dispositivo
- Rastreamento de propriedade de certificados
- Verificação de Identidade
- Aplicação da política de segurança
Quando os certificados de dispositivos são gerenciados de forma eficaz, as organizações ganham confiança de que os componentes da infraestrutura permanecem participantes confiáveis dentro da arquitetura de segurança mais ampla.
Principal Takeaway
A confiança deve ser verificada continuamente, e não presumida.
-
Gerencie certificados e firmware em conjunto.
A confiança em dispositivos vai além dos certificados.
Um dispositivo pode possuir um certificado válido e ainda assim permanecer vulnerável se o firmware estiver desatualizado ou comprometido. As equipes de segurança e operações devem adotar uma abordagem holística que combine o gerenciamento de certificados com a governança de firmware.
Organizações bem-sucedidas estão alinhadas:
- Identidade do dispositivo
- Certificado de saúde
- Estado do firmware
- Conformidade de configuração
- Gestão de políticas de segurança
Uma estratégia de governança unificada oferece maior proteção contra vulnerabilidades, ao mesmo tempo que reduz a carga administrativa associada à gestão de múltiplas ferramentas desconectadas.
Conforme relatado em todo o setor, as equipes de infraestrutura enfrentam desafios cada vez maiores devido a ambientes heterogêneos compostos por múltiplos fornecedores, versões de firmware e plataformas de gerenciamento. Consolidação e automação tornaram-se essenciais para manter uma postura de segurança consistente.
Principal Takeaway
Os certificados digitais e o firmware são componentes inseparáveis da confiança na infraestrutura.
-
Implementar monitoramento contínuo e gestão proativa de riscos.
A segurança de certificados nunca deve ser uma atividade periódica.
Organizações que monitoram ativamente o status dos certificados, a conformidade do firmware e a integridade dos dispositivos estão em melhor posição para detectar problemas antes que eles se tornem interrupções operacionais.
O monitoramento contínuo permite que as equipes:
- Identificar certificados com prazo de validade expirado
- Detectar alterações de configuração não autorizadas
- Monitorar a integridade do certificado
- Melhorar a prontidão para o cumprimento das normas
Essa abordagem proativa ajuda a reduzir a probabilidade de interrupções, ao mesmo tempo que fortalece a resiliência cibernética geral. Ela também atende aos requisitos de auditoria e às estruturas regulatórias que exigem cada vez mais evidências de uma governança de infraestrutura robusta.
Principal Takeaway
As organizações mais resilientes identificam as falhas de confiança antes que elas afetem as operações.
Onde a Nlyte se encaixa
À medida que as organizações enfrentam a realidade da redução da validade dos certificados, da expansão das implantações na borda e de ambientes de infraestrutura cada vez mais complexos, elas precisam de algo mais do que processos manuais e ferramentas desconectadas. Elas precisam de uma abordagem centralizada para gerenciar a confiança em dispositivos em escala.
O Nlyte Device Management oferece uma plataforma independente de fornecedor, projetada para automatizar o gerenciamento do ciclo de vida de certificados, simplificar a governança de firmware e aprimorar o monitoramento de segurança em ambientes de infraestrutura com múltiplos fornecedores. Dessa forma, as organizações obtêm visibilidade centralizada e controle baseado em políticas, reduzindo a dependência de processos manuais. Além disso, a integração do gerenciamento de certificados com a inteligência de dispositivos e a segurança de firmware permite que as equipes de infraestrutura reduzam proativamente o risco de interrupções, fortaleçam a resiliência cibernética e avancem em estratégias de Zero Trust. Enquanto isso, os fluxos de trabalho automatizados melhoram a eficiência operacional e ajudam a manter a conformidade em ambientes cada vez mais complexos. À medida que a IA, a computação de borda e a infraestrutura distribuída continuam a crescer, a necessidade de uma governança de dispositivos escalável torna-se ainda mais crítica. Consequentemente, o Nlyte ajuda as organizações a manter operações seguras, confiáveis e em conformidade em todo o seu ecossistema de infraestrutura conectada.
O Futuro da Infraestrutura Trust
Os certificados de dispositivos tornaram-se os passaportes digitais da infraestrutura moderna. Eles estabelecem confiança, protegem as comunicações e oferecem suporte à resiliência em ambientes cada vez mais interconectados.
Organizações que continuam dependendo de processos manuais enfrentam riscos crescentes decorrentes da expiração de certificados, governança inconsistente e pontos cegos operacionais. Aquelas que adotarem automação, visibilidade e gerenciamento integrado do ciclo de vida estarão em melhor posição para suportar um crescimento seguro, manter a conformidade e proteger a infraestrutura crítica.
Com a evolução da infraestrutura digital, o gerenciamento da confiança em dispositivos tornou-se um requisito operacional fundamental para garantir confiabilidade, resiliência e continuidade dos negócios nos data centers do futuro, impulsionados por inteligência artificial.
Entre em contato com um especialista da Nlyte para descobrir como o Nlyte Device Management ajuda as organizações a automatizar a segurança de certificados e firmware de dispositivos, ao mesmo tempo que melhora a resiliência operacional em ambientes de data center modernos.
Histórias relacionadas mais recentes

Solicite uma demonstração hoje